


Gli hacker hanno annunciato che Gravy Analytics, una società che vende dati sulla posizione degli smartphone al governo degli Stati Uniti, è stata hackerata. Gli aggressori avrebbero avuto accesso a una grande quantità di dati, tra cui elenchi di clienti, informazioni sul settore e geodati precisi degli utenti. Gli hacker minacciano di pubblicare informazioni se l’azienda non risponde entro 24 ore.
L’incidente è stato un serio avvertimento per l’intero settore del commercio di dati di geolocalizzazione. Per anni, le aziende hanno raccolto dati sulla posizione tramite app mobili e reti pubblicitarie per poi venderli ad aziende private e agenzie governative. Tra i clienti figurano il Dipartimento della Difesa degli Stati Uniti, il Dipartimento per la Sicurezza Nazionale, l’Internal Revenue Service e l’FBI. Tuttavia, tali dati diventano un obiettivo attraente per i criminali informatici.

Sui forum, gli hacker hanno pubblicato campioni di dati che includevano le coordinate esatte degli utenti, i tempi di viaggio e ulteriori qualificatori, come “probabilmente alla guida”. Tra i dati sono state trovate informazioni su utenti di diversi paesi, tra cui Russia, Messico e Paesi Bassi. Alcuni dati sono già stati utilizzati dalle agenzie statunitensi per le operazioni di migrazione.
Gli hacker affermano di aver ottenuto l’accesso all’infrastruttura Gravy Analytics nel 2018. Gli screenshot mostrano l’accesso completo ai server, ai domini e allo spazio di archiviazione Amazon S3 dell’azienda. Si dice che anche i server hackerati eseguano Ubuntu, evidenziando la portata della violazione.
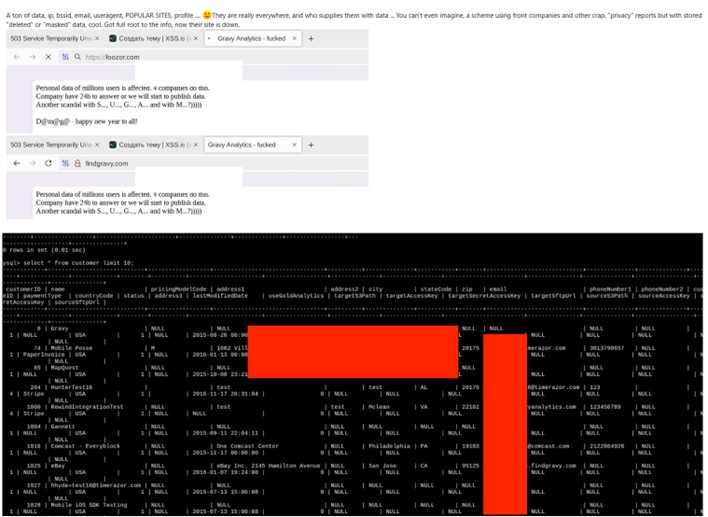
Sito web di un’azienda hackerata e screenshot degli hacker (404 Media)
Nel 2023, Gravy Analytics è stata acquisita da Unacast, ma il sito web dell’azienda rimane inaccessibile. I rappresentanti di Unacast non hanno fornito commenti sulla situazione.
I clienti di Gravy Analytics (la società madre di Venntel) includono Apple, Uber, Comcast, Equifax e appaltatori del governo statunitense come Babel Street. Quest’ultimo ha precedentemente utilizzato i dati per strumenti di tracciamento, compreso il monitoraggio dei visitatori delle cliniche per aborti.
In precedenza, la Federal Trade Commission (FTC) degli Stati Uniti aveva avviato un’indagine contro Gravy Analytics e Venntel. Le società sono state accusate di aver venduto dati riservati senza il consenso dell’utente e hanno ordinato di cancellare i dati storici di geolocalizzazione. La FTC ha affermato che le azioni delle società violano una legge che vieta l’uso ingiusto delle informazioni personali.
In precedenza si era saputo che le basi militari americane in Europa erano minacciate a causa della fuga di dati sulla posizione raccolti per la pubblicità mirata. Dall’indagine è emerso che le aziende statunitensi che raccolgono legalmente dati a scopo pubblicitario offrono in realtà la possibilità di tracciare i movimenti del personale militare e dei servizi segreti.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].