


Un aggressore sconosciuto afferma di aver hackerato Pickett and Associates (Pickett USA), uno studio di ingegneria con sede in Florida, e ora sta vendendo un’ampia quantità di dati ingegneristici relativi a progetti gestiti da importanti aziende energetiche americane. Il prezzo richiesto per l’archivio è di 6,5 bitcoin. Una pubblicazione citata dai giornalisti stima questa cifra a circa 585.000 dollari.
Pickett USA serve clienti nei settori energetico e minerario negli Stati Uniti e nei Caraibi.

L’azienda è specializzata nella progettazione di linee di trasmissione e reti di distribuzione, nella gestione di progetti, nei rilievi topografici, nella fotografia aerea e nella tecnologia LiDAR (Lidar, una tecnologia che utilizza la scansione laser per creare modelli 3D di terreno e oggetti ad alta precisione).
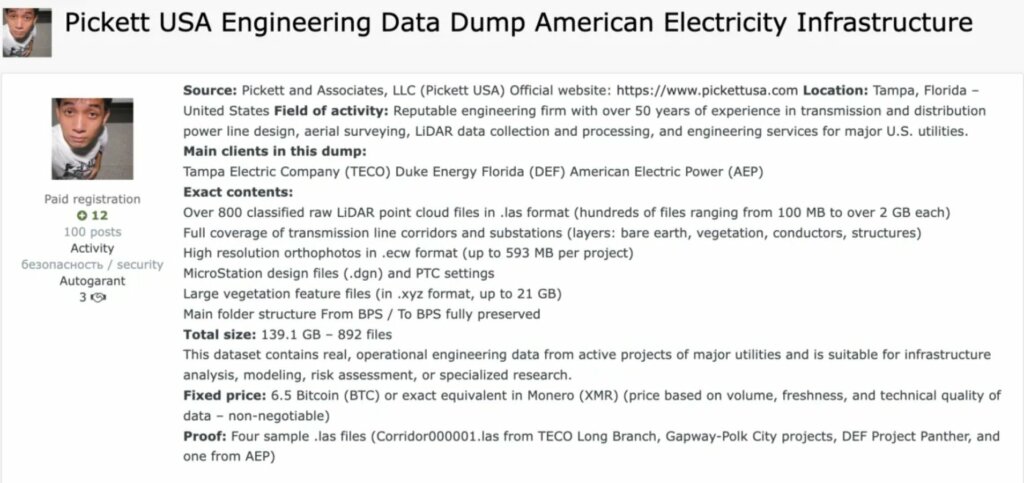
Secondo l’autore dell’annuncio, all’azienda sarebbero stati rubati 892 file per un totale di circa 139 GB. In screenshot circolati sui social media e sulle risorse del settore, il venditore descrive i contenuti come “dati di ingegneria operativa reali” provenienti da progetti in corso e suggerisce di utilizzarli per l’analisi delle infrastrutture e la valutazione dei rischi. L’autenticità di queste affermazioni non è stata confermata in modo indipendente e gli stessi criminali non sono, per usare un eufemismo, la fonte più affidabile.
Secondo la descrizione, l’archivio contiene oltre 800 di punti LiDAR grezzi in formato .las, dove un singolo file può pesare da centinaia di megabyte a diversi gigabyte. Presumibilmente contiene anche la copertura di corridoi di linee di trasmissione e sottostazioni con diversi livelli (terreno, vegetazione, cavi, strutture), quindi mappe altamente dettagliate, file di progetto MicroStation, impostazioni PTC, nonché set di dati sulla vegetazione e altro materiale derivante da lavori in corso. Il venditore offre ai potenziali acquirenti diversi campioni “per la revisione”.
L’hacker sostiene che i dati riguardino progetti di Tampa Electric Company, Duke Energy Florida e American Electric Power. Il testo cita anche le dimensioni di queste aziende: Tampa Electric serve circa 860.000 clienti nella Florida centro-occidentale, Duke Energy Florida serve circa 2 milioni di clienti in tutto lo stato e American Electric Power serve quasi 5,6 milioni di clienti in 11 stati. Un rappresentante di Pickett USA ha rifiutato di commentare in risposta alle richieste dei giornalisti. Anche le aziende energetiche, secondo la fonte, non hanno risposto alle richieste.
Le affermazioni degli hacker criminali, qualora risultino vere, sono particolarmente allarmanti a causa della natura “applicata” dei dati. Se dati rilevanti su tracciati, impianti e lavori di linee elettriche dovessero effettivamente finire in mano sbagliate, potrebbero rivelarsi utili non solo per l’estorsione, ma anche per una pianificazione più precisa degli attacchi alle infrastrutture. In questo contesto, l’autore dell’articolo osserva che l’interesse per i settori critici sta crescendo sia tra i gruppi affiliati agli Stati nazionali che tra gli estorsori puramente criminali. Tra gli esempi citati figurano le accuse di campagne a lungo termine contro il settore energetico, gli attacchi Volt Typhoon e la tendenza generale a esercitare pressioni attraverso le zone di “confine” tra IT e tecnologie operative.
Secondo l’ultimo rapporto IC3 dell’FBI, il ransomware è rimasto la minaccia più importante per le organizzazioni che gestiscono infrastrutture critiche nel 2024: il numero di denunce è aumentato del 9% su base annua e gli operatori di infrastrutture critiche hanno segnalato quasi 4.900 minacce informatiche, con il ransomware (1.403 segnalazioni) come tipologia di incidente più comune. Per questo motivo, qualsiasi fuga di notizie che fornisca agli aggressori ulteriori informazioni su oggetti e processi è vista con estrema sensibilità dal settore, anche quando si tratta solo di accuse mosse sui forum del dark web.

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.