


La vulnerabilità DirtyClone (CVE-2026-43503) nel kernel Linux consente l'elevazione dei privilegi locali attraverso un errore nella clonazione delle frammentazioni dei pacchetti di rete. Gli attacchi possono modificare file binari privilegiati senza alterare i file sul disco, colpendo diverse versioni del kernel e distribuzioni come Debian, Ubuntu e Fedora.
Il 23 maggio 2026, è stata scoperto un bug di sicurezza di elevazione dei privilegi locali nel kernel Linux, il quale è stato denominato come DirtyClone (CVE-2026-43503).
Questa vulnerabilità, rilevata dal laboratorio di sicurezza informatica del QiAnXin CERT, affonda le sue radici in un errore durante la clonazione o il trasferimento di pacchetti di rete tramite funzioni ausiliarie come. In particolare, il kernel linux, non riesce a propagare correttamente la flag SKBFL_SHARED_FRAG, utilizzata per segnalare se un pacchetto fa riferimento a pagine di memoria condivise
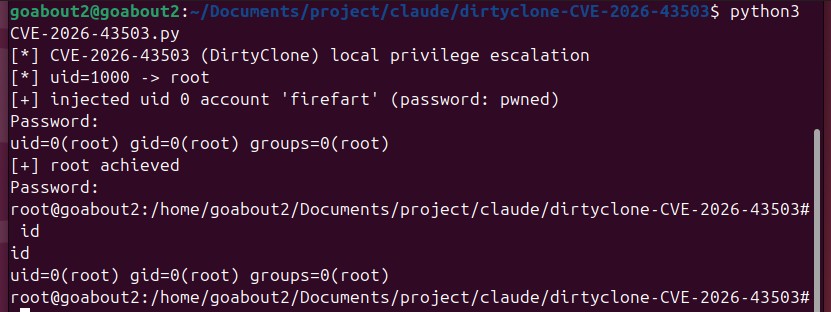

Questo errore porta a una valutazione erronea di alcune delle proprietà di memoria durante processi successivi, e permette le operazioni di Copy-on-Write su pagine di memoria solo in lettura.
Gli attacchi possono sfruttare questa vulnerabilità costruendo pacchetti di rete specifici che alterano file binari privilegiati come /usr/bin/su, ottenendo così l’elevazione dei privilegi da utente ordinario a root senza modificare i file sul disco. DirtyClone è una nuova variante della famiglia di vulnerabilità DirtyFrag.
La vulnerabilità colpisce molte versioni del kernel Linux, inclusi i range 3.9-5.10.257, 5.11-5.15.208, 5.16-6.1.174, fino ad arrivare alle versioni più recenti come 7.1-rc1-7.1-rc5.
Le distribuzioni più colpite includono i sistemi operativi Debian, Ubuntu e Fedora. Per sfruttare questa vulnerabilità, il sistema deve attivare gli spazi dei nomi degli utenti non privilegiati (che consentono agli utenti locali di ottenere CAP_NET_ADMIN) e deve caricare moduli kernel come esp4, esp6 o rxrpc, oppure includere il supporto IPsec durante la compilazione del kernel.
QiAnXin ha già verificato la riproducibilità del bug di sicurezza su Ubuntu, dove si rende necessario disattivare AppArmor con sudo sysctl -w kernel.apparmor_restrict_unprivileged_userns=0 per permettere l’esecuzione dell’exploit.
La soluzione ufficiale invece consiglia di aggiornare il kernel Linux alla versione v7.1-rc5 (commit 48f6a5356a33) o successive. Tali versioni includono la patch di sicurezza. I link per scaricare le patch ufficiali e le istruzioni specifiche per ogni distribuzione sono disponibili sui rispettivi siti di sicurezza.
Come misura temporanea, viene consigliato di limitare gli spazi dei nomi degli utenti o disabilitare i moduli kernel correlati se non vengono utilizzate specifiche funzionalità IPsec.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]