


Una nuova vulnerabilità critica CVE-2022-42889 alias Text4shell, simile ai vecchi Spring4shell e log4shell, è stata originariamente segnalata da Alvaro Muñoz sulla popolare libreria Apache Commons Text.
Si tratta di una vulnerabilità classificata con gravità critica 9,8 ed è sempre un’esecuzione di codice in modalità remota (RCE) che consente agli aggressori di eseguire codice arbitrario sul computer e compromettere l’intero host.

Le versioni interessate di Apache Commons Text vanno dalla1.5 alla 1.9 ed è stato corretto nella versione 1.10.
Apache Commons Text è una libreria Java descritta come “una libreria focalizzata su algoritmi che lavorano su stringhe“. Possiamo vederlo come un toolkit di manipolazione del testo generico.
Anche se hai familiarità con la codifica, potresti esserti imbattuto in Commons Text come una dipendenza nel tuo codice o potrebbe essere utilizzato da un’applicazione che stai attualmente eseguendo nel tuo laptop o ambiente di produzione.
La vulnerabilità interessa la classe dell’interpolatore StringSubstitutor, che è inclusa nella libreria Commons Text.
Un interpolatore predefinito consente ricerche di stringhe che possono portare all’esecuzione di codice in remoto. Ciò è dovuto a un difetto logico che rende le chiavi di ricerca “script”, “dns” e “url” interpolate per impostazione predefinita, al contrario di ciò che dovrebbe essere, secondo la documentazione della classe StringLookupFactory. Tali chiavi consentono a un utente malintenzionato di eseguire codice arbitrario tramite ricerche.
Per sfruttare le vulnerabilità, devono essere soddisfatti i seguenti requisiti :
È importante specificare che l’interpolatore StringSubstitutor non è così ampiamente utilizzato come la sostituzione di stringhe in Log4j, che ha portato a Log4Shell.
Per riprodurre l’attacco, il componente vulnerabile è stato distribuito in un container Docker, accessibile da un’istanza EC2, che sarebbe stato controllato dall’attaccante. Usando il comando netcat (nc), possiamo aprire una reverse shell sull’applicazione vulnerabile.
L’applicazione Web vulnerabile espone un’API di ricerca in cui la query viene interpolata tramite StringSubstitutor di Commons Text:
http://web.app/text4shell/attack?search=<query>
Il seguente payload potrebbe essere utilizzato per sfruttare la vulnerabilità e aprire una shell inversa:
Questo payload è composto da “${prefix:name}”, che attiva la ricerca di stringhe.
Come accennato in precedenza, “script”, “dns” e “url” sono le chiavi che possono essere utilizzate come prefisso per sfruttare la vulnerabilità.
Prima di inviare la richiesta predisposta, è necessario configurare la connessione della shell inversa utilizzando il comando netcat (nc) per l’ascolto sulla porta 9090.
nc -nlvp 9090
Ora possiamo inviare la richiesta realizzata, codificando l’URL del payload, come mostrato di seguito.
Possiamo vedere che l’attaccante ha aperto con successo una connessione con l’applicazione vulnerabile.
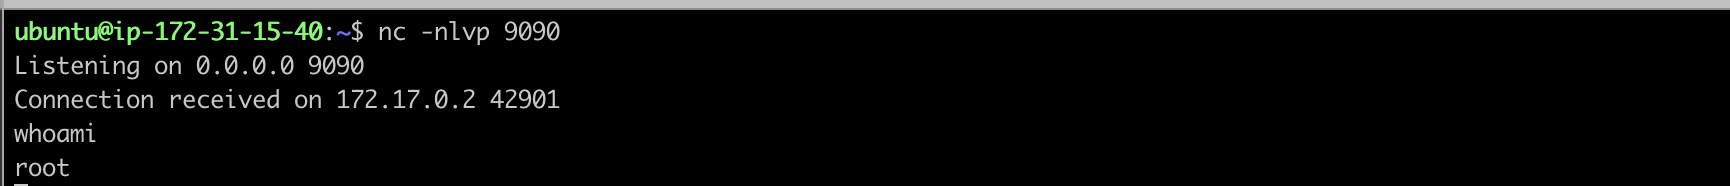
Ora l’attaccante può interagire con la macchina vulnerabile come root ed eseguire codice arbitrario.
Anche se il CVE-2022-42889 è sfruttabile in condizioni specifiche che rendono la vulnerabilità non così popolare come le altre 2 viste durante quest’anno, è comunque importante intraprendere azioni immediate.
Per sicurezza, applica la patch con l’ultima versione per mitigare le vulnerabilità e usa gli scanner per scoprire se le tue applicazioni sono interessate.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].