


Una nuova campagna di malspam utilizza Google DoubleClick per dirigere le vittime verso un loader .NET senza file, che opera in memoria e lascia poche tracce. Questo malware sfrutta servizi web di alta reputazione per evitare rilevamenti e infetta processi legittimi di sistema Microsoft. La catena di infezione a cinque passaggi include l'uso di script JScript e PowerShell obfuscati, rendendo difficile la rilevazione da parte degli antivirus tradizionali.
Una recente campagna di malspam ha sfruttato l’infrastruttura di tracciamento pubblicitario DoubleClick di Google per dirigere le vittime verso un loader .NET senza file, un tipo di malware che opera quasi interamente in memoria e lascia pochissime tracce.
Questa operazione di malspam coinvolge l’invio di email con allegati o link booby-trapped progettati per avviare un’infezione non appena qualcuno clicca su questi allegati. Questa campagna si distingue per la capacità di mascherare le fasi iniziali dell’attacco in modo da evitare di attivare gli allarmi, utilizzando servizi web di alta reputazione come copertura lungo tutta la catena di distribuzione.

I ricercatori di Huntress hanno identificato questa campagna a maggio 2026 dopo che il loro SOC team ha risposto a un’infezione causata da un loader .NET. La campagna inizia con un’email malspam contenente un file HTML malizioso chiamato Bestellung_2026.html, che in tedesco significa “ordine di acquisto”, suggerendo che gli attaccanti potrebbero aver specificamente preso di mira le aziende di lingua tedesca.
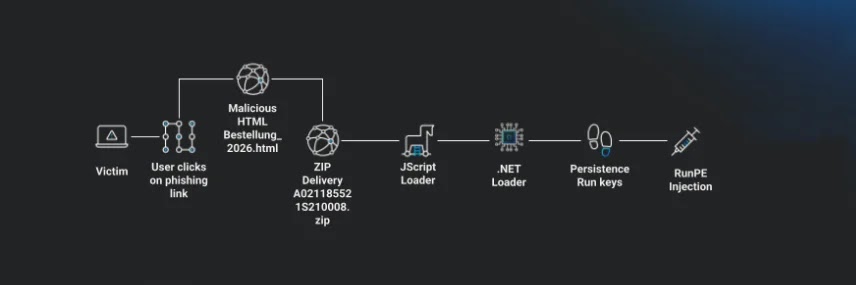
L’allegato HTML contiene una meta-refresh redirect di zero secondi che spinge silenziosamente il browser della vittima verso un URL di tracciamento clic su ad.doubleclick[.]net, un dominio di proprietà di Google e quindi ampiamente fidato. Questo permette agli attaccanti di superare i controlli di sicurezza senza essere rilevati.
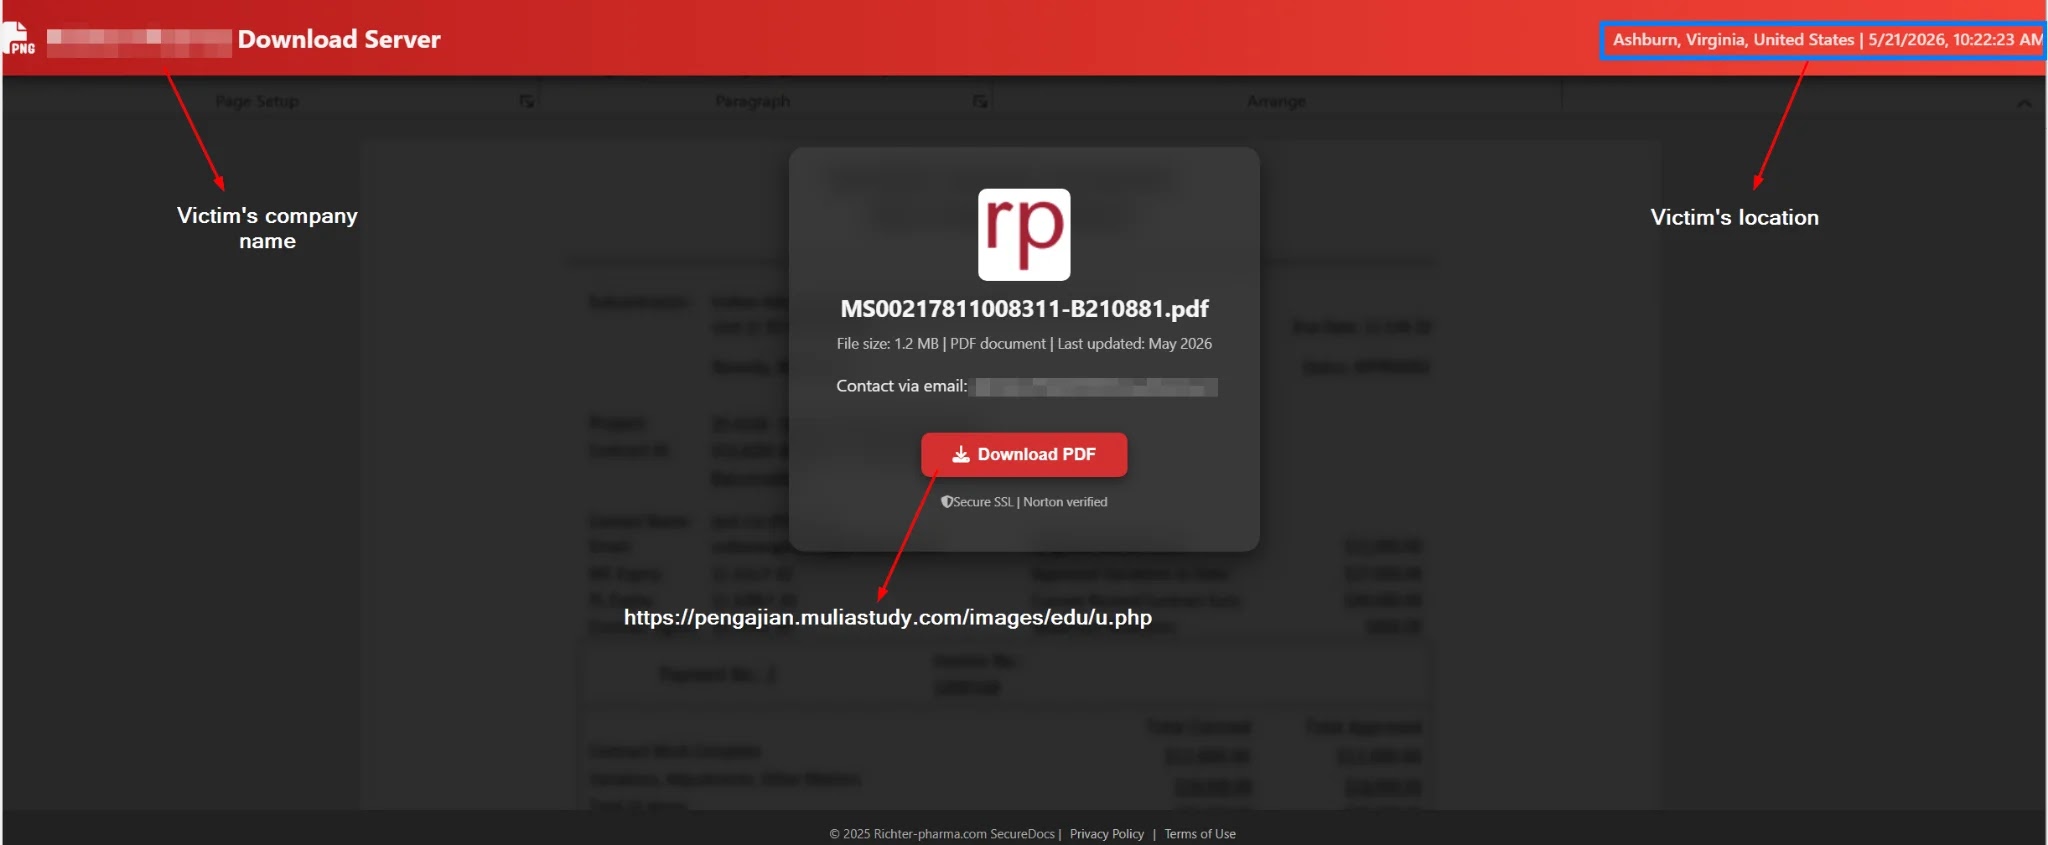
La vittima viene poi indirizzata a una pagina di esca personalizzata che legge l’email della vittima dall’URL, incorpora il logo dell’azienda in tempo reale e mostra la città e l’ora locale per rendere la truffa più credibile. La vittima vede un pulsante per scaricare quello che sembra un PDF, ma cliccando su di esso viene consegnato un archivio ZIP contenente il vero payload.
L’archivio ZIP contiene un file JScript che rappresenta la prima fase di una catena di infezione a ben cinque passaggi.
Lo script si sposta in una directory stabile e poi decodifica e scarica uno script PowerShell obfuscato. Questo dropper verifica se la vittima è online, e se il dispositivo appare offline, forza un riavvio invece di uscire semplicemente. Inoltre, scansiona per strumenti di analisi noti come Wireshark o any.run, riavviando il dispositivo se ne rileva qualcuno.
A nessun punto il payload principale scrive un file malevolo riconoscibile su disco, rendendo estremamente difficile per gli antivirus tradizionali rilevarlo. Una volta all’interno di un processo affidabile, il loader disattiva le difese integrate di Windows, patchando sia AMSI che ETW, i due principali motori di telemetria utilizzati da Windows per individuare comportamenti sospetti.
Il loader stabilisce la persistenza attraverso chiavi Run del registro di Windows e attività pianificate, utilizzando nomi di cartelle tematici NVIDIA per mimetizzarsi con quello che sembra un’attività driver di routine. Comunica con due server command-and-control su una porta non standard utilizzando crittografia AES e può scaricare ulteriori payload o eseguire comandi interamente dalla memoria.
Huntress raccomanda alle organizzazioni di configurare delle policy di gruppo per forzare i tipi di file script come .js, .vbs e .hta ad aprirsi in Notepad per impostazione predefinita invece di eseguirli. Implementare controlli di autenticazione email come SPF, DKIM e DMARC, insieme a una passerella che sandboxizza gli allegati prima della consegna, può fermare questa catena al primo stadio.
Infine, la formazione continua sulla consapevolezza del phishing rimane cruciale, poiché l’errore umano rappresenta ancora il punto di ingresso più sfruttato in campagne come questa.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].