


Sono trascorsi almeno 6 “anni della privacy” a partire dal 2018 in cui si è parlato della figura del DPO. Probabilmente non in modo corretto, nonostante eventi più o meno altisonanti e per lo più autocelebrativi.
Lo dimostrano alcune gare d’appalto, fra cui una recentemente caricata sul MEPA per un servizio di DPO per un Comune, che fa venire in mente epoche romane dei celeberrimi Magazzini MAS per l’approccio a favore del low cost.

La richiesta si apre presentando la misura del compenso proposto per l’incarico triennale:
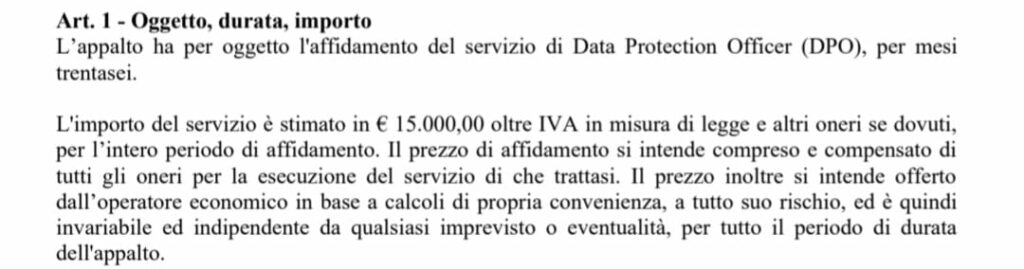
il quale ovviamente può essere soggetto a ribassi, per un importo di 15 mila euro che include tutti i costi per l’esecuzione del servizio.
Ovviamente il servizio deve prevedere lo svolgimento dei compiti propri del Data Protection Officer indicati dal GDPR, dettagliati in modo puntuale come di seguito:
Nell’appalto, però, viene richiesta qualcosa di più. O per meglio dire, viene precisato il livello di servizio richiesto nelle modalità di esecuzione:
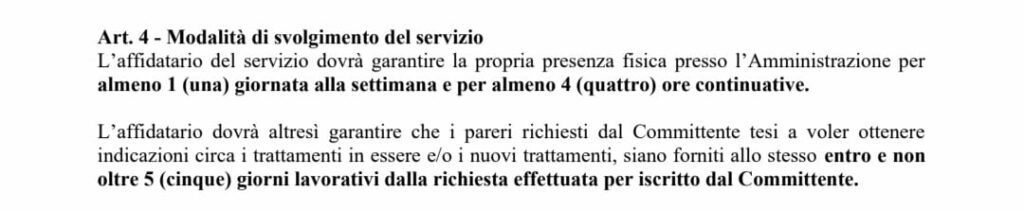
andando così a definire un impegno minimo di presenze per il professionista, che prescinde dalle attività svolte in backoffice. Inoltre, nel prevedere la redazione di pareri senza alcun limite massimo, possiamo dire che ci si trova nel campo dell’ineffabile. Ma si torna presto alla dimensione più materica facendo i conti della serva: si richiede un’attività in presenza di almeno 4 ore x 52 settimane l’anno x 3 anni = 624 ore. E dunque il compenso orario è di ben 24 euro dovendo considerare solo le presenze. Peccato che poi si debbano considerare anche le ulteriori ore da impiegare per la redazione di pareri e per lo svolgimento dei compiti propri del DPO.
Si potrebbe dire che il Comune non abbia fatto bene ma benissimo ad aver formulato una proposta di incarico se qualcuno la accetta e può garantire un livello e una qualità di servizio tali da garantire quanto richiesto all’interno dell’appalto, ovverosia:
Si può però dubitare che un professionista con qualità professionali e competenze possa accettare di svolgere un incarico con una tariffa oraria così bassa.
Eppure, siamo certi che non mancheranno offerte.
Nel migliore dei mondi, potremmo declinare una nota canzone di De André immaginando che c’è chi il DPO lo fa per noia, chi se lo sceglie per professione e che qualche affidatario lo fa per passione.
Ma questo non è affatto il migliore dei mondi. E dal punto di vista della data protection e della cultura della privacy, si attesta decisamente ad un livello che possiamo eufemisticamente indicare come sub ottimale. Dopotutto, sono i fatti a parlare. E sono sempre meno confortanti.
L’appello è sempre quello: mandare deserte gare con compensi inadeguati.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.