


Una nuova famiglia di ransomware denominata Luna può essere utilizzata per crittografare i dispositivi che eseguono diversi sistemi operativi, inclusi i sistemi Windows, Linux ed ESXi.
Scoperto dai ricercatori di sicurezza di Kaspersky tramite un annuncio sul forum nel dark web ed individuato dal sistema di monitoraggio attivo Darknet Threat Intelligence dell’azienda, il ransomware Luna sembra essere specificamente progettato per essere utilizzato solo da attori di minacce di lingua russa.

“L’annuncio afferma che Luna funziona solo con affiliati di lingua russa. Inoltre, la richiesta di riscatto codificata all’interno del binario contiene degli errori di ortografia”
“Per questo motivo, assumiamo con media sicurezza che gli attori dietro Luna parlino russo”.
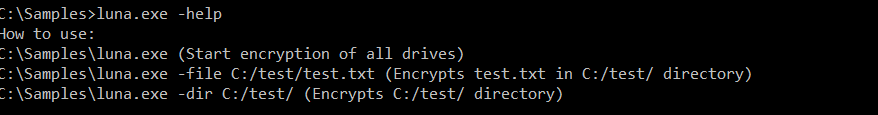
Luna è un ransomware molto semplice ancora in fase di sviluppo e con capacità limitate in base alle opzioni della riga di comando disponibili.
Tuttavia, utilizza uno schema di crittografia non così comune, che combina lo scambio di chiavi Diffie-Hellman a curva ellittica X25519 veloce e sicuro utilizzando Curve25519 con l’algoritmo di crittografia simmetrica Advanced Encryption Standard (AES).
Il gruppo dietro questo nuovo ransomware ha sviluppato questo nuovo ceppo in Rust e ha sfruttato la sua natura indipendente dalla piattaforma per portarlo su più piattaforme con pochissime modifiche al codice sorgente.
L’utilizzo di un linguaggio multipiattaforma consente inoltre al ransomware Luna di eludere i tentativi di analisi del codice statico automatizzato.
“Sia i samples Linux che ESXi sono compilati utilizzando lo stesso codice sorgente con alcune modifiche minori rispetto alla versione Windows. Il resto del codice non ha modifiche significative rispetto alla versione Windows”
hanno aggiunto i ricercatori.
Luna conferma ulteriormente l’ultima tendenza adottata dalle gang della criminalità informatica che sviluppano ransomware multipiattaforma che utilizzano linguaggi come Rust e Golang per creare malware in grado di prendere di mira più sistemi operativi con modifiche minime o nulle.
Kaspersky afferma che ci sono pochissimi dati su quali vittime sono state crittografate utilizzando il ransomware Luna, dato che il gruppo è stato appena scoperto e la sua attività è ancora monitorata.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]