


Microsoft ha silenziosamente corretto una vulnerabilità di Windows di vecchia data, sfruttata in attacchi reali per diversi anni. L’aggiornamento è stato rilasciato nel Patch Tuesday di novembre , nonostante l’azienda fosse stata in precedenza lenta nell’affrontare il problema. Questa informazione è stata rivelata da 0patch, che ha indicato che la falla era stata sfruttata attivamente da vari gruppi dal 2017.
Il problema, denominato CVE-2025-9491, riguarda la gestione da parte di Windows delle scorciatoie LNK. Un errore dell’interfaccia utente faceva sì che parte del comando incorporato nella scorciatoia rimanesse nascosta durante la visualizzazione delle sue proprietà. Ciò consentiva l’esecuzione di codice dannoso come file innocuo. Gli esperti hanno osservato che le scorciatoie erano progettate per ingannare gli utenti, utilizzando caratteri invisibili e mascherandosi da documenti.

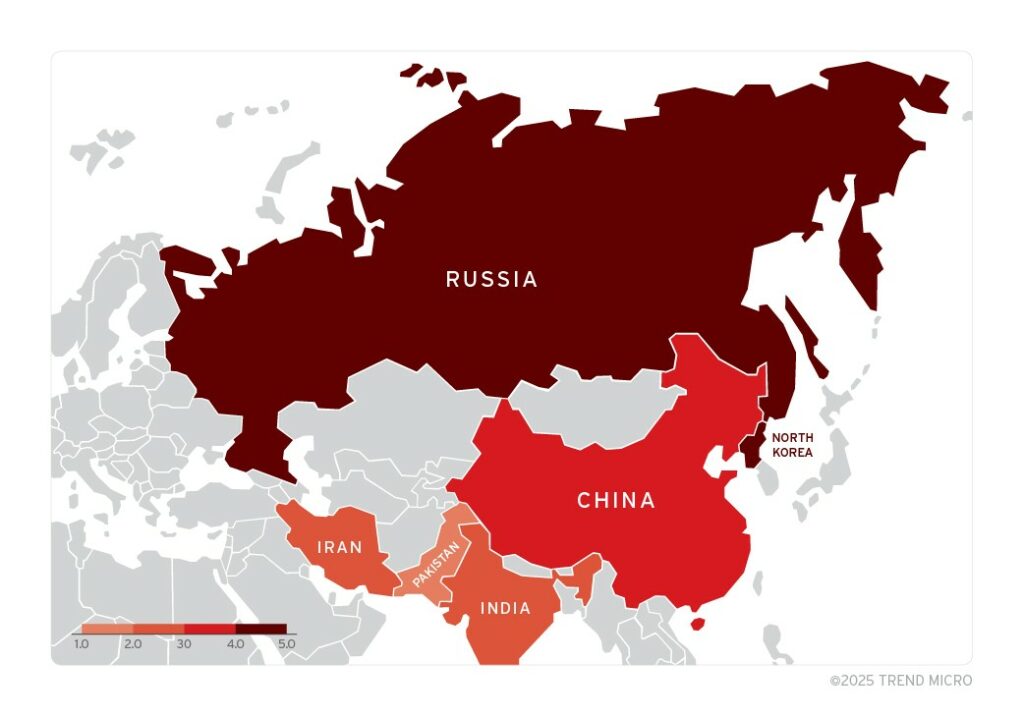
I primi dettagli emersero nella primavera del 2025, quando i ricercatori segnalarono che questo meccanismo veniva utilizzato da undici gruppi sponsorizzati da stati provenienti da Cina, Iran e Corea del Nord per attività di spionaggio, furto di dati e attacchi finanziari.
All’epoca, la falla era nota anche come ZDI-CAN-25373. Microsoft dichiarò all’epoca che il problema non richiedeva un’attenzione immediata, citando il blocco del formato LNK in molte applicazioni Office e gli avvisi visualizzati quando si tentava di aprire tali file.
HarfangLab ha successivamente segnalato che la vulnerabilità era stata sfruttata dal gruppo XDSpy per distribuire il malware XDigo in attacchi ai governi dell’Europa orientale. Nell’autunno del 2025, Arctic Wolf ha rilevato un’altra ondata di abusi, questa volta rivolta a gruppi online cinesi che prendevano di mira istituzioni diplomatiche e governative europee e utilizzavano il malware PlugX. Microsoft ha successivamente rilasciato un chiarimento, ribadendo di non considerare il problema critico a causa della necessità di intervento da parte dell’utente e della presenza di avvisi di sistema.
Secondo 0patch, il problema andava oltre il semplice nascondere la coda del comando. Il formato di collegamento consente stringhe lunghe fino a decine di migliaia di caratteri, ma la finestra delle proprietà mostrava solo i primi 260 caratteri, troncando il resto senza preavviso. Ciò ha permesso di nascondere una parte significativa del comando eseguito. Una correzione di terze parti di 0patch ha risolto il problema in modo diverso : aggiunge un avviso quando si tenta di aprire un collegamento con argomenti più lunghi di 260 caratteri.
Un aggiornamento Microsoft ha risolto il problema espandendo il campo Destinazione in modo che venga visualizzato l’intero comando, anche se supera il limite di lunghezza precedente.
Un rappresentante dell’azienda, contattato, non ha confermato direttamente il rilascio dell’aggiornamento, ma ha fatto riferimento alle raccomandazioni generali sulla sicurezza e ha assicurato che l’azienda continua a migliorare l’interfaccia e i meccanismi di sicurezza.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.