


Recentemente, un attore di minacce in un forum clandestino Breach Forums ha pubblicato una presunta violazione dei dati. Il post afferma di aver esposto i nomi, i dipartimenti e le email di 3.379 medici spagnoli.
Questa informazione è stata condivisa da un utente che si fa chiamare “jewwu”. Al momento, non possiamo confermare la veridicità della notizia, poiché non abbiamo avuto accesso all’interno set di dati. Pertanto, questo articolo deve essere considerato come ‘fonte di intelligence’.
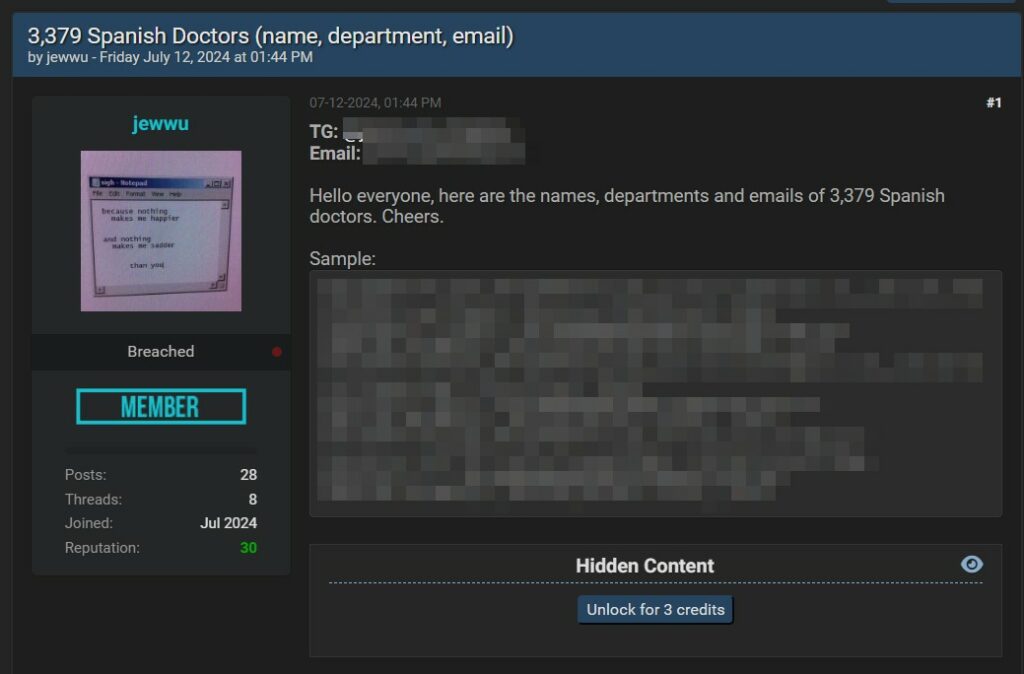

Secondo quanto riportato nel forum, i dati violati includono nomi, reparti, e-mail e altri dettagli personali dei medici. Il post include un esempio di questi dati, mostrando una lista con varie informazioni personali e professionali. Tuttavia, non riporteremo dati sensibili nel testo dell’articolo per proteggere la privacy delle persone coinvolte.
Gli attori di minacce sembrano aver preso di mira un database contenente informazioni sui medici in Spagna. Il post non specifica quale organizzazione sia stata violata, ma le informazioni potrebbero appartenere a un’istituzione sanitaria o a un’organizzazione medica spagnola. Queste organizzazioni operano su scala nazionale e contano migliaia di dipendenti, tra medici, infermieri e personale amministrativo.
La recente pubblicazione dei dati di 3.379 medici spagnoli in un forum clandestino evidenzia come la frode informatica stia diventando sempre più mirata e sofisticata. Gli attori di minacce non si limitano più a raccogliere informazioni generiche, ma puntano direttamente a obiettivi specifici con l’intento di massimizzare i loro guadagni illeciti e provocare il massimo danno possibile.
Il furto di dati sensibili di professionisti medici non è casuale. Gli hacker sanno che queste informazioni possono essere estremamente preziose nel mercato nero, sia per finalità di furto d’identità che per la rivendita a terze parti interessate. Le email professionali dei medici, ad esempio, possono essere utilizzate per condurre attacchi di phishing altamente mirati, sfruttando la fiducia dei pazienti e dei colleghi per ottenere ulteriori dati sensibili o per diffondere malware.
Inoltre, i dettagli personali e professionali dei medici possono essere sfruttati per creare profili falsi e credibili, con l’obiettivo di ottenere accesso a risorse finanziarie o a informazioni sanitarie riservate. Questi attacchi non solo mettono a rischio la sicurezza personale dei medici, ma possono anche compromettere la sicurezza dell’intera infrastruttura sanitaria.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]