


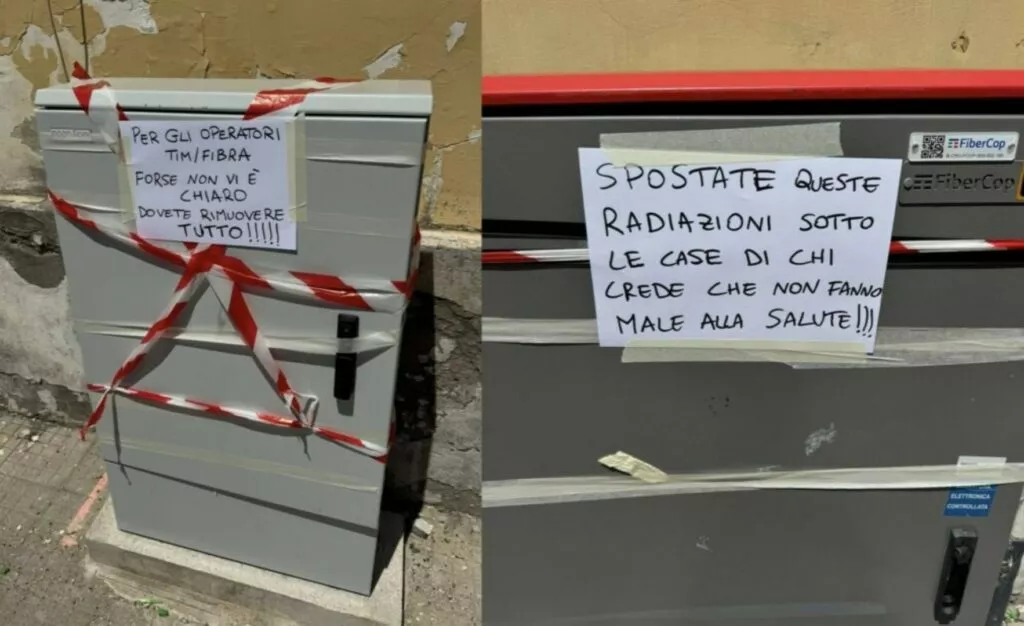
Avete mai sentito parlare del movimento No-Fibra? Noi no, fino a pochi giorni fa.
A Fondi, in provincia di Latina, qualcuno ha prima affisso cartelli scritti a mano su due armadi stradali della rete in fibra ottica, chiedendone la rimozione per “queste radiazioni”. Nei giorni successivi sono stati ritrovati gli interni degli armadi in gran parte divelti, e poco dopo un armadio è stato addirittura sradicato da terra.
Due operatori di rete distinti hanno subito ingenti danni economici ed impatto sull’operatività della rete.

Speravamo si trattasse di un caso isolato, il gesto di un singolo che ha trasformato in azione convinzioni strampalate, senza la capacità di creare e trovare proseliti o generare emulazioni. Le autorità hanno già identificato una persona per questi eventi vandalici e ne trarranno le conclusioni nelle opportune sedi giudiziarie. Ma anche nell’ipotesi “migliore”, cioè che l’atto vandalico sia una false flag per convincere a eliminare quegli armadi da quella posizione (per possibili motivi personali più che per le strampalate idee), l’episodio evidenzia qualcosa che vale la pena dire chiaramente.
Le reti di accesso, soprattutto le FTTH (FiberToTheHome) di recente stesura (anche tramite bandi pubblici), che portano la connettività dai nodi stradali fino alle abitazioni, sono estremamente esposte all’attacco fisico in tutta Italia, e lo erano già prima che qualcuno a Fondi lo dimostrasse.


Per sgomberare il campo da ogni teoria del complotto, la fibra ottica trasmette dati tramite impulsi luminosi esclusivamente confinati all’interno di fibre in vetro. Non esiste alcuna rilevante e rilevabile emissione elettromagnetica nell’ambiente circostante, non esistono segnali irradiati e non esiste alcun meccanismo fisico attraverso cui un cavo passivo possa “emettere” qualcosa di dannoso verso l’esterno sia del cavo sia dell’armadio.
L’armadio oggetto dell’evento vandalico non è un’antenna né un apparato radio, ma un punto di gestione, giunzione e distribuzione della rete passiva, che contiene cavi, connettori e splitter ottici totalmente passivi. Nella maggior parte dei casi non ha neanche alimentazione elettrica, non può generare radiofrequenze, non può irradiare “segnali”, non produce campi elettromagnetici rilevabili all’esterno dell’involucro metallico e non emette rumore sonoro.

Il parallelo più pertinente, se mai esistesse, potrebbe esserci con le vecchie reti in rame della rete telefonica tradizionale, per altro in dismissione, che lo stesso “complottista” ha probabilmente avuto sotto e dentro casa per decenni senza alcuna considerazione. La fibra è fisicamente ancora più “inerte”, non conducendo elettricamente e non potendo generare neanche i debolissimi campi elettromagnetici delle reti in rame in bassa tensione, che erano comunque peraltro innocui.
Gli episodi di vandalismo come quello di Fondi rientrano nella categoria della vulnerabilità fisica delle infrastrutture TLC, che vengono troppo spesso sottovalutate come problema di sicurezza IT.
Le dorsali sottomarine oceaniche e terrestri sono sempre state oggetto di attenzioni internazionali, strategiche e mediatiche, per il rischio di essere esposte a sabotaggi, incidenti o eventi geopolitici.
Le reti di accesso FTTH hanno un profilo di rischio diverso e, per certi versi, più rilevante per l’attività locale. La loro necessità di essere capillari, distribuite sul territorio e praticamente impossibili da presidiare, le espone ad altissimo rischio di disservizio… non è un caso che gli interventi di guasto “doloso” sembrano essere una voce rilevante nel computo della manutenzione extra-ordinaria.
Un atto vandalico contro un armadio stradale non è paragonabile al taglio di un cavo intercontinentale per entità del danno, ma il concetto di disservizio è identico. L’infrastruttura fisica che dovrebbe essere isolata e protetta risulta così vulnerabile da chiunque, rendendo il servizio di connettività altamente esposto.
Se a Fondi la motivazione sembra essere stata una fantasia pseudo-scientifica sulle “radiazioni”, o un pretesto per altri scopi prettamente personali, non lo sappiamo, ma la tipologia di danno può essere riproposta con lo stesso schema operativo in migliaia di altri sabotaggi mirati, con il pretesto estorsivo, interruzione di servizio o destabilizzazione e disservizio locale.
Il problema fondamentale va ben oltre il singolo atto vandalico. Le recenti reti FTTH hanno mostrato da subito le loro fragilità realizzative evidenti, dai cavidotti messi in opera con standard troppo disomogenei, pozzetti collocati in modo discutibile, armadi lasciati aperti deliberatamente o per serrature rotte, installazioni frettolose e qualità esecutiva variabile a seconda dell’area e dell’operatore coinvolto.
In molti casi, basta già un incidente stradale, un allagamento o un cedimento del manto stradale per causare disservizi estesi, e qualsiasi danno volontario produce effetti ulteriormente amplificati.
Già oggi un’infrastruttura in fibra ottica condivisa, come lo è una FTTH, può vedersi transitare volumi di traffico enormi per singolo ramo. Le attuali offerte commerciali FTTH offrono solitamente già tra 1 Gb/s e 10 Gb/s di picco, ma in ogni caso rappresentano soltanto una frazione delle prestazioni teoriche di questa tipologia di rete ottica che saranno realizzabili in futuro grazie ad apparati consumer sufficientemente economici.
Le infrastrutture passive devono essere pensate e progettate per durare decenni e sostenere la crescita futura della domanda digitale. Realizzarle male, oppure lasciarle fisicamente esposte, significa svalutare investimenti già solo dopo anni dalla fine dei cantieri, lavori stradali e fondi pubblici… questo se non si vuole tenere in conto i disservizi e i costi che questi creano.
La domanda che l’episodio di Fondi dovrebbe sollevare non riguarda i “No-Fibra”, ma la resilienza reale delle infrastrutture di accesso italiane.
Se due armadi stradali possono essere vandalizzati con tale facilità, senza alcun presidio o intervento immediato, quanto sarebbe difficile colpire in modo coordinato elementi multipli più critici della stessa rete?

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].