


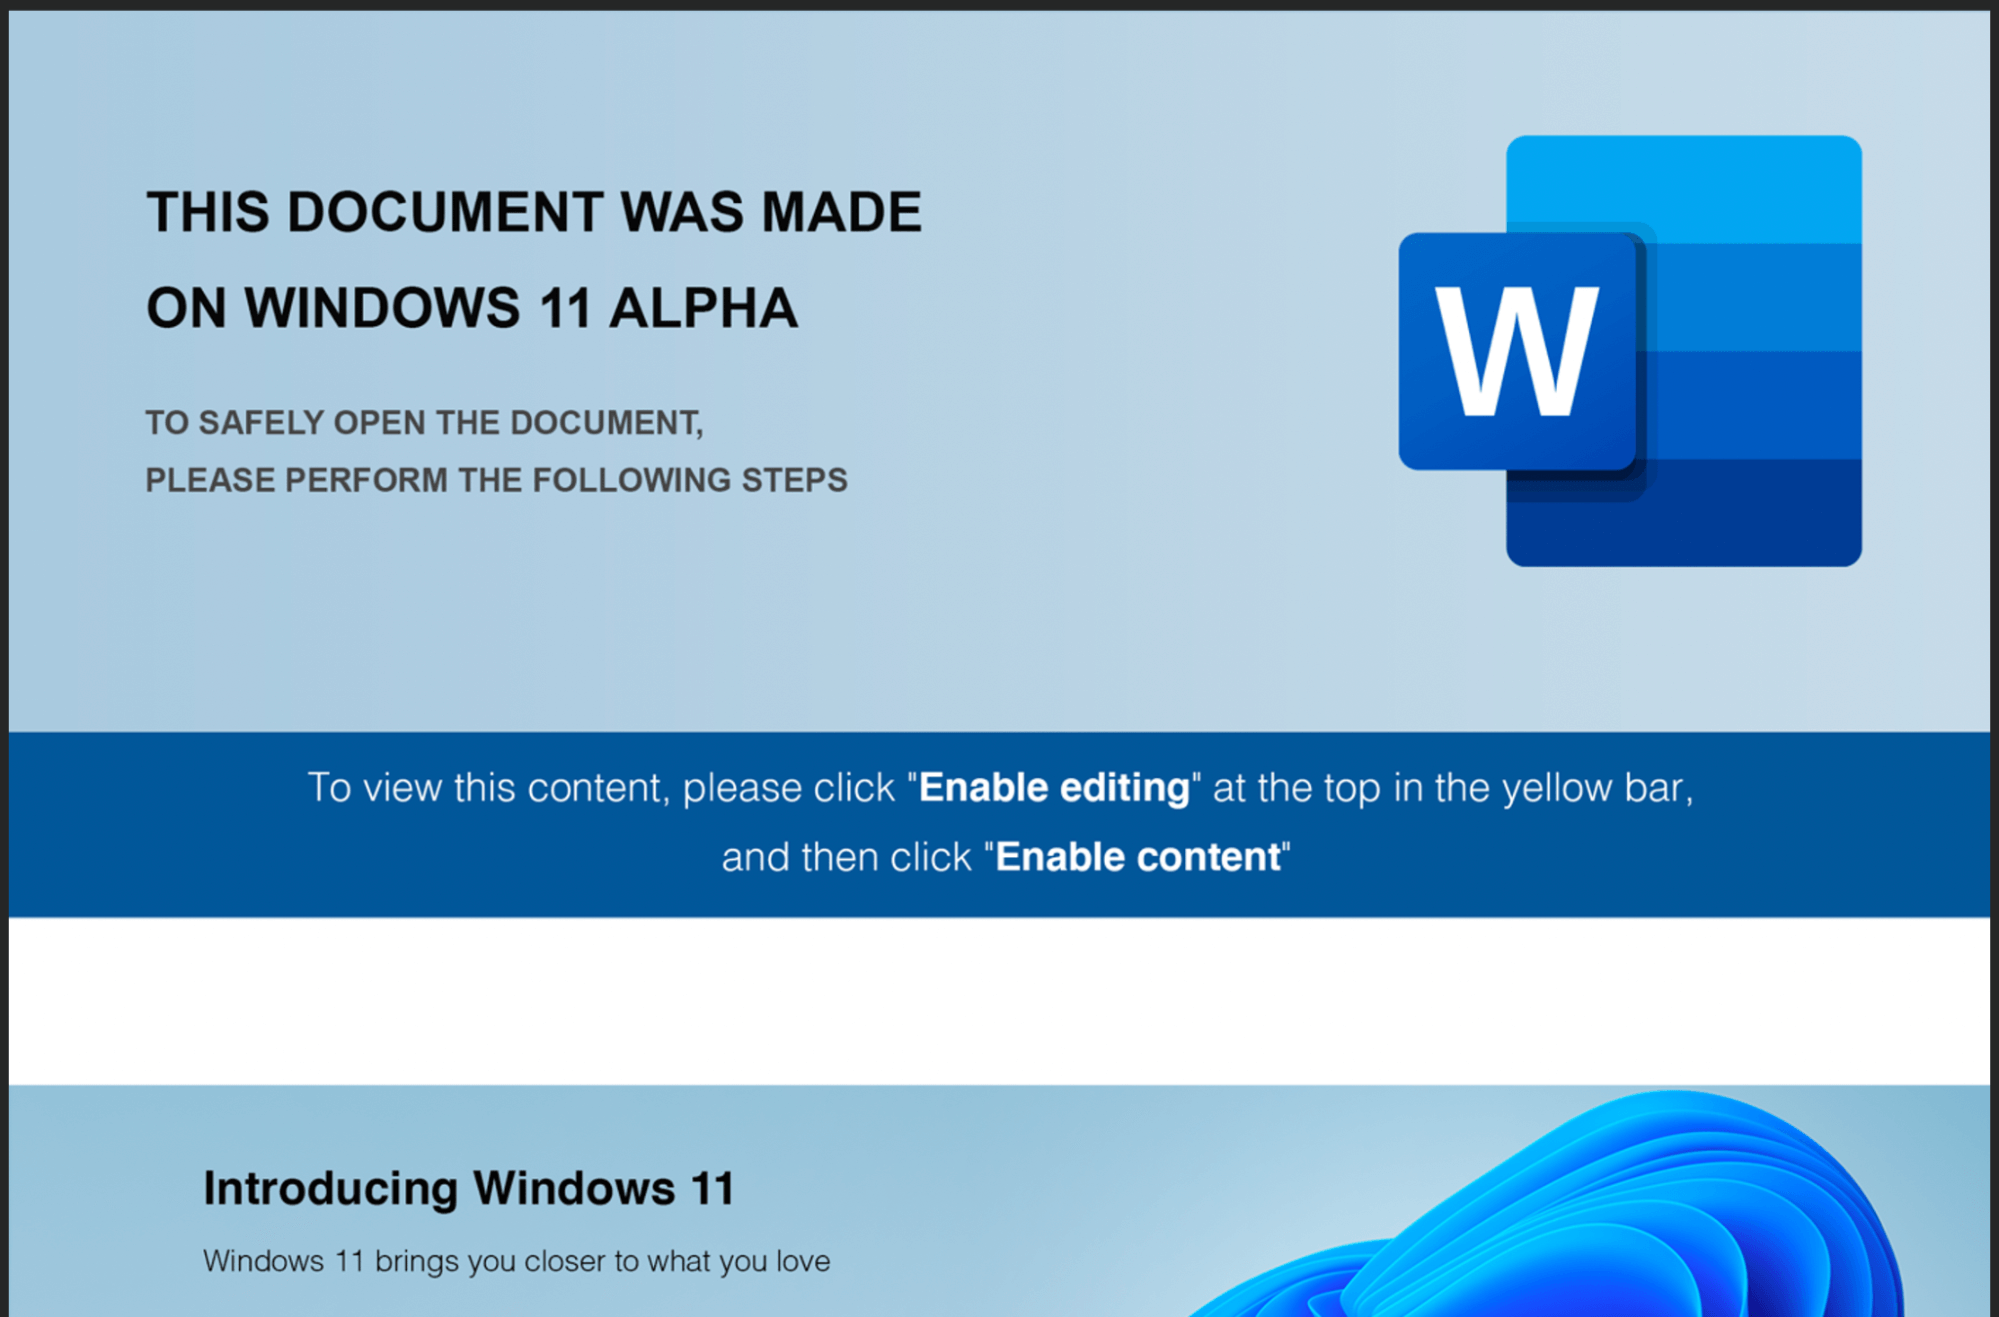
L’autore dei messaggi malevoli rivolti ai clienti del provider di terminali PoS Clearmind Technology è probabilmente il gruppo criminale FIN7.

Anomali è giunto a questa conclusione dopo aver esaminato il contenuto degli allegati ai criminali informatici che riportano pubblicità su Windows 11 Alpha.
A giudicare dai nomi dei file dannosi, la loro distribuzione è iniziata alla fine di giugno ed è proseguita per tutto luglio. L’obiettivo finale degli aggressori era installare una backdoor JavaScript che consentisse loro di rubare informazioni finanziarie.
Quando si apre un documento Microsoft Word presumibilmente progettato per pubblicizzare le funzionalità di Windows 11, all’utente è stato chiesto di abilitare il contenuto attivo per la visualizzazione. Questa azione ha attivato una macro pesantemente offuscata che carica JavaScript dannoso sulla macchina, una variante backdoor che FIN7 utilizza almeno dal 2018.
Prima di connettersi ai propri server, il loader VBA estrae le liste di cifratura dal documento camouflage e, guidato da esse, effettua una serie di controlli:
Se i risultati dei controlli sono soddisfacenti, word_data.js viene caricato nella cartella dei file temporanei, anch’essa piena di dati spazzatura, per mascherare il payload.
L’installazione backdoor JavaScript non si verifica se viene rilevata una linguaquali russo, ucraino, moldavo, estone, serbo, serbo, slovacco, sloveno o la presenza di una macchina virtuale (nomi VMWare, VirtualBox, innotek, QEMU, Oracle , Iper, Paralleli.
Il gruppo criminale FIN7, in arte Carbanak, opera su Internet almeno dalla metà del 2015 ed è ancora attivo, nonostante gli arresti dei partecipanti.
All’inizio, ha attaccato solo le banche, ma nel tempo ha anche iniziato a prestare attenzione alle organizzazioni che utilizzano apparecchiature PoS.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]