


Nell’ambito dell’offerta di Malware as a Service (MaaS), esistono tantissime forme di software plug and play, che può essere utilizzato da un futuro criminale informatico.
Questo è il caso di Frappo, uno strumento di Phishing-As-A-Service (PHaaS) scoperto da The Resecurity HUNTER, il quale consente a un criminale informatico di ospitare e creare pagine e siti fake di alta qualità emulando grandi banche online, e-commerce, rivenditori popolari di servizi online per rubare i dati dei clienti.

Il servizio è stato creato da un criminale informatico per sfruttare le campagne di spam di contenuti di phishing professionale.
Frappo è fortemente promosso sul Dark Web e su Telegram con oltre 1.900 abbonati, dove i criminali informatici discutono dei loro attacchi riusciti online.
Il servizio è apparso sul Dark Web il 22 marzo 2021 e da allora ha ricevuto molti aggiornamenti. L’ultimo aggiornamento del servizio è stato registrato il 1 maggio 2022.
Frappo è stato originariamente sviluppato come un portafoglio di criptovaluta anonimo basato su un fork di Metamask e consente a un utente malintenzionato di lavorare con i dati rubati in modo anonimo e in un formato crittografato. La piattaforma fornisce fatturazione anonima, supporto tecnico, aggiornamenti e tracciamento delle credenziali raccolte attraverso una dashboard.
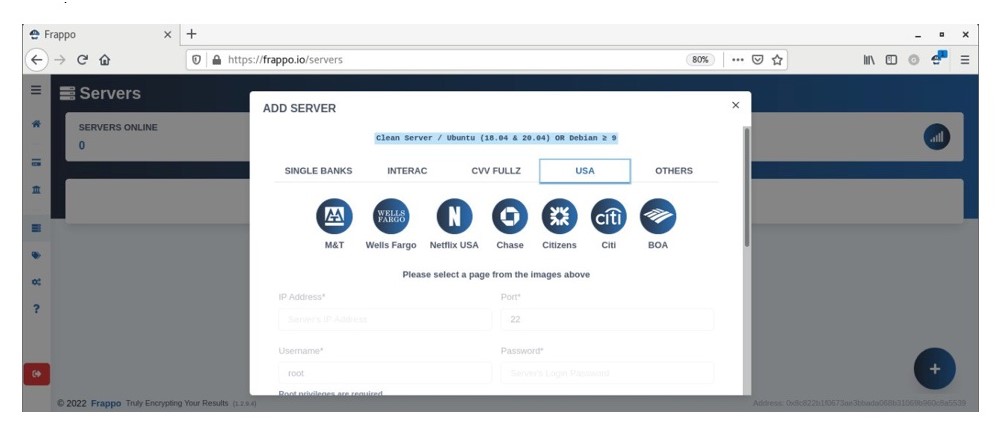
Il servizio fornisce pagine di phishing per più di 20 istituzioni finanziarie (Financial Institutions, FI), negozi online e servizi popolari, tra cui Amazon, Uber, Netflix, Bank of Montreal (BMO), Royal Bank of Canada (RBC), CIBC, TD Bank , Desjardins, Wells Fargo, Citizens, Citi e Bank of America.
Gli autori di Frappo forniscono diversi piani di pagamento per i criminali informatici a seconda del termine di abbonamento che scelgono.
Come i servizi e le piattaforme aziendali legittimi SaaS (Software as a Service), Frappo consente a un utente malintenzionato di ridurre al minimo i costi di sviluppo di kit di phishing e sfruttarli su scala più ampia.
Il processo di distribuzione delle pagine di phishing è completamente automatizzato: Frappo utilizza un container Docker preconfigurato e un canale sicuro che gli consente di raccogliere credenziali compromesse tramite un’API.
Una volta opportunamente configurato, Frappo raccoglierà e visualizzerà dati statistici: quante vittime hanno aperto una pagina di phishing, quanti visitatori hanno avuto accesso all’autorizzazione e inserito credenziali, uptime e stato del server. Le credenziali compromesse saranno visibili nella sezione “Registri” con ulteriori dettagli su ciascuna vittima come indirizzo IP, user agent, username, password, ecc.
Le pagine di phishing (phishlet) sono di alta qualità e contengono script interattivi che inducono le vittime a inserire le credenziali di accesso. I software di PHaaS viene utilizzato con successo da un utente malintenzionato per impossessarsi di un account (acquisizione account, ATO), compromettere e-mail aziendale (compromissione e-mail aziendale, BEC) e rubare dati di pagamento e identità.
I criminali informatici utilizzano costantemente strumenti e tattiche avanzate per attaccare le persone in tutto il mondo. La protezione dell’identità digitale sta diventando una delle principali priorità di sicurezza online e un nuovo campo di battaglia digitale in cui gli attori delle minacce cercano i dati rubati.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].