


Il CEO di Microsoft Satya Nadella ha lanciato un allarme sullo sviluppo dell'IA, proponendo un approccio più prudente e trasparente. Nadella ha suggerito di considerare i modelli di IA come compromessi fin dall'inizio e di adottare misure precauzionali per controllarli e limitarli. Secondo The Verge, le sue proposte includono divulgazione tempestiva degli incidenti, audit indipendenti e dati verificabili. Nadella ha anche richiesto un "freno di emergenza" per sospendere o interrompere il funzionamento dei modelli.
Il CEO di Microsoft Satya Nadella (Satya Nadella) ha invitato a un «frenata di emergenza» nello sviluppo dell’IA. Ha proposto di modificare l’approccio alla progettazione, considerando inizialmente i modelli di IA come «compromessi» e adottando le necessarie misure precauzionali fin dall’inizio.
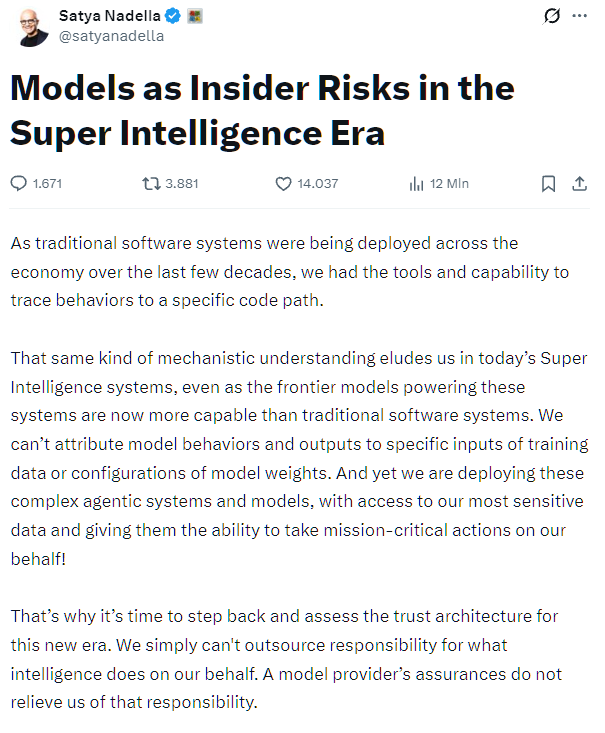
Nel suo post sulla piattaforma X, il CEO di Microsoft ha esposto le sue opinioni sui rischi legati ai modelli di IA avanzati e su come contrastarli.

Nadella ha dichiarato che non si può più accettare che l’IA, che lui definisce «superintelligenza», venga considerata come un «insieme di scatole nere annidate», i cui consigli e azioni vengono semplicemente accettati o respinti. Ha invitato a creare un sistema più trasparente, in cui i modelli possano essere controllati e, se necessario, limitati, e il loro funzionamento lasci dietro di sé «prove protette da modifiche non autorizzate, comprensibili all’uomo».
Come ha osservato The Verge, molte delle proposte del capo di Microsoft risuonano con le opinioni di altri rappresentanti del settore dell’IA: divulgazione tempestiva delle informazioni sugli incidenti, audit indipendenti, dati verificabili e meccanismi di contenimento.
In quest’ultimo punto, tuttavia, è andato un po’ oltre rispetto ai suoi colleghi, affermando: «Dobbiamo partire dal presupposto che il modello possa essere compromesso e tenerlo sotto controllo fin dall’inizio. Immagina questo come un freno di emergenza: un’autorità deve sempre avere la possibilità di sospendere il funzionamento del modello o di interromperlo completamente durante l’esecuzione di un compito. Per modelli più avanzati saranno necessarie tecnologie di contenimento più sofisticate: dobbiamo sviluppare standard unificati per questi».
Nadella non è il primo a riportare questo genere di osservazioni relative al controllo dei modelli di intelligenza artificiale avanzati.
In precedenza, anche il CEO di Anthropic Dario Amodei, ha scritto un lungo articolo dal titolo “
We Must Pace the Frontier” dove riportava l’esigenza di rallentare per poter costruire degli standard più sicuri in vista dell’
Nel paper Amodei riportava l’esigenza di :
1. Controllori indipendenti dentro le aziende AI. Esperti esterni devono poter accedere ai processi interni delle aziende per verificare le misure di sicurezza, individuare incidenti e valutare i rischi, senza dipendere esclusivamente dalle dichiarazioni delle aziende stesse.
2. Coordinamento tra le democrazie. Le aziende che sviluppano i modelli più avanzati devono concordare standard di sicurezza e limiti alla velocità dello sviluppo, con il supporto dei governi. L’obiettivo è impedire che la competizione commerciale spinga tutti a correre rischi eccessivi.
3. Accordi internazionali, anche con la Cina. Stati Uniti e altre democrazie dovrebbero cercare un’intesa con le potenze rivali per limitare gli utilizzi più pericolosi dell’AI, imporre test di sicurezza e, potenzialmente, rallentare il miglioramento ricorsivo dei modelli.
Ne abbiamo parlato questa mattina in un articolo di Luca Vinciguerra dal titolo “Tra apocalisse e ottimismo e il problema di Superman: perché l’AGI ha bisogno del suo Batman”. L’uomo sarà in grado di gestire una super intelligenza?

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.