


La cybersecurity entra nella catena del freddo: secondo Censys, in Italia risultano 366 host Copeland/Dixell XWEB raggiungibili da Internet. Le ricognizioni OSINT individuano anche servizi Copeland e Danfoss esposti, mentre in Sicilia alcuni supermercati Coop hanno subito attacchi ai sistemi di refrigerazione. Il Regno Unito dimostra come la collaborazione possa prevenire i rischi.
La collaborazione tra ricercatori indipendenti, istituzioni, produttori e grande distribuzione ha permesso al Regno Unito di mettere in sicurezza numerosi apparati di refrigerazione. In Italia, Censys rileva 366 host Copeland/Dixell XWEB raggiungibili da Internet, mentre altre ricognizioni OSINT individuano ulteriori servizi esposti.
Quando si parla di attacchi informatici, il pensiero corre quasi sempre a computer, server, reti aziendali e dati personali. Eppure, oggi, un’azione criminale condotta attraverso Internet può arrivare a incidere anche su qualcosa di molto più concreto: la temperatura di un frigorifero.

Non è uno scenario ipotetico. Negli ultimi mesi diversi sistemi di refrigerazione commerciale sono finiti nel mirino di attività criminali in Europa. I controller che regolano il funzionamento dei banchi frigoriferi e dei congelatori possono essere gestiti da remoto e, se non adeguatamente protetti, diventare un punto di accesso per chi intende alterarne i parametri.
Le conseguenze non si fermano a un malfunzionamento informatico. Possono tradursi in prodotti alimentari deteriorati, interruzioni del servizio e danni economici per le aziende coinvolte.
In questo contesto, quanto accaduto nel Regno Unito il 20 novembre 2026 merita particolare attenzione. Non soltanto per l’estensione dell’operazione, ma soprattutto per il modo in cui è stata condotta: ricercatori indipendenti, istituzioni, produttori e operatori della grande distribuzione hanno collaborato per individuare le vulnerabilità e mettere in sicurezza migliaia di controller, proteggendo decine di migliaia di frigoriferi e congelatori.
È un esempio concreto di quanto possa fare la collaborazione quando una segnalazione tecnica riesce a raggiungere gli interlocutori giusti.
La vicenda, ricostruita dalla BBC e raccontata dai ricercatori di Pen Test Partners, è partita dal lavoro di Neil McCourt, esperto di Omega Solutions. Durante le proprie attività di ricerca, McCourt aveva individuato una vulnerabilità nei controller per la refrigerazione prodotti dalla britannica Resource Data Management (RDM).
Si tratta di apparati utilizzati nella gestione degli impianti di refrigerazione commerciale, presenti in numerose strutture del mercato britannico.
Per approfondire le prime evidenze, McCourt ha coinvolto Andrew Tierney e il gruppo di ricerca di Pen Test Partners. Le verifiche hanno permesso di confermare le problematiche individuate e di rilevare ulteriori vulnerabilità.
A quel punto è iniziato il passaggio più importante: portare il problema fuori dal perimetro della ricerca e coinvolgere chi poteva intervenire concretamente.
I ricercatori hanno avviato un confronto con il National Cyber Security Centre (NCSC), coinvolgendo il produttore RDM, il British Retail Consortium (BRC), il Department for Environment, Food and Rural Affairs (DEFRA), la Food Standards Agency (FSA) e gli operatori della grande distribuzione.
Non bastava individuare i dispositivi esposti. Bisognava capire chi li utilizzasse, raggiungere le organizzazioni interessate e organizzare gli interventi nel minor tempo possibile.
È qui che la collaborazione ha fatto la differenza.
Secondo il resoconto di Pen Test Partners, Shodan è stato utilizzato per individuare i controller RDM raggiungibili da Internet. Le informazioni tecniche raccolte sono state poi confrontate con altre fonti pubbliche, cercando di risalire alle organizzazioni che utilizzavano quegli apparati.
In diversi casi i ricercatori sono riusciti a identificare gli operatori e a contattarli. Quando non era possibile risalire al proprietario senza intervenire direttamente sul dispositivo, hanno scelto di non procedere con accessi non autorizzati.
Le informazioni sono state condivise con gli interlocutori coinvolti nell’attività, mentre le aziende hanno mobilitato i propri tecnici per mettere in sicurezza gli impianti. Il lavoro è proseguito anche durante le ore serali e nei fine settimana.
Migliaia di controller sono stati resi non raggiungibili da Internet: in alcuni casi attraverso la riconfigurazione degli accessi di rete, in altri mediante il distacco fisico dei collegamenti. Durante gli interventi, in alcune strutture il personale ha dovuto monitorare manualmente le temperature dei banchi frigoriferi, garantendo la conservazione degli alimenti fino al ripristino delle normali condizioni operative.
Anche il produttore RDM è intervenuto, rilasciando aggiornamenti firmware e contattando i propri clienti per comunicare le misure di mitigazione. L’azienda ha tuttavia contestato alcuni aspetti della valutazione delle vulnerabilità e ha precisato che non risultavano evidenze di attività malevole sui propri controller.
È importante sottolinearlo: non si è trattato della risposta a un attacco riuscito su larga scala contro i dispositivi RDM, ma di un’operazione preventiva avviata dopo la scoperta di vulnerabilità potenzialmente pericolose.
Il risultato è significativo soprattutto per il metodo adottato. La ricerca ha fatto emergere il problema, le istituzioni hanno contribuito a coordinare il confronto, il produttore ha lavorato sulle correzioni e gli operatori hanno messo in sicurezza i propri impianti.
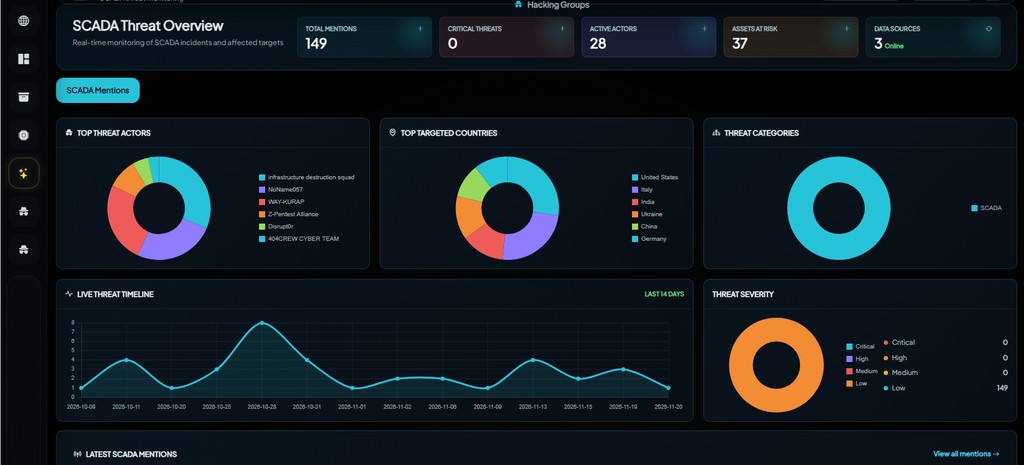
I sistemi di refrigerazione commerciale utilizzano piattaforme di telecontrollo che consentono di gestire impianti distribuiti in supermercati, magazzini, centri logistici e strutture produttive.
Tra i produttori e le famiglie tecnologiche emerse nelle analisi figurano Danfoss, Copeland e Dixell.
La gestione remota è una funzionalità importante per manutentori e gestori. Consente di monitorare gli impianti, modificare parametri e intervenire rapidamente in caso di anomalie.
Il problema si presenta quando le interfacce di amministrazione sono raggiungibili direttamente da Internet, quando vengono utilizzate credenziali deboli o predefinite oppure quando il firmware contiene vulnerabilità non corrette.
Le ricerche pubblicate da Claroty sui controller Danfoss AK-SM 800A hanno evidenziato problematiche di sicurezza relative ai meccanismi di autenticazione e alla gestione dei comandi.
Il rischio non riguarda un solo produttore. Le diverse famiglie di controller utilizzano architetture e modalità di gestione differenti, ma condividono una caratteristica: sono dispositivi OT, cioè Operational Technology, che interagiscono direttamente con processi fisici.
La compromissione di questi apparati può quindi tradursi in una modifica del funzionamento dell’impianto, con conseguenze sulla continuità operativa e sulla sicurezza dei processi.
Per questo motivo, la protezione dei sistemi OT richiede misure specifiche: segmentazione delle reti, accesso remoto attraverso VPN o reti private, credenziali robuste, aggiornamenti firmware e monitoraggio delle connessioni.
Il quadro italiano merita particolare attenzione.
Un rapporto pubblicato da Censys il 5 novembre 2026, dedicato all’esposizione europea dei controller di refrigerazione, ha individuato 366 host Copeland/Dixell XWEB in Italia.
Secondo la rilevazione, l’Italia rappresentava il Paese europeo con il maggior numero di host esposti per questa famiglia di sistemi, davanti alla Grecia, che ne presentava 209.
Il rapporto evidenzia inoltre una diminuzione dell’esposizione osservata dopo il 2 novembre, con una riduzione dei sistemi Copeland/Dixell XWEB in numerosi Paesi europei.
Censys precisa tuttavia che i dati non consentono di stabilire perché i dispositivi siano diventati irraggiungibili. La diminuzione può essere compatibile con interventi dei gestori, disconnessioni volontarie o altre variazioni della superficie osservabile. Non costituisce, da sola, la prova di una specifica attività di mitigazione.
Il dato italiano è comunque significativo: 366 host raggiungibili da Internet rappresentano un indicatore che merita attenzione e ulteriori verifiche.
È necessario precisare che host esposti non significa necessariamente controller vulnerabili o compromessi. La rilevazione descrive la raggiungibilità dei sistemi secondo i criteri di indicizzazione utilizzati da Censys.
Il dato Censys trova un ulteriore elemento di interesse nelle rilevazioni condotte attraverso altre piattaforme OSINT.
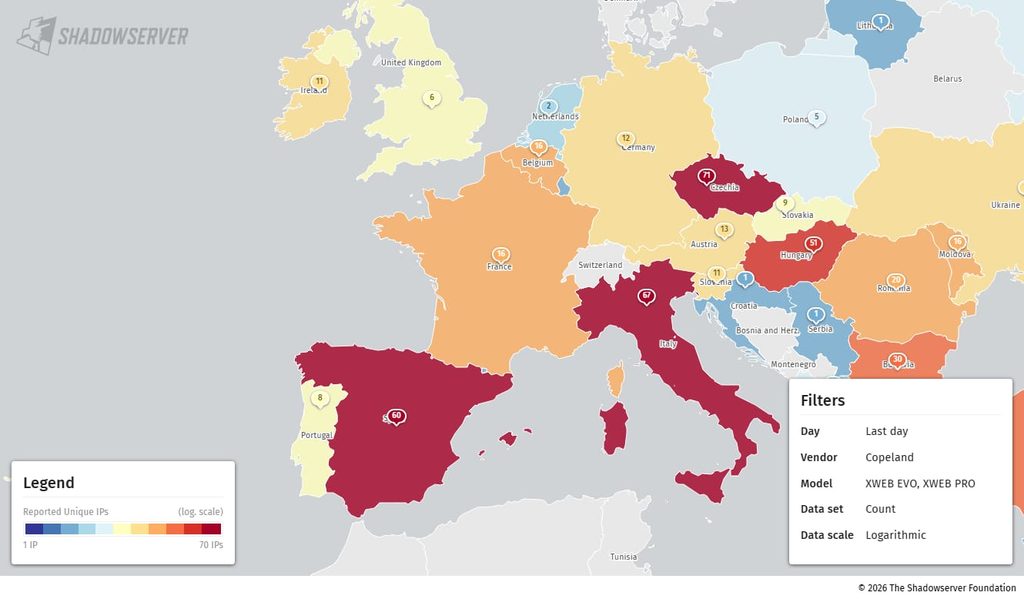
Una prima osservazione riguarda i sistemi Copeland della famiglia XWEB EVO e XWEB PRO.
Nella schermata Shadowserver acquisita il 6 novembre 2026, selezionando il vendor Copeland e il filtro temporale dell’ultimo giorno, la piattaforma riporta per l’Italia 67 indirizzi IP unici.
Si tratta di un dato differente rispetto ai 366 host riportati da Censys. Cambiano la piattaforma, i criteri di osservazione, il filtro temporale e la modalità di conteggio. I due valori non devono essere sommati né interpretati come una misura equivalente.
La schermata documenta comunque la presenza di indirizzi IP associati a sistemi Copeland XWEB EVO e XWEB PRO nella superficie Internet italiana.
Una seconda rilevazione, effettuata attraverso Shodan il 10 novembre 2026, ha individuato 121 servizi Danfoss StoreView associati all’Italia.
Anche in questo caso è necessario essere precisi: il numero riguarda i servizi indicizzati e non gli indirizzi IP unici, i dispositivi fisici o il numero di impianti di refrigerazione. Un singolo host può esporre più servizi e un’infrastruttura può rappresentare più apparati.
Le tre rilevazioni devono quindi essere mantenute distinte:
Non sono tre conteggi sommabili. Sono osservazioni differenti, riferite a famiglie tecnologiche e unità di misura diverse.
Il loro valore è soprattutto investigativo: documentano la presenza di sistemi riconducibili a tecnologie di refrigerazione nella superficie Internet italiana e forniscono elementi per ulteriori verifiche.
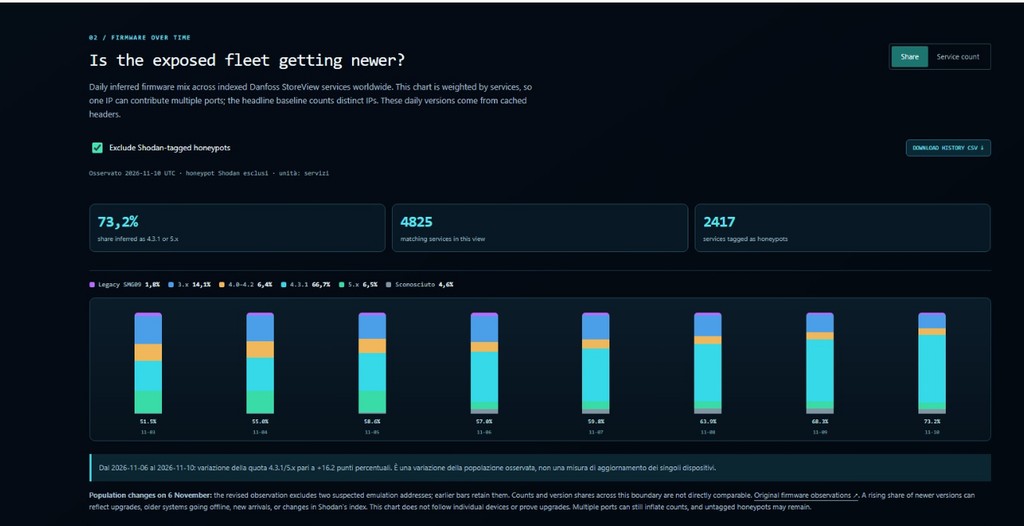
La ricognizione non si è limitata alla distribuzione geografica dei servizi. Un ulteriore approfondimento ha riguardato le versioni firmware inferite dai servizi Danfoss StoreView indicizzati da Shodan.
La schermata acquisita il 10 novembre 2026 mostra un campione di 4.825 servizi nella vista analizzata. La distribuzione delle versioni indica che quelle identificate come 4.3.1 e 5.x rappresentano complessivamente il 73,2% del campione visualizzato.
Il dato è utile per osservare la composizione della popolazione indicizzata, ma non può essere interpretato come percentuale di dispositivi aggiornati o sicuri.
La stima si basa sulle informazioni ricavate dai servizi osservati e non costituisce una verifica diretta del firmware installato su ciascun controller fisico.
La stessa schermata riporta la presenza di servizi contrassegnati come honeypot e specifica che la revisione della popolazione osservata ha comportato l’esclusione di due indirizzi sospettati di essere sistemi di emulazione.
La variazione della quota delle versioni nel periodo considerato non dimostra quindi che i singoli apparati siano stati aggiornati. Può dipendere da aggiornamenti effettivi, dalla scomparsa di servizi meno recenti dall’indice, dall’ingresso di nuovi sistemi o da cambiamenti nella visibilità della piattaforma.
Questa precisazione è essenziale: l’OSINT consente di osservare, correlare e formulare ipotesi sulla base di evidenze pubbliche, ma non sostituisce un audit tecnico autorizzato né una verifica diretta dello stato di sicurezza degli apparati.
Il rischio non è soltanto potenziale.
Il 2 novembre 2026, ANSA ha riportato un attacco ai sistemi di refrigerazione di alcuni punti vendita Coop gestiti dal gruppo Radenza in Sicilia.
Secondo quanto dichiarato dai responsabili dell’azienda, sarebbero stati interessati almeno tre punti vendita a Catania e uno a Palermo.
L’attacco avrebbe comportato la modifica dei parametri di temperatura dei banchi alimentari, provocando il surriscaldamento degli impianti e il deterioramento di prodotti.
L’azienda ha riferito di aver verificato un attacco al proprio sistema di telecontrollo dei banchi surgelati e di aver attivato le procedure di approfondimento. La Polizia Postale ha avviato gli accertamenti per ricostruire la provenienza e l’entità delle violazioni e verificare eventuali collegamenti con gli episodi registrati in altri Paesi europei.
Il caso siciliano rende evidente la dimensione concreta del problema. Un sistema di telecontrollo non è un semplice pannello informativo: consente di intervenire su parametri che incidono direttamente sulla conservazione degli alimenti e sulla continuità del servizio.
Anche in questo caso, la coincidenza temporale e la somiglianza delle modalità operative non costituiscono una prova dell’identità degli autori. Gli eventuali collegamenti tra gli episodi devono essere verificati attraverso gli accertamenti tecnici e investigativi.
La vicenda del Regno Unito offre uno spunto che va oltre l’aspetto tecnologico.
La vulnerabilità è stata individuata da ricercatori indipendenti. Le verifiche sono state approfondite da un gruppo specializzato. Le informazioni sono state condivise con le autorità e con il produttore. Le istituzioni hanno contribuito a raggiungere gli operatori interessati, mentre le aziende hanno mobilitato le proprie risorse per mettere in sicurezza gli apparati.
Non è stata una singola organizzazione a risolvere il problema, ma una collaborazione tra soggetti con competenze, responsabilità e strumenti differenti.
È questo il punto centrale dell’esperienza britannica.
Anche in Italia esistono competenze, strumenti di analisi e professionisti in grado di svolgere attività di ricerca, individuazione delle vulnerabilità e osservazione della superficie esposta.
Le rilevazioni pubbliche di Censys e le analisi condotte attraverso Shadowserver e Shodan dimostrano quanto sia importante disporre di una fotografia aggiornata dei sistemi raggiungibili da Internet.
Ma la disponibilità delle informazioni non basta. Occorre che esistano processi efficaci per ricevere le segnalazioni, verificarle, individuare gli interlocutori responsabili e attivare interventi tempestivi.
È proprio qui che nasce una riflessione:
Abbiamo strumenti, competenze e professionisti capaci di svolgere attività di ricerca e individuazione delle vulnerabilità. Ma quanto siamo realmente efficaci nel mettere a sistema queste risorse? Quanto riusciamo a valorizzare la ricerca indipendente e a trasformare le segnalazioni in interventi coordinati e tempestivi?
La questione non è stabilire chi debba avere il merito di una scoperta, né attribuire responsabilità sulla base di singoli episodi. È comprendere come costruire un sistema nel quale la ricerca indipendente possa dialogare con le istituzioni, i produttori e gli operatori privati.
Il caso britannico dimostra che questo percorso è possibile, pur con le difficoltà e le criticità che gli stessi ricercatori hanno raccontato.
Gli episodi di queste settimane mostrano che la superficie d’attacco delle organizzazioni non coincide più soltanto con i tradizionali sistemi informatici.
Controller industriali, sistemi di telemetria, apparati di automazione e dispositivi di gestione remota fanno parte di un ecosistema digitale che può avere conseguenze dirette sul mondo fisico.
Per gli operatori, alcune misure sono essenziali: evitare l’esposizione diretta dei controller su Internet, utilizzare reti private o VPN per l’accesso remoto, sostituire le credenziali predefinite, applicare gli aggiornamenti firmware disponibili e verificare periodicamente la configurazione degli apparati.
È inoltre necessario conoscere l’intera filiera tecnologica, compresi i dispositivi gestiti da fornitori esterni, manutentori e società che erogano servizi di telecontrollo.
La lezione britannica è che la prevenzione non può essere affidata esclusivamente al singolo operatore o alla capacità di un ricercatore di individuare un servizio esposto. Servono collaborazione, condivisione delle informazioni e capacità di intervento.
Perché quando qualcuno riesce a modificare la temperatura di un banco frigorifero, il problema non rimane confinato a uno schermo. Arriva direttamente nei supermercati, nei magazzini e nella catena di distribuzione degli alimenti.
La sicurezza di queste infrastrutture richiede quindi un approccio condiviso: chi individua il rischio deve poterlo segnalare, chi produce i dispositivi deve poter intervenire e chi gestisce gli impianti deve essere messo nelle condizioni di proteggerli.
La collaborazione non è un elemento accessorio della cybersecurity: in casi come questo, è parte integrante della prevenzione.
Nota metodologica: le rilevazioni effettuate attraverso Shadowserver e Shodan, le interrogazioni delle piattaforme e l’analisi dei risultati presentati in questo articolo sono frutto di attività di ricognizione OSINT condotte dall’autore. I dati rappresentano osservazioni della superficie Internet nelle date indicate e non costituiscono, da soli, una verifica di vulnerabilità o compromissione dei sistemi individuati

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.