


GhostSec, noto collettivo di hacktivisti, ha recentemente rivelato dettagli su un’operazione controversa che coinvolge un’azienda italiana e obiettivi governativi macedoni.
In un’intervista esclusiva con DeepDarkCTI, il fondatore Sebastian Dante Alexander ha condiviso informazioni su questa collaborazione e le sue implicazioni.

Secondo quanto riportato, un’azienda italiana, ufficialmente privata ma presumibilmente legata ai servizi segreti italiani, avrebbe incaricato GhostSec di condurre operazioni offensive contro obiettivi governativi in Macedonia del Nord. Successivamente, la stessa azienda avrebbe richiesto attacchi contro un’entità in Sardegna, indicata come una società rivale.
La comunicazione tra le parti è avvenuta tramite canali criptati, con l’azienda italiana che ha contattato direttamente GhostSec. Tuttavia, dopo l’esecuzione delle operazioni, l’azienda avrebbe interrotto i contatti e non avrebbe effettuato il pagamento concordato.
In risposta al mancato pagamento, GhostSec ha minacciato di rendere pubbliche le comunicazioni e i dettagli delle operazioni svolte. Alexander ha dichiarato che l’esposizione delle informazioni non solo metterebbe in imbarazzo l’azienda italiana, ma potrebbe anche avere ripercussioni sul governo macedone.
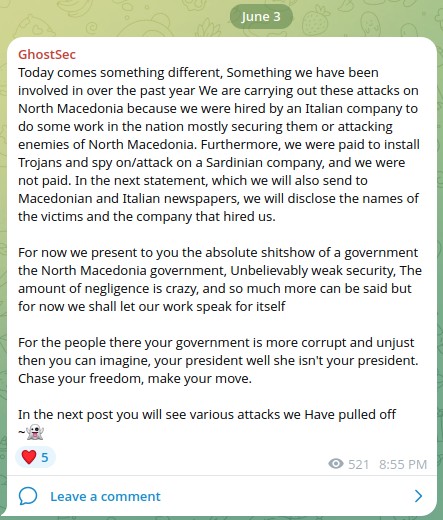
Nonostante le implicazioni legali, GhostSec sembra determinato a procedere con la divulgazione, a meno che non venga raggiunto un accordo con l’azienda coinvolta.
Questo caso solleva interrogativi significativi sull’etica delle operazioni di hacktivismo e sulle collaborazioni tra entità private e gruppi di hacker. La facilità con cui un’azienda può commissionare attacchi informatici contro governi stranieri evidenzia quanto può essere difficile una regolamentazione più stringente nel cyberspazio dove è possibile raggiungere un’alta forma di anonimato.
Per ulteriori dettagli sull’intervista e le dichiarazioni complete di Sebastian Dante Alexander, è possibile consultare l’articolo originale su DeepDarkCTI.
GhostSec è un collettivo di hacker emerso nel 2015 come diramazione del movimento Anonymous, guadagnando notorietà per le sue operazioni contro l’ISIS nell’ambito della campagna #OpISIS. Inizialmente motivato da ideali di giustizia sociale e lotta al terrorismo, il gruppo ha subito una trasformazione significativa nel corso degli anni.
Una frattura interna ha portato alla formazione di due entità distinte: da un lato, il “Ghost Security Group“, che ha scelto di collaborare con agenzie governative per contrastare il terrorismo; dall’altro, i membri rimasti sotto il nome di GhostSec, che hanno progressivamente orientato le loro attività verso obiettivi finanziari. Questo cambiamento è evidenziato dal lancio di “GhostSec Mafia Premium”, un canale Telegram a pagamento che offre contenuti esclusivi come fughe di dati e tutorial di hacking. La frase “Hacktivism does not pay the bills!” (L’hacktivismo non paga le bollette) sintetizza questa nuova direzione.
Nel 2023, GhostSec ha introdotto GhostLocker, una piattaforma di Ransomware-as-a-Service (RaaS) che consente agli affiliati di lanciare attacchi ransomware condividendo i profitti con il gruppo. La versione più recente, GhostLocker 2.0, scritta in Go, offre funzionalità avanzate come crittografia AES a 128 bit, opzioni di persistenza e un pannello di controllo per gli affiliati. In collaborazione con il gruppo Stormous, GhostSec ha lanciato il programma STMX_GhostLocker, ampliando ulteriormente la portata delle sue operazioni.
Nonostante una dichiarazione nel maggio 2024 in cui affermava di voler cessare le attività criminali e tornare all’hacktivismo, le azioni recenti del gruppo suggeriscono una continua evoluzione verso il cybercrime organizzato. GhostSec è attualmente associato a collettivi come ThreatSec, Stormous, BlackForums e SiegedSec, formando una rete nota come “The Five Families”.
Il caso GhostSec–azienda italiana rappresenta un inquietante esempio di come i confini tra attivismo, intelligence privata e criminalità informatica siano oggi sempre più sfumati. Un gruppo nato con finalità ideologiche si ritrova al centro di un presunto contratto per operazioni offensive contro obiettivi governativi stranieri — un contesto che richiama più un’operazione sotto false flag che una campagna di hacktivismo tradizionale.
Tuttavia, l’assenza di prove concrete, l’anonimato delle parti coinvolte e la mancanza di verifica indipendente impongono massima cautela: non è ancora possibile stabilire con certezza quanto ci sia di vero nel racconto fornito da GhostSec. Ciò non toglie che simili dichiarazioni, anche solo a livello di minaccia, abbiano un impatto significativo: mettono in allerta istituzioni, aziende e opinione pubblica sulla crescente professionalizzazione del crimine informatico e sull’emergere di una nuova zona grigia dove hacker, contractor e interessi geopolitici si intrecciano.
In questo scenario, la Cyber Threat Intelligence (CTI) diventa uno strumento cruciale: monitorare, analizzare e anticipare questi fenomeni consente non solo di prevenire attacchi informatici, ma anche di identificare tempestivamente le reti opache di collaborazione tra attori privati e cybercriminali. Solo attraverso un’attività costante di intelligence è possibile neutralizzare le minacce prima che si traducano in danni concreti.
Resta da vedere se GhostSec pubblicherà davvero le prove promesse, se emergerà l’identità dell’azienda coinvolta o se l’intera vicenda svanirà nell’ombra, come molte altre nel dark web. In ogni caso, questo episodio è un campanello d’allarme che non può essere ignorato.

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.