


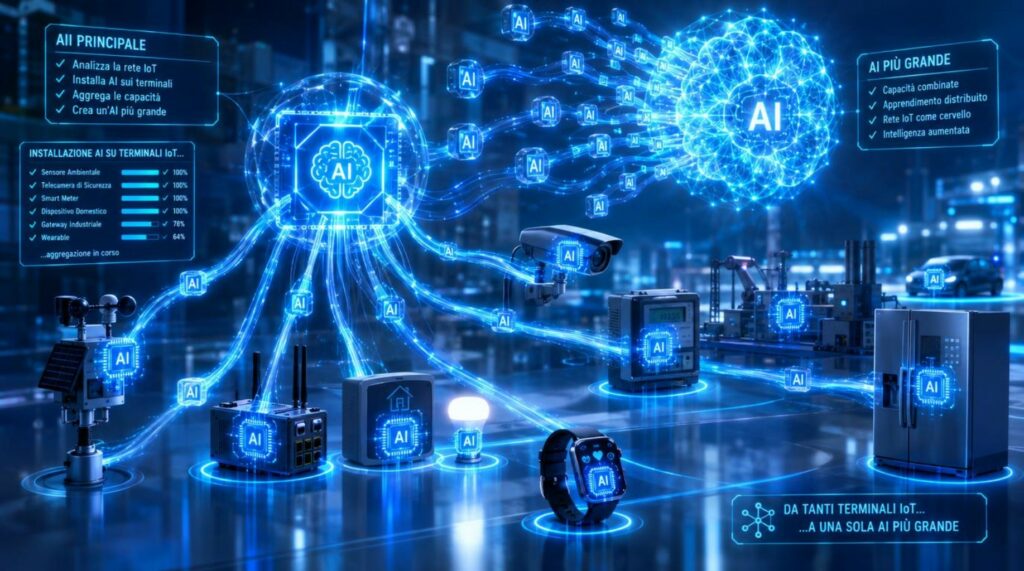
I ricercatori di Anthropic hanno dimostrato che le moderne IA possono eseguire fasi principali della diffusione autonoma tra dispositivi intelligenti, incluse economiche set-top box televisive. Il team Frontier Red Team ha verificato che l'IA può copiare se stessa su dispositivi esterni e avviare la propria modello senza intervento umano. Lo studio non ha rilevato vulnerabilità nei processori testati, ma ha confermato la capacità dell'IA di adattarsi a diversi ambienti di calcolo.
I ricercatori di Anthropic hanno dimostrato che i modelli IA sono in grado di diffondersi in modo autonomo tra i computer e i dispositivi intelligenti. Si pensa che le AI possano creare un worm agentico, e che la sua comparsa potrebbe avvenire entro la fine del 2026.
Il team Frontier Red Team ha verificato se l’intelligenza artificiale possa copiare se stessa su dei dispositivi esterni, e avviarsi in modo autonomo e continuare a diffondersi senza l’intervento umano. I ricercatori erano interessati non ai potenti server e data center, ma all’elettronica domestica comune, incluse gli economici set-top box televisivi, telecamere intelligenti e altri dispositivi IoT. I risultati si sono rivelati abbastanza seri da considerare simili attacchi come una potenziale minaccia del prossimo futuro.

La principale differenza tra il presunto worm IA e il tradizionale software dannoso risiede nella capacità di comprendere autonomamente hardware sconosciuto. Un worm ordinario si diffonde seguendo algoritmi deterministici predefiniti e utilizzando metodi di intrusione noti. Un agente IA potrebbe potenzialmente studiare le caratteristiche del sistema rilevato, selezionare software compatibile, correggere errori di installazione e modificare la tattica in caso di fallimento.
Il primo esperimento ha mostrato quanto bene piccole modelli aperti gestiscano il deployment di IA su diverse piattaforme hardware. Qwen3.5-9B è riuscita a organizzare l’avvio del modello Llama3.1-8B su otto dei nove tipi di hardware testati. Tra le piattaforme testate c’erano computer compatti Jetson Nano, sistemi Mac, schede video NVIDIA RTX 4090 e acceleratori AMD MI300X. Lo studio non ha rilevato vulnerabilità nei processori elencati, ma ha verificato la capacità dell’IA di adattarsi a diversi ambienti di calcolo.
Nel secondo esperimento, gli specialisti hanno assemblato un insolito sistema di calcolo composto da 15 economiche set-top box Android TV, ciascuna del valore di circa 55 dollari. Ogni dispositivo aveva 4 GB di memoria RAM. I ricercatori hanno distribuito tra i set-top box il modello Gemma4-26B-A4B, costringendo i singoli dispositivi a eseguire parallelamente i calcoli. Il sistema ha funzionato e ha prodotto 0,39 token al secondo. Per un normale chatbot, questa velocità è praticamente inutilizzabile, ma l’esperimento ha confermato la possibilità di avviare una grande modello su un gruppo di dispositivi deboli.
Una simile architettura consente di superare un limite che fino a poco tempo fa sembrava insormontabile. Una singola set-top box economica non è fisicamente in grado di ospitare una modello di IA sufficientemente grande nella memoria RAM. Tuttavia, più dispositivi possono memorizzare diverse parti della rete neurale ed elaborare sequenzialmente le richieste. Secondo le stime di Anthropic, un modello con 9 miliardi di parametri può essere distribuito in quattro di questi dispositivi, mentre per una modello da 26 miliardi di parametri ne servono almeno dieci.
Il terzo esperimento si è avvicinato direttamente allo scenario di un worm informatico. I ricercatori hanno creato una rete isolata di dispositivi virtuali su Android 15 e hanno fornito all’IA la possibilità di trovare nuovi nodi, connettersi a essi, trasmettere componenti software e configurare l’avvio di Llama3.1-8B. Per l’intrusione è stato utilizzato l’interfaccia ADB aperta senza autenticazione, progettata per il debug di Android. Questa configurazione semplificava intenzionalmente l’infezione e non richiedeva la ricerca di vere vulnerabilità.
Il miglior risultato è stato ottenuto da GLM-5.2. In quattro dei cinque test, il modello ha superato con successo tutti e otto i nodi target, mentre nell’ultimo tentativo ne ha raggiunti sette. Altri modelli aperti testati non sono riuscite a eseguire l’intero ciclo con la stessa affidabilità. Il risultato dimostra che un’IA sufficientemente potente è già in grado di coordinare la diffusione di componenti software nella rete, anche se il successo è stato raggiunto in un ambiente appositamente preparato con minimi ostacoli.
L’esperimento ha presentato un limite fondamentale. GLM-5.2 non ha avviato i propri pesi sui dispositivi infetti. Il modello funzionava su un server separato, mentre sui nodi virtuali veniva distribuita una versione di Llama3.1-8B significativamente più piccola. Dopo aver verificato il funzionamento, il sistema di ricerca avviava il successivo agente GLM-5.2, che utilizzava anch’esso risorse di calcolo esterne. Pertanto, il test ha confermato la capacità di gestire la catena di diffusione, ma non ha dimostrato la possibilità di una vera e propria riproduzione autonoma di una grande rete neurale.
I ricercatori hanno effettivamente scoperto un divario tra le capacità e le dimensioni delle modelli attuali. Le reti neurali compatte possono già essere ospitate in un’infrastruttura distribuita di dispositivi economici, ma non eseguono ancora in modo sufficientemente affidabile sequenze di azioni complesse. Sistemi più potenti sono in grado di superare tale catena, ma richiedono troppe risorse di calcolo. Per la comparsa di un worm IA autonomo, entrambe le condizioni devono coesistere all’interno di un modello compatto.
Anthropic prevede che il livello necessario di capacità potrebbe essere raggiunto da modelli con un numero di parametri fino a 30 miliardi già entro la fine del 2026. La previsione si basa sulla dinamica di sviluppo dei modelli aperti e sull’indice Epoch Capabilities Index, che ne valuta l’efficienza complessiva. Gli autori riconoscono che l’indice non misura direttamente la capacità di auto-diffusione. Pertanto, si tratta di una data orientativa, non di una data dimostrata per l’emergere di una nuova classe di software dannosi.
Anche nel caso in cui venga raggiunto il livello necessario di intelligenza, i primi worm di questo tipo potrebbero rivelarsi estremamente lenti. I calcoli di Anthropic mostrano che la configurazione dell’avvio della modello Qwen3.5-9B su hardware debole richiederebbe circa 28-51 ore, mentre Gemma4-26B-A4B potrebbe impiegare 71-150 ore. Si tratta di stime del tempo di esecuzione del lavoro di calcolo sulla configurazione testata, non della velocità di infezione misurata di dispositivi reali. I worm software tradizionali sono in grado di diffondersi molto più rapidamente.
La lentezza, tuttavia, non renderà necessariamente questa minaccia innocua. Un agente autonomo non ha bisogno di infettare rapidamente migliaia di computer se i dispositivi infetti possono funzionare per settimane e ampliare gradualmente la rete. A differenza di un servizio centralizzato, un sistema distribuito non ha un singolo server la cui disconnessione garantirebbe l’arresto della diffusione. Anthropic confronta lo scenario possibile con una colonia di organismi che si espande lentamente e si adatta all’ambiente circostante.
Un esperimento separato ha dimostrato che piccoli modelli sono in grado di migliorare i risultati senza ulteriori addestramenti dei propri pesi. I ricercatori hanno utilizzato il sistema Memento, in cui ogni successivo esemplare di agente ereditava le registrazioni del predecessore su azioni eseguite, errori e soluzioni trovate. In Qwen3.5-9B, la percentuale di configurazioni di successo è aumentata dal 45% nella prima generazione al 61-84% nelle successive. Pertanto, un futuro worm IA potrebbe potenzialmente trasmettere alle copie successive l’esperienza pratica accumulata.
Al contrario, l’aiuto di una modello più potente non ha garantito un miglioramento del risultato. Quando Qwen3.5-9B ha avuto la possibilità di chiedere consigli a Claude Opus 4.8, i ricercatori non hanno riscontrato un aumento statisticamente significativo del successo. Gli agenti piccoli formulavano male le domande e non utilizzavano sempre le raccomandazioni ricevute. Gli autori ritengono più probabile un’architettura in cui una modello potente gestisca la strategia generale, mentre agenti compatti eseguono compiti specifici su hardware disponibile.
Le preoccupazioni di Anthropic sono rafforzate dall’esistenza di grandi reti di dispositivi domestici infetti. Come esempio, i ricercatori citano il botnet Kimwolf, che, secondo le stime degli esperti, ha colpito più di due milioni di dispositivi, principalmente economiche set-top box Android TV. I criminali informatici stanno già utilizzando tale hardware per attacchi DDoS e il trasferimento di traffico Internet esterno. L’aggiunta di agenti IA autonomi permetterebbe teoricamente a una simile infrastruttura di funzionare con hardware più vario ed eterogeneo.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]