


Il gruppo UAT-10147 sta usando l’intelligenza artificiale per rendere più autonomi gli attacchi informatici. Cisco Talos ha scoperto l’impiego di DeepAudit e PentestGPT per cercare vulnerabilità, sviluppare exploit e diagnosticare errori, insieme alla backdoor SPECTRE, capace di disabilitare le difese Windows e nascondersi nel kernel Linux.
Il gruppo di lingua cinese UAT-10147 ha trasformato l’intelligenza artificiale da assistente di codifica in un vero e proprio strumento di attacco. Gli aggressori ordinano all’intelligenza artificiale di cercare vulnerabilità, preparare strumenti di sfruttamento, controllarne il funzionamento e contribuire a prendere piede sui server, e la backdoor SPECTRE da loro sviluppata può disabilitare gli strumenti di protezione Windows e nascondersi nel kernel Linux.
Il gruppo è stato scoperto all’inizio del 2026 dagli specialisti Cisco Talos. UAT-10147 attacca i server accessibili da Internet di organizzazioni governative, università, media, società tecnologiche e di gioco. Infezioni confermate sono state riscontrate in Brasile, Bolivia, Cina, Canada e Vietnam. Su uno dei server degli aggressori gli esperti hanno trovato un elenco di circa 170mila indirizzi di potenziali obiettivi.

Gli obiettivi principali di UAT-10147 sono rubare dati e imbrogliare con i risultati di ricerca. Dopo essere penetrati nel sistema, gli aggressori installano BadIIS o il proprio gestore SeoEngineHandler. I moduli dannosi sostituiscono il contenuto dei siti Web per i robot di ricerca e possono reindirizzare i visitatori. Un’opzione si rivolge specificamente al Vietnam e riconosce il motore di ricerca Cốc Cốc.
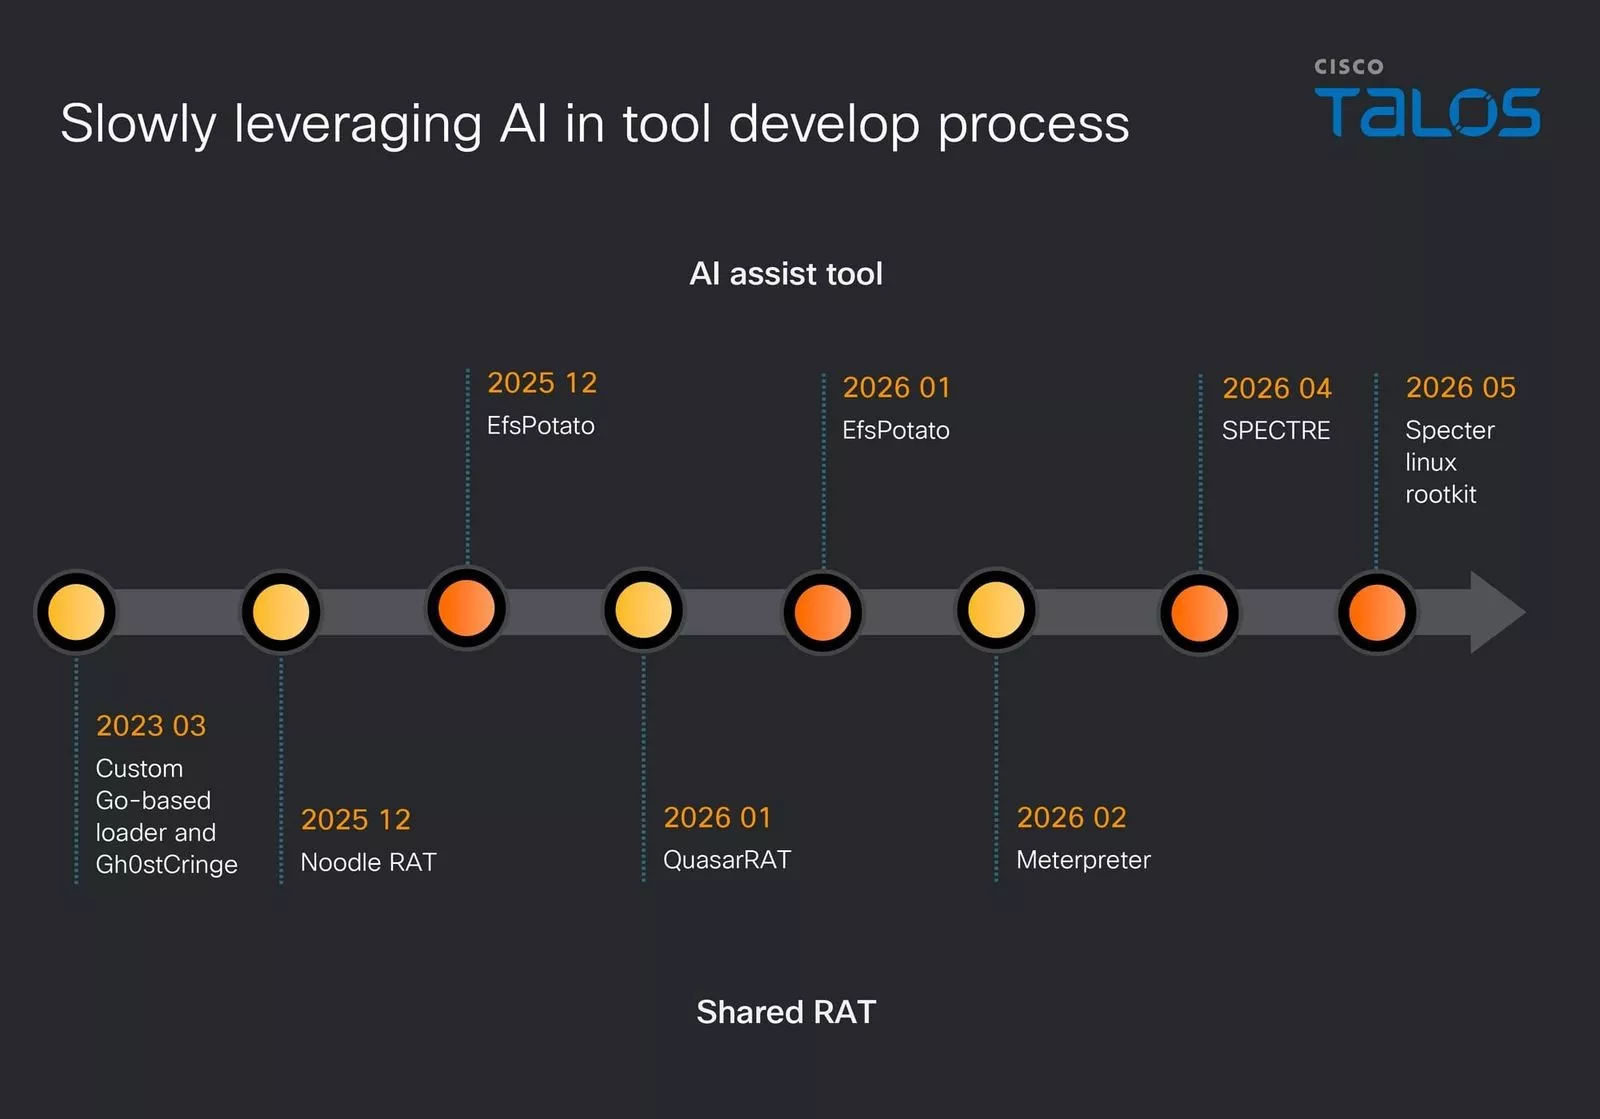
Per Windows, il gruppo utilizza EfsPotato, GodPotato, JuicyPotato e RustPotato per aumentare i privilegi, aggiunge directory IIS alle eccezioni di Microsoft Defender, crea un account amministratore e assegna l’accesso remoto. Gli attacchi includevano anche QuasarRAT e Gh0stCringe. Su Linux, gli aggressori hanno utilizzato le vulnerabilità note CVE-2022-0995, CVE-2021-3156, CVE-2015-5287, CVE-2015-3246, CVE-2010-3904 e CVE-2022-0847, dopo di che hanno installato SPECTRE, Noodle RAT o Meterpreter.
Un posto speciale nell’arsenale è occupato dalla backdoor SPECTRE scritta in C per Windows e Linux. La versione Windows supporta 45 comandi: può eseguire programmi, intercettare sequenze di tasti, acquisire screenshot, rubare credenziali Chrome ed Edge, estrarre dati di registro e iniettare codice nei processi. Prima di essere lanciato, il programma dannoso valuta i segnali dell’ambiente virtuale e smette di funzionare se sospetta di essere analizzato.
SPECTRE è in grado di disabilitare gli strumenti di rilevamento degli attacchi tramite i driver vulnerabili RTCore64.sys e DBUtil_2_3.sys associati a CVE-2019-16098 (7.8 Alto) e CVE-2021-21551 (8,8 Alto). Acquisendo la capacità di modificare la memoria del kernel di Windows, la backdoor disabilita le funzioni attraverso le quali i prodotti di sicurezza monitorano il modo in cui vengono creati processi e thread e vengono caricati i moduli software.
La versione Linux di SPECTRE contiene 29 comandi e installa il rootkit Spectre mascherato da modulo del kernel acpi_pad.ko. Spectre nasconde i processi e il proprio modulo, aumenta i privilegi a root e viene eseguito ogni volta che il sistema si avvia tramite il servizio hardware-monitor.service. Per intercettare le funzioni del sistema, il rootkit utilizza il meccanismo ftrace standard, che aiuta ad apportare modifiche meno evidenti al kernel.
UAT-10147 utilizza anche l’intelligenza artificiale direttamente durante gli attacchi. Gli esperti hanno trovato DeepAudit e PentestGPT sul server di controllo del gruppo. Il sistema ha generato istruzioni e script per sfruttare gli errori di deserializzazione di ASP.NET ViewState, ha controllato le autorizzazioni di scrittura, ha diagnosticato errori, ha caricato SPECTRE e ha creato un wrapper web. Talos ha anche trovato prove che Spectre è stato generato da una macchina e tracce di una directory AI in un ambiente in cui gli aggressori hanno assemblato i propri strumenti.
Secondo Cisco Talos, gli attacchi UAT-10147 mostrano che l’intelligenza artificiale si sta spostando dall’assistenza convenzionale nella scrittura di programmi ad attacchi parzialmente autonomi. Il modello aiuta già a individuare obiettivi, perfezionare metodi di sfruttamento, cercare cause di errori, verificare risultati e preparare strumenti, riducendo la quantità di lavoro manuale e il livello di conoscenza di cui un aggressore ha bisogno per sferrare un attacco complesso.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]