


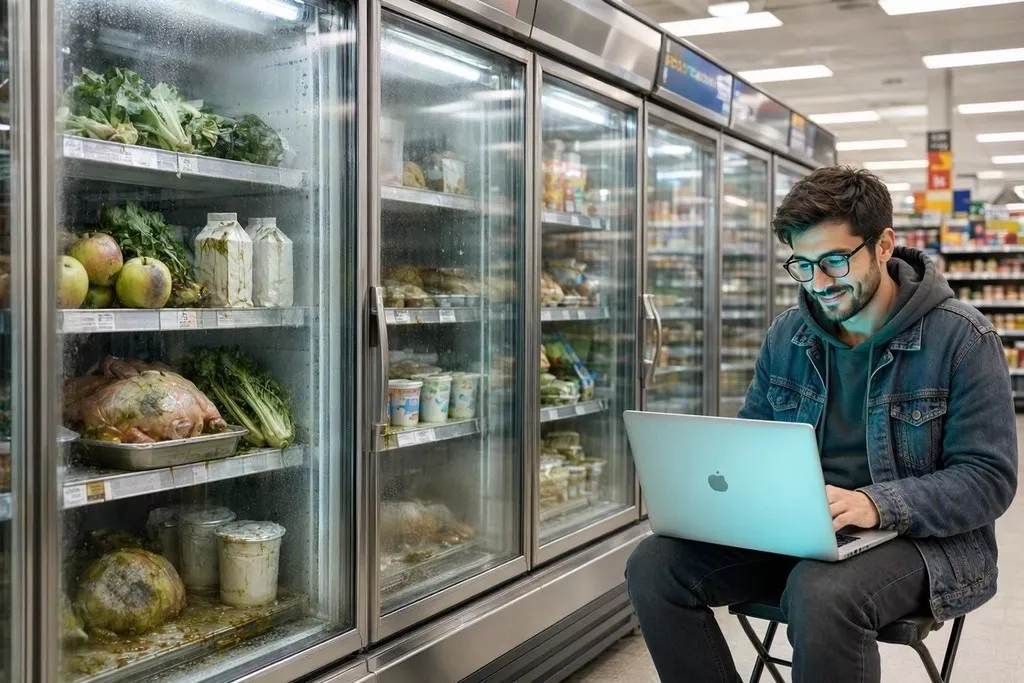
Un massiccio attacco informatico ha colpito i controller Danfoss dei sistemi di refrigerazione di centinaia di supermercati francesi, facendo innalzare le temperature a 50 °C e provocando incendi e danni ai prodotti. Le catene Intermarché, Carrefour, Monoprix e altre hanno subito gravi perdite economiche. Le autorità francesi, tra cui ANSSI e CERT‑FR, hanno emesso avvisi e raccomandazioni per disabilitare gli accessi da internet e aggiornare i firmware. L’incidente evidenzia la vulnerabilità dei dispositivi industriali obsoleti e la necessità di una sicurezza più rigorosa.
Un grave incidente si è verificato nella notte del 12 ottobre. Solo nella catena Intermarché, sono stati interessati circa 150 punti vendita, con temperature nei frigoriferi e nei congelatori che hanno raggiunto i 50°C e si sono mantenute a tale livello per sei ore.
I rappresentanti del gruppo Les Mousquetaires, proprietario della catena, hanno confermato che tutti i prodotti esposti a temperature pericolose sono stati smaltiti per evitare rischi per la salute dei clienti.

Alcuni hacker hanno disattivato gli impianti di refrigerazione in centinaia di supermercati francesi, attivando da remoto lo sbrinamento e innalzando le temperature a 50 °C. I prodotti sono andati distrutti e in alcuni negozi sono scoppiati incendi. L’attacco ha colpito le principali catene di distribuzione del paese e ha messo in luce falle di sicurezza nei sistemi di controllo industriali.
L’attacco ha colpito anche altre importanti catene di distribuzione.
Carrefour ha confermato violazioni in 80 supermercati, mentre Monoprix ha segnalato problemi in circa il 5% dei suoi 490 punti vendita. Coopérative U ha riportato quasi 100 negozi interessati. I rapporti preliminari indicano che il numero totale di negozi colpiti potrebbe raggiungere i 500, sebbene la portata completa dell’incidente non sia ancora stata determinata.
Le conseguenze sono state ben più gravi di un semplice guasto informatico. La procura di Parigi ha confermato casi di incendi alle attrezzature e deterioramento degli alimenti.
L’amministratore delegato di Intermarché, Thierry Cotillard, ha stimato le perdite complessive delle catene di distribuzione in decine di milioni di euro in un solo giorno. Non esiste ancora una stima ufficiale dei danni, ma alcuni supermercati hanno già iniziato a riprendere le attività.
Secondo le informazioni disponibili, i criminali hanno attivato forzatamente lo sbrinamento continuo, impedendo alle unità di refrigerazione di mantenere la temperatura richiesta.
Sebbene la modalità di sbrinamento standard sia necessaria per rimuovere il ghiaccio, un funzionamento prolungato in questo stato porta al surriscaldamento dei vani e al deterioramento degli alimenti.
Le modalità esatte di intrusione sono ancora oggetto di indagine, pertanto è prematuro speculare sullo sfruttamento di una specifica vulnerabilità.
Gli hacker non hanno preso di mira i terminali POS o i server aziendali, bensì i sistemi di controllo delle apparecchiature di refrigerazione. I supermercati moderni utilizzano centraline di controllo che regolano le temperature, avviano i cicli di sbrinamento, monitorano i guasti e consentono ai tecnici di intervenire da remoto sulle unità.
L’indagine si è concentrata sui controller dell’azienda danese Danfoss. Il produttore ha confermato gli incidenti in Francia e ha chiarito che la maggior parte dei dispositivi interessati erano modelli più vecchi o sistemi moderni con firmware obsoleto. Tra i dispositivi interessati, l’azienda ha identificato l’AK-SM800, fuori produzione dal 2021, e l’AK-SC355, fuori produzione dal 2016.
L’attacco ha colpito anche i controller AK-SM800A che utilizzano versioni software obsolete. Danfoss ha sottolineato di raccomandare da tempo l’installazione di aggiornamenti sui dispositivi supportati e la sostituzione dei sistemi obsoleti con soluzioni moderne. Il produttore non rilascia più patch di sicurezza per i modelli fuori produzione, complicando notevolmente la protezione delle apparecchiature di vecchia generazione.
Un ulteriore elemento preoccupante è il fatto che pericolose falle di sicurezza in tali controller erano state scoperte ben prima dell’incidente attuale. Nell’agosto del 2026, il gruppo di ricerca Claroty Team82 ha pubblicato uno studio sulla piattaforma Danfoss AK-SM 800A. I ricercatori hanno dimostrato diversi modi per aggirare i meccanismi di sicurezza del dispositivo e accedere a funzioni che dovrebbero essere accessibili solo al personale autorizzato.
Tra le vulnerabilità identificate figurava la CVE-2025-41450, con un punteggio CVSS di 8.2, che consentiva di aggirare alcuni controlli di autenticazione e di estrarre informazioni proprietarie.
Un’altra falla, la CVE-2025-41451, con un punteggio di 7.6, permetteva l’esecuzione di comandi da remoto dopo l’autenticazione. Danfoss ha rilasciato delle patch, incluso il firmware R4.3.1, ma non vi è ancora conferma che gli aggressori abbiano sfruttato queste vulnerabilità.
Nel corso delle sue ricerche, Claroty ha scoperto numerosi controller Danfoss le cui interfacce amministrative erano direttamente accessibili da internet. Questa configurazione consente la manutenzione delle apparecchiature senza la necessità di un tecnico, ma apre anche una potenziale porta d’accesso per gli aggressori. Se un singolo controller viene compromesso, non solo un frigorifero, ma un intero gruppo di unità collegate è a rischio.
L’agenzia francese per la sicurezza informatica ANSSI si è unita all’indagine su richiesta del Primo Ministro Sébastien Lecornu. Il 12 ottobre, il team nazionale di risposta (CERT-FR) ha emesso un avviso riguardante molteplici compromissioni dei controller Danfoss delle serie AK-SM e AK-SC. Gli esperti hanno raccomandato di disabilitare l’accesso alle interfacce di controllo da internet o di limitare le connessioni agli indirizzi attendibili.
Le autorità francesi stanno indagando per accertare se l’attacco si sia esteso oltre i confini nazionali. Secondo l’analista di Sekoia Felix Aimé, episodi simili hanno colpito Spagna, Portogallo, Polonia, Germania e Belgio. Parigi sta coordinando le indagini con i partner europei, ma non sono ancora state pubblicate informazioni dettagliate sull’entità dei danni negli altri Paesi.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]