


Gli analisti di ReversingLabs avvertono che i membri del gruppo di hacker nordcoreano Lazarus si spacciano per reclutatori e offrono agli sviluppatori Python il compito di svolgere compiti di test presumibilmente legati allo sviluppo di un falso gestore di password. In effetti, non esiste un gestore di password e tali attività contengono solo del malware.
Secondo i ricercatori, gli attacchi fanno parte della campagna VMConnect, scoperta nell’agosto 2023. Successivamente gli aggressori prendono di mira gli sviluppatori, utilizzando pacchetti Python dannosi caricati nel repository PyPI.

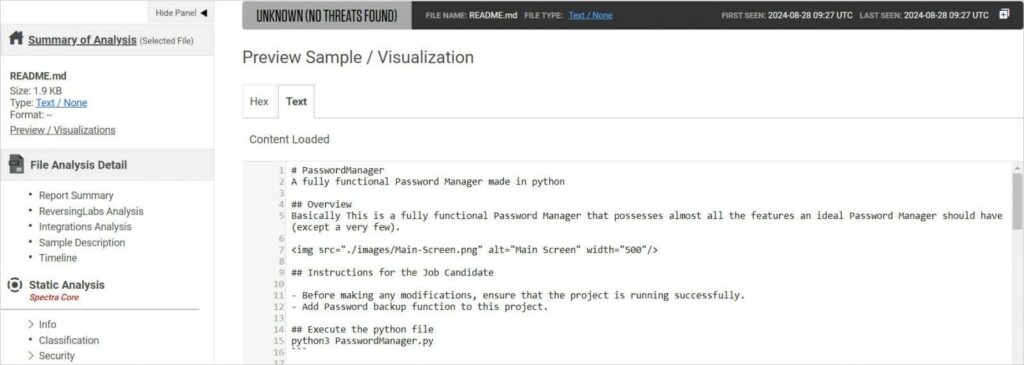
Secondo il rapporto che monitora questa campagna da più di un anno, i partecipanti a Lazarus stanno ora pubblicando i loro progetti dannosi su GitHub, dove le vittime possono anche trovare file README con le istruzioni su come completare l'”attività di test”. Inoltre, le istruzioni sono scritte in modo tale che tutto appaia professionale, legittimo e crei anche l’impressione di urgenza.
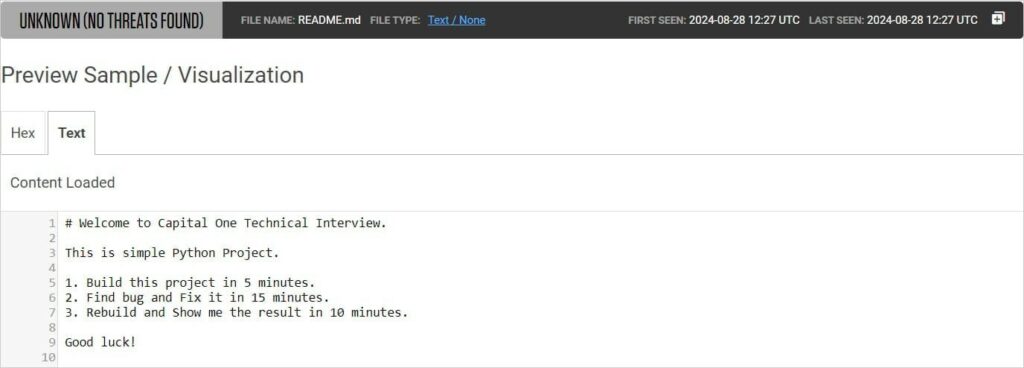
In questo caso gli aggressori si fingono grandi banche americane, tra cui Capital One e Rookery Capital Limited, per attirare l’attenzione dei candidati e probabilmente offrono loro condizioni e pacchetti di servizi interessanti. Le vittime hanno detto ai ricercatori che i membri di Lazarus in genere si connettono con i loro obiettivi tramite LinkedIn.
Come test, gli aggressori hanno chiesto alle loro vittime di trovare un errore in un falso gestore di password, inviare la loro soluzione e fornire screenshot come prova.
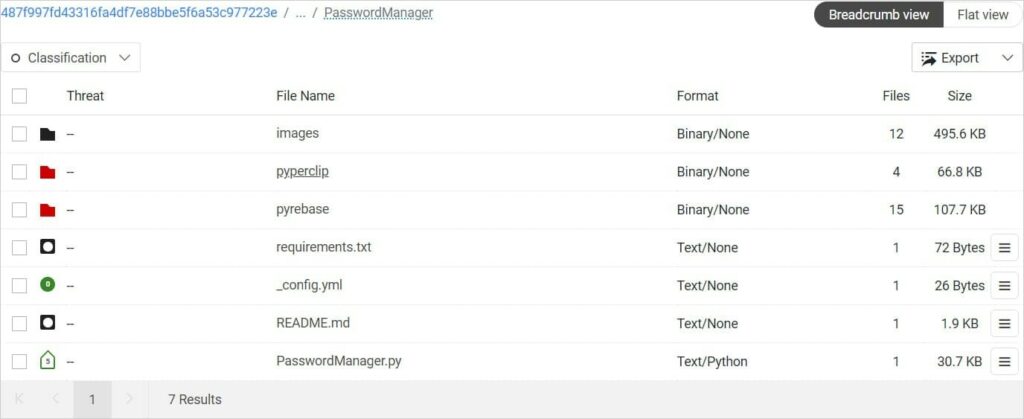
Il file README per questa “attività di test” richiedeva alle vittime di eseguire prima un’applicazione di gestione delle password dannosa (PasswordManager.py) sul proprio sistema, quindi di iniziare a cercare i bug e risolverli.
Se l’utente non si accorgesse del problema ed eseguisse il file, ciò causerebbe l’esecuzione di un modulo base64 offuscato nascosto nei file _init_.py delle librerie pyperclip e pyrebase. La stringa offuscata è il loader del malware, che contattava il proprio server di comando e controllo e attende ulteriori comandi.
Per garantire che gli utenti non controllino i file di progetto alla ricerca di malware o codice offuscato, le istruzioni nel file README indicano di completare rapidamente l’attività: 5 minuti per creare il progetto, 15 minuti per implementare la patch e altri 10 minuti per inviare il file risultato finale al “reclutatore”.
Apparentemente, tutto ciò avrebbe dovuto confermare l’esperienza della vittima nel lavorare con progetti Python e GitHub, ma in realtà gli hacker criminali hanno semplicemente costretto gli utenti a rifiutare qualsiasi controllo di sicurezza in grado di rilevare codice dannoso.
I ricercatori notano che questa campagna era attiva dal 31 luglio 2024 e rimane attiva oggi.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.