


Anthropic ha avvertito gli utenti di un nuovo schema di abuso degli account Claude, causato da infostealer che rubano le sessioni attive dai browser. L'azienda sta inviando notifiche personalizzate alle persone colpite, terminando le sessioni compromesse e rimborsando i prelievi non autorizzati. La notizia è emersa da una lettera pubblicata su Reddit da un utente colpito.
I rappresentanti di Anthropic avvisano gli utenti riguardo a un nuovo schema di abuso degli account Claude. Gli infostealer rubano sessioni attive dai browser delle vittime, permettendo così ai malintenzionati di accedere agli account altrui e consumare i limiti disponibili per gli utenti. Al momento, Anthropic sta inviando notifiche personalizzate alle persone colpite.
L’azienda comunica che, in caso di rilevamento di un account compromesso, gli esperti di Anthropic terminano forzatamente le sessioni, rimuovono i metodi di pagamento salvati e rimborsano i soldi per i prelievi che sono stati identificati come non autorizzati.

La notizia è emersa dopo che uno degli utenti colpiti ha pubblicato la lettera ricevuta dall’azienda su Reddit. In questa comunicazione, i rappresentanti di Anthropic spiegano che un segno caratteristico dell’attacco e della compromissione della sessione è quando i limiti di Claude si rigenerano improvvisamente e poi si esauriscono rapidamente, anche se il proprietario dell’account non ha utilizzato l’IA.
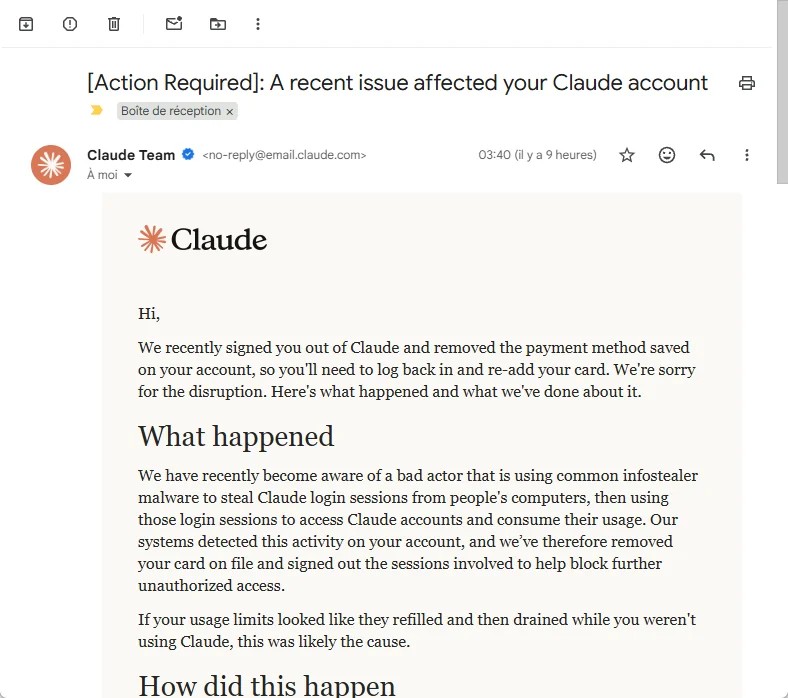
Poiché gli info-stealer possono rubare le sessioni dei browser già autenticate insieme ai cookie, il malintenzionato non ha bisogno di conoscere username e password o di superare l’autenticazione a due fattori. Invece, può utilizzare la sessione rubata per accedere all’account senza una nuova autenticazione.
Nella lettera si sottolinea che l’indagine sull’attività dannosa è ancora in corso. Secondo i dati preliminari, la causa della compromissione degli account sono gli info-stealer con cui i computer degli utenti erano stati precedentemente infettati. Si specifica inoltre che tale malware non è in alcun modo collegato a Claude, non è stato installato tramite Claude e le infezioni non sono state causate dalle azioni degli utenti in Claude.
Anthropic spiega che, di solito, tale malware penetra nel sistema insieme a download sospetti e applicazioni dannose, dopodiché ruba i dati locali: password salvate nel browser, cookie, credenziali e altre informazioni. Le sessioni Claude, in questo caso, sono solo una delle numerose vittime dei malintenzionati. Si noti che l’utente che ha pubblicato su Reddit la lettera ricevuta da Anthropic ha raccontato di aver scaricato di recente un gioco pirata.
I rappresentanti di Anthropic avvertono separatamente che l’uscita forzata da Claude annulla solo la sessione rubata, ma non rimuove l’infostealer dal computer della vittima.
Se il malware rimane nel sistema, potrà rubare una nuova sessione subito dopo il successivo accesso.
Per questo motivo, si consiglia agli utenti colpiti di non limitarsi a cambiare la password di Claude: è anche necessario rimuovere il malware dal computer, cambiare le credenziali compromesse e terminare altre sessioni attive che potrebbero essere finite nelle mani dei malintenzionati.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.