


GoFlateLoader è un malware che distribuisce infostealer attraverso software compromesso e sistemi di reindirizzamento del traffico. Per proteggersi, è importante limitare l'installazione di software pirata e configurare le sandbox per analizzare file compressi
A volte il modo più semplice per nascondere un malware non è attraverso un camuffamento sofisticato, ma attraverso un peso aggiuntivo. Ed è proprio questo semplice trucco utilizzato da GoFlateLoader, un downloader in Golang per distribuire l’infostealer Lumma, Vidar, StealC, Amatera, Remus e altri malware.
GoFlateLoader in sé non è tecnicamente sofisticato, il codice non contiene alcuna protezione per il debug, controllo sulla macchina virtuale, offuscamento delle chiamate API o offuscamento logico complesso.

Il loader funziona in semplicemente, ovvero prende il componente dannoso codificato dalla sezione .rdata, lo decifra in più passaggi, ripristina l’eseguibile PE e lo esegue direttamente in memoria.
Il trucco più interessante di GoFlateLoader, consiste in un enorme overlay PE, un blocco di dati aggiuntivo alla fine del file.
I campioni in genere raggiungono dimensioni comprese tra 700 e 950 MB, spesso con byte nulli, a volte con dati casuali. Questo file è altamente compresso in un archivio e questo ne facilita la distribuzione da parte degli aggressori. Infatti, gli strumenti di sicurezza e le sandbox automatiche potrebbero non scansionarlo a fondo a causa della sua stessa dimensione.
Gli specialisti di Gen Threat Labs collegano la diffusione di GoFlateLoader a pacchetti software compromessi e a un sistema di reindirizzamento del traffico dannoso, precedentemente studiato da Check Point Research.
Questo sistema reindirizza le vittime a pagine di archivio protette da password, rivelandole separatamente. Gli scanner sprovvisti di password non sempre riescono a estrarre e analizzare tutto il contenuto.
Una volta avviato, GoFlateLoader inserisce manualmente un file PE dannoso in memoria e trasferisce il controllo tramite syscall.Syscall, utilizzando gli argomenti fittizi 1, 2, 3 e 4. Questo schema appare insolito e può facilitare il rilevamento, soprattutto se combinato con altri indicatori: un ampio overlay, la memorizzazione del payload codificato in .rdata e la caratteristica sequenza di caricamento manuale del file PE.
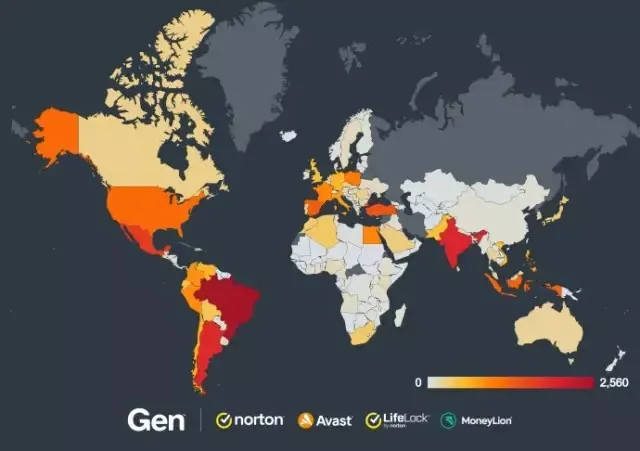
Da aprile 2026, Gen Threat Labs ha protetto, secondo i propri dati, oltre 33.000 utenti unici da GoFlateLoader. Il maggior numero di casi è stato riscontrato in Brasile, India, Argentina, Messico, Turchia e Spagna.
Per ridurre il rischio, gli esperti raccomandano di limitare rigorosamente l’installazione di software pirata, bloccare le pagine TDS notoriamente dannose e configurare le sandbox per analizzare file compressi di grandi dimensioni e archivi protetti da password, qualora quest’ultima sia specificata nella pagina di download.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.