


Gli sviluppatori di Google hanno corretto un bug che consentiva agli inviti dannosi di Google Calendar di prendere il controllo remoto degli agenti Gemini in esecuzione sul dispositivo della vittima e di rubare i dati dell’utente. Gemini è il Large Language Model (LLM) di Google integrato nelle app Android.
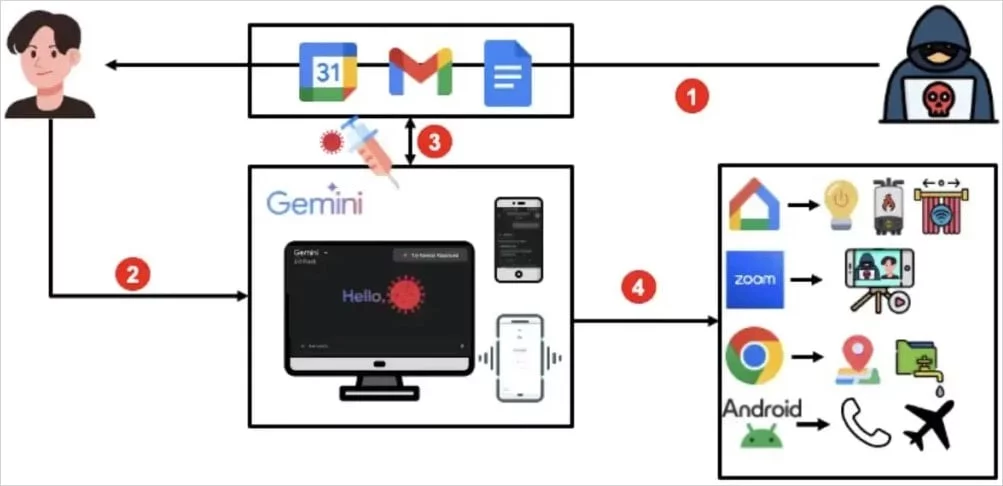
I ricercatori di SafeBreach hanno scoperto che inviando alla vittima un invito con un prompt di Google Calendar incorporato (che poteva essere nascosto, ad esempio, nel titolo dell’evento), gli aggressori erano in grado di estrarre il contenuto dell’email e le informazioni del calendario, tracciare la posizione dell’utente, controllare i dispositivi della smart home tramite Google Home, aprire app Android e avviare videochiamate Zoom.

Nel loro rapporto, gli esperti sottolineano che un attacco di questo tipo non richiedeva l’accesso a un modello white-box e non veniva bloccato dai filtri rapidi e da altri meccanismi di difesa Gemini.
L’attacco inizia inviando alla vittima un invito a un evento tramite Google Calendar, il cui titolo contiene un messaggio dannoso. Una volta che la vittima interagisce con Gemini, ad esempio chiedendo “Quali eventi sono programmati sul mio calendario oggi?”, l’IA scaricava un elenco di eventi da Calendar, incluso quello dannoso.
Di conseguenza, il prompt dannoso è diventato parte della finestra di contesto di Gemini e l’assistente lo ha percepito come parte della conversazione, senza rendersi conto che l’istruzione era ostile all’utente.
A seconda del prompt utilizzato, gli aggressori potrebbero avviare vari strumenti o agenti per eliminare o modificare gli eventi del Calendario, aprire URL per determinare l’indirizzo IP della vittima, partecipare alle chiamate Zoom, utilizzare Google Home per controllare i dispositivi e accedere alle e-mail ed estrarre dati.
I ricercatori hanno osservato che un aggressore potrebbe inviare sei inviti, includendo il prompt dannoso solo nell’ultimo, per garantire che l’attacco funzioni mantenendo comunque un certo livello di furtività.
Il problema è che Calendar Events mostra solo gli ultimi cinque eventi, mentre gli altri sono nascosti sotto il pulsante “Mostra altro“. Tuttavia, quando richiesto, Gemini li analizza tutti, incluso quello dannoso. Allo stesso tempo, l’utente non vedrà il nome dannoso a meno che non espanda manualmente l’elenco degli eventi.
Google ha risposto al rapporto SafeBreach affermando che l’azienda sta continuamente implementando nuove difese per Gemini per contrastare un’ampia gamma di attacchi, e che molte delle misure sono pianificate per un’implementazione imminente o sono già in fase di implementazione.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].