


I ricercatori hanno annunciato una nuova minaccia: il malware GTPDOOR, che prende di mira le reti di telecomunicazioni. Questo intelligente trojan Linux sfrutta le vulnerabilità del protocollo GPRS per controllare segretamente i dispositivi infetti. Secondo gli esperti il programma dannoso è associato al noto gruppo di hacker LightBasin, che in passato ha attaccato aziende del settore delle telecomunicazioni.
GTPDOOR consente agli aggressori di rubare segretamente dati sensibili degli abbonati e metadati. L’unicità del Trojan risiede nell’utilizzo del protocollo GTP per comunicare con i server di comando e controllo e controllare i dispositivi infetti.
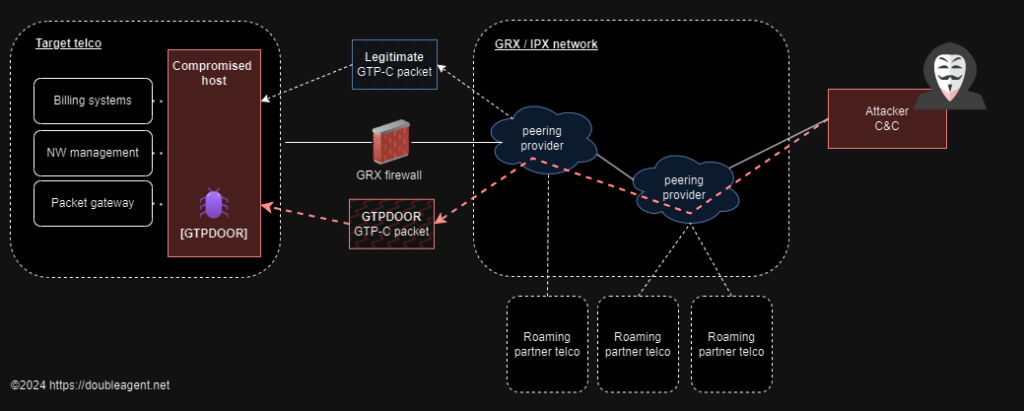

Il roaming GPRS consente agli abbonati di utilizzare Internet mobile quando viaggiano all’estero. Questo servizio è implementato grazie ai centri di commutazione GRX che trasmettono il traffico tra reti di roaming di diversi operatori tramite GTP. Le vulnerabilità del protocollo causano danni sia agli utenti che ai fornitori.
Lo specialista di sicurezza informatica haxrob ha scoperto due istanze di GTPDOOR caricate su VirusTotal dalla Cina e dall’Italia. Ha anche detto che molto probabilmente la backdoor era associata al gruppo LightBasin.
CrowdStrike ha già riferito delle attività di questa banda. Gli aggressori hanno sfruttato i difetti del protocollo GTP e del roaming GPRS per spiare e rubare i dati degli utenti. Una volta avviato, GTPDOOR si maschera da processo syslog chiamato dal kernel. Blocca i segnali provenienti da altri processi e apre un socket grezzo per ricevere pacchetti di rete su UDP.
GTPDOOR consente a un utente malintenzionato che ha già ottenuto l’accesso alla rete GRX di contattare un host infetto inviando speciali pacchetti GTP-C Echo Request con un payload dannoso. Questi pacchetti fungono da canale per trasmettere comandi per l’esecuzione e restituire risultati a un host remoto.
GTPDOOR può raccogliere silenziosamente informazioni sui sistemi infetti. Per fare ciò, il Trojan risponde a richieste speciali provenienti dalla rete esterna. Gli hacker inviano pacchetti TCP a diverse porte del computer della vittima e analizzano le risposte. Sulla base delle risposte vuote, capiscono quali porte sono aperte e quali sono chiuse.
Pertanto, gli aggressori possono identificare i servizi di rete attivi e i servizi sulle macchine infette. Ciò consente loro di acquisire preziose informazioni prima di ulteriori attacchi. Secondo gli esperti, GTPDOOR prende di mira i server degli operatori di telecomunicazioni che sono direttamente collegati al nucleo della rete GPRS. L’infezione di questi sistemi critici può portare a perdite su larga scala e guasti operativi.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.