


Gli analisti di Trend Micro hanno riferito della scoperta di un gruppo di hacker precedentemente sconosciuto chiamato Tidrone. Gli aggressori stanno prendendo di mira l’industria militare e satellitare di Taiwan, principalmente i produttori di droni.
Il gruppo, ritenuto legato alla Cina, mira principalmente allo spionaggio e si concentra quindi sulle catene industriali legate all’industria militare, dicono i ricercatori.

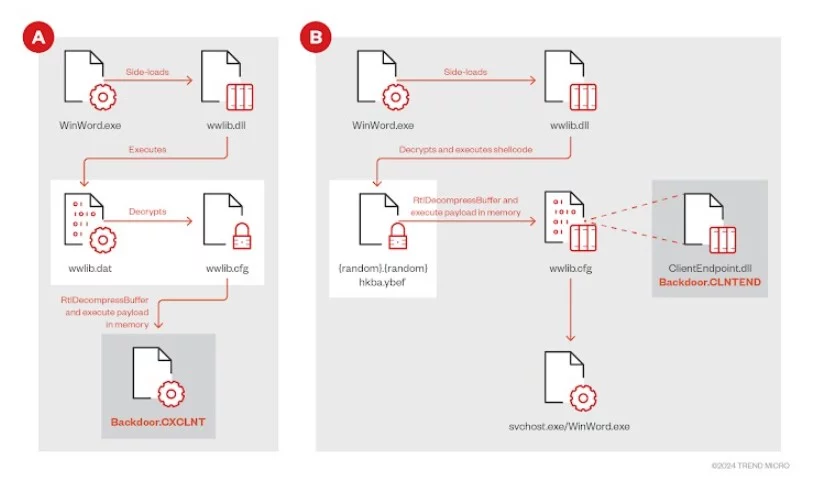
Non è ancora chiaro come esattamente Tidrone penetri nelle reti delle sue vittime, ovvero non è noto il vettore di accesso iniziale. Ma l’analisi ha mostrato che dopo la compromissione iniziale, gli hacker distribuiscono malware personalizzati CXCLNT e CLNTEND sui sistemi delle vittime, utilizzando strumenti desktop remoti come UltraVNC.
L’attacco successivo comprende altre tre fasi che mirano ad aumentare i privilegi aggirando il controllo dell’account utente (UAC), rubando le credenziali e aggirando la protezione disabilitando i prodotti antivirus installati sugli host.
I ricercatori hanno anche notato che molte delle vittime del gruppo di hacker condividono lo stesso software ERP (Enterprise Resource Planning), suggerendo che si tratti probabilmente di un attacco alla catena di fornitura.
Entrambe le backdoor sopra menzionate vengono lanciate tramite sideloading DLL tramite Microsoft Word e consentono agli aggressori di raccogliere un’ampia gamma di informazioni sensibili.
CXCLNT è dotato di funzionalità di base per caricare e scaricare file, funzioni per ripulire le tracce, raccogliere informazioni sulle vittime (elenchi di file, nomi di computer, ecc.), nonché caricare file PE e DLL per le fasi successive dell’attacco.
Individuato per la prima volta nell’aprile 2024, CLNTEND è un RAT che supporta un’ampia gamma di protocolli di rete per la comunicazione, inclusi TCP, HTTP, HTTPS, TLS e SMB (porta 445).
Poco dopo Trend Micro, i ricercatori Acronis hanno pubblicato il proprio rapporto su questa attività dannosa. In questo caso, la campagna viene monitorata con il nome di Operazione WordDrone e i ricercatori scrivono che gli attacchi sono stati osservati tra aprile e luglio 2024.
Secondo Acronis, gli attacchi di questo gruppo sono caratterizzati dall’utilizzo della tecnica di attacco Blindside per eludere il rilevamento prima di implementare CLNTEND (noto anche come ClientEndPoint).
“A Taiwan ci sono circa una dozzina di aziende coinvolte nella produzione di droni, spesso per gli OEM, e anche di più se si considera la loro industria aerospaziale globale. Il Paese è sempre stato un alleato degli Stati Uniti e questo, combinato con la forte base tecnologica di Taiwan, lo rende un obiettivo importante per gli aggressori interessati allo spionaggio militare o agli attacchi alla catena di approvvigionamento”, ha affermato Acronis.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]