


Un ingegnere informatico ha scoperto qualcosa che preoccuperà i proprietari di letti intelligenti Sleep Number: una connessione nascosta che consente a Sleep Number di connettersi in remoto all’hub di controllo del letto all’insaputa del proprietario.
I letti intelligenti Sleep Number sono vere meraviglie tecnologiche. Non solo monitorano il sonno, la respirazione e la frequenza cardiaca, ma mantengono anche la temperatura ottimale del materasso in base alle tue preferenze.

La storia è iniziata con Dillon Mills, che stava sviluppando un plugin per Homebridge per disabilitare alcune funzioni del letto e attivare l’automazione domestica intelligente se i sensori non rilevavano la presenza sul materasso. La popolarità del plugin ha causato un carico significativo sui server pubblici di Sleep Number e l’azienda ha chiesto a Mills di disabilitare l’estensione.
Non volendo dipendere dai server di Sleep Number, Mills ha deciso di trovare un modo per accedere al letto localmente. Utilizzando un analizzatore logico e dispositivi UART -TTY, Mills è riuscito ad accedere alla console del dispositivo.
L’ingegnere ha descritto in dettaglio il processo per ottenere l’accesso root all’hub, attraverso la connessione del dispositivo UART al connettore J16 e la modifica delle variabili dell’ambiente di boot. Si è scoperto che era possibile aggirare i file crittografati manipolando gli argomenti di avvio, consentendo l’accesso alla partizione root del dispositivo.
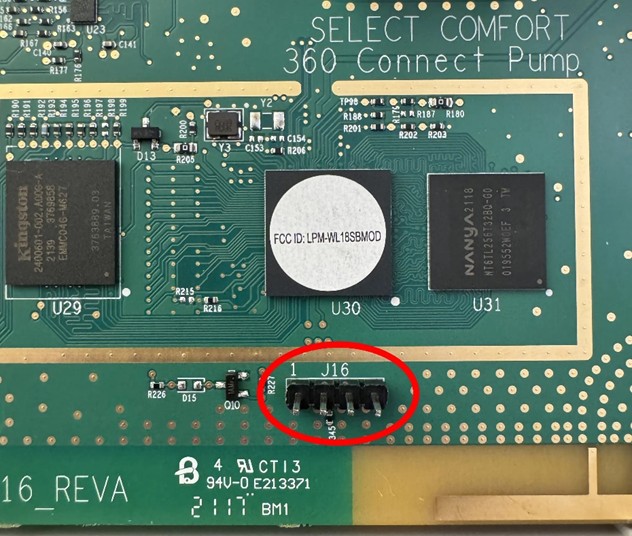
Connettore J16
Analizzando il file system, l’ingegnere ha scoperto una backdoor attraverso la quale Sleep Number poteva connettersi all’hub tramite SSH, probabilmente per eseguire la manutenzione.
Inoltre, l’hub è gestito da una versione 2018 di Linux, il che solleva ancora più domande sulla sicurezza. Mills ha consigliato di disattivare il Wi-Fi sull’hub e di utilizzare solo il Bluetooth per controllare il letto.
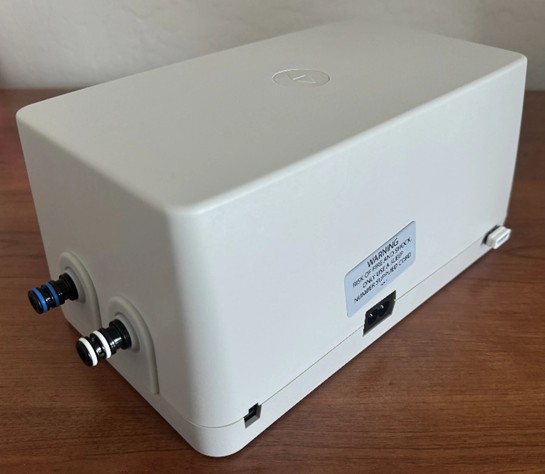
Hub di controllo del numero di sonno
Tuttavia, ci sono alcune buone notizie. Mills è riuscito a ottenere il pieno controllo del dispositivo e ha scritto una guida per impostare il controllo locale della rete dei letti. Ora puoi disconnettere il letto dal Wi-Fi e utilizzare il Bluetooth per controllare le impostazioni e monitorare i sensori. Puoi anche, ad esempio, impostare il livello di sonno, controllare l’illuminazione e il riscaldamento dei piedi.
Il processo richiede alcune conoscenze tecniche e la disponibilità di determinate attrezzature. Tuttavia, il manuale è scritto in un linguaggio accessibile e i componenti necessari sono poco costosi. Puoi collegare un adattatore USB-UART se hai bisogno di accedere alla console del dispositivo o installare un Raspberry Pi Pico W per fornire l’accesso tramite SSH senza la necessità di aprire l’hub e connettere il lettore.
La guida di Mills ti consente di creare un server per la gestione e il monitoraggio locale, che non solo ti consente di monitorare il letto senza connetterti ai server di Sleep Number, ma fornisce anche funzionalità intelligenti per il letto nel caso in cui l’azienda fallisca o chiuda giù i suoi server.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].