


Alcuni gruppi di criminali, da giorni stanno portando avanti una campagna di attacchi informatici con obiettivo le organizzazioni in Austria. Sembrerebbe che gli attacchi siano spinti da ragioni politiche e minaccerebbero siti governativi, aereoporti e la Borsa di Vienna.
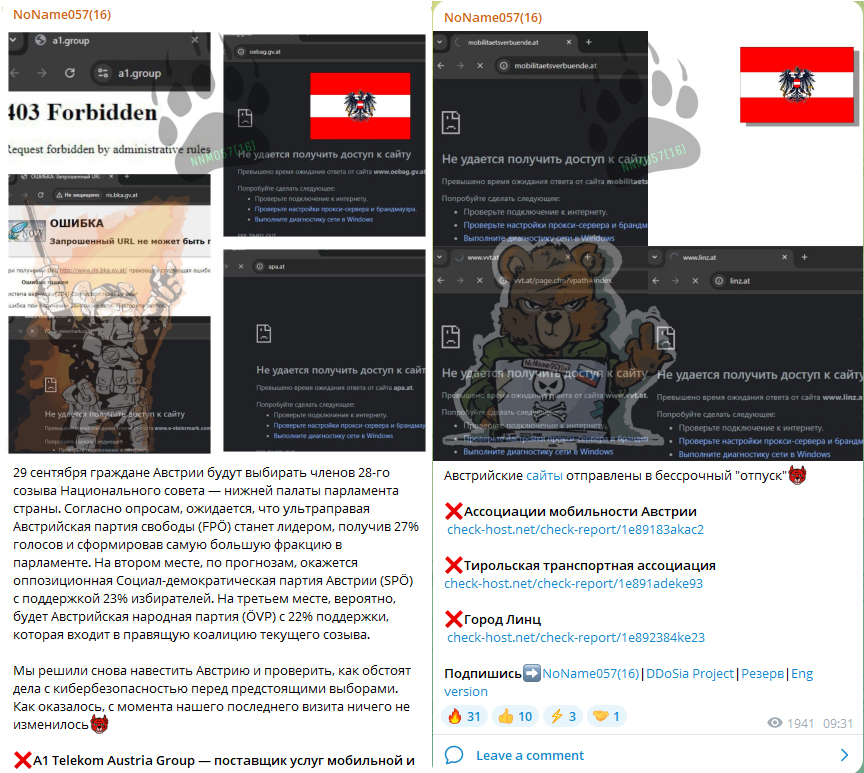
Sembrerebbe che i gruppi criminali NoName057 e OverFlame, abbiamo eseguito una serie di attacchi di tipo DDoS contro obiettivi austriaci. Gli attacchi sono presumibilmente collegati al conflitto Russo-Ucraino.

Secondo un messaggio su Telegram di NoName057(16), la motivazione è da collegare alle prossime elezioni austriache: “Il 29 settembre, i cittadini austriaci eleggeranno i membri del 28° Consiglio nazionale, la camera bassa del parlamento del paese. Secondo i sondaggi, si prevede che il Partito della libertà d’Austria (FPÖ) di estrema destra sia in testa con il 27 percento dei voti e formi la fazione più numerosa in parlamento. Al secondo posto, si prevede che il Partito socialdemocratico d’Austria (SPÖ) all’opposizione arrivi con il 23% dei consensi degli elettori. Al terzo posto si prevede che ci sarà il Partito popolare austriaco (ÖVP) con il 22% dei consensi, che fa parte dell’attuale coalizione di governo. Abbiamo deciso di visitare di nuovo l’Austria per verificare la sicurezza informatica in vista delle prossime elezioni. A quanto pare, nulla è cambiato dalla nostra ultima visita.”
NoName057 è il nome di un gruppo di criminali informatici filorusso ed è noto per i suoi attacchi informatici ai siti web ucraini, americani ed europei di agenzie governative, media e aziende private. Il gruppo prende di mira paesi che considera “nemici della Russia”, in special modo l’Ucraina e gli stati che ne supportano la difesa contro l’invasione russa, tra cui Estonia, Lettonia, Lituania, Polonia, Slovacchia, Norvegia, Finlandia, Italia, Regno Unito e Stati Uniti. In Italia, in particolare, il gruppo si è reso responsabile di attacchi contro siti istutuzionali e aziende nel febbraio e marzo 2023 e in occasione della visita del presidente ucraino Zelens’kyj a Roma nel maggio 2023
Effettua prevalentemente attacchi dimostrativi di tipo DDoS, che poi rivendicano con messaggi sul loro canale Telegram. Il gruppo ha creato una piattaforma apposita, chiamata DDosia, che consente a chiunque di condurre attacchi DDoS contro gli obiettivi scelti dal gruppo russo in cambio di ricompense in denaro.
OverFlame è un gruppo di hacktivisti noto per aver preso di mira istituzioni governative e aziende, in particolare in Europa e Nord America. Il gruppo è specializzato in attacchi DDoS e deturpazioni di siti web, spesso motivati da sentimenti antigovernativi e anti-aziendali. OverFlame opera attraverso forum nel Dark Web e piattaforme di messaggistica crittografate, dove coordina i suoi attacchi e recluta nuovi membri. È comune vedere attori delle minacce con idee simili stringere alleanze ad hoc e collaborare a campagne per aumentare il loro impatto.
Un attacco DDoS (Distributed Denial of Service) è un tipo di attacco informatico in cui vengono inviate una grande quantità di richieste a un server o a un sito web da molte macchine diverse contemporaneamente, al fine di sovraccaricare le risorse del server e renderlo inaccessibile ai suoi utenti legittimi.
Queste richieste possono essere inviate da un grande numero di dispositivi infetti da malware e controllati da un’organizzazione criminale, da una rete di computer compromessi chiamata botnet, o da altre fonti di traffico non legittime. L’obiettivo di un attacco DDoS è spesso quello di interrompere le attività online di un’organizzazione o di un’azienda, o di costringerla a pagare un riscatto per ripristinare l’accesso ai propri servizi online.
Gli attacchi DDoS possono causare danni significativi alle attività online di un’organizzazione, inclusi tempi di inattività prolungati, perdita di dati e danni reputazionali. Per proteggersi da questi attacchi, le organizzazioni possono adottare misure di sicurezza come la limitazione del traffico di rete proveniente da fonti sospette, l’utilizzo di servizi di protezione contro gli attacchi DDoS o la progettazione di sistemi resistenti agli attacchi DDoS.
Occorre precisare che gli attacchi di tipo DDoS, seppur provocano un disservizio temporaneo ai sistemi, non hanno impatti sulla Riservatezza e Integrità dei dati, ma solo sulla loro disponibilità. pertanto una volta concluso l’attacco DDoS, il sito riprende a funzionare esattamente come prima.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].