


Il ransomware HardBit è stato aggiornato recentemente alla versione 2.0. Ora gli autori stanno cercando di negoziare con le vittime un riscatto che la loro compagnia di assicurazioni possa pagare.
Secondo un rapporto della società di sicurezza e analisi dei dati Varonis, la prima versione di HardBit è stata individuata nell’ottobre 2022. Un mese dopo, nel novembre 2022, è entrata in gioco la versione 2.0 che di fatto oggi è la versione più comune.

A differenza della maggior parte degli altri ransomware, HardBit non ha un sito in cui i dati trapelati verranno caricati dopo la scadenza del countdown, come ad esempio il famoso LockBit.
Tuttavia la gang, nella nota, afferma che i dati crittografati sono stati rubati e minaccia di farli trapelare se il riscatto non verrà pagato.
HardBit 2.0 ha alcune funzionalità per evitare di essere rilevato. Ad esempio, il malware può modificare il registro di Windows per influenzare Microsoft Defender integrato, rendendolo inefficace. Il malware entra anche all’avvio di Windows ed elimina tutti i backup archiviati creati dal sistema in modo che l’utente non possa ripristinarli.
Una caratteristica interessante del malware è la stessa fase di crittografia dei dati. Invece di scrivere dati crittografati su copie di file ed eliminare gli originali, come fanno molti ransomware, HardBit 2.0 lavora sui file originali sovrascrivendone il contenuto con dati crittografati. Questo approccio complica notevolmente il recupero dei file originali e accelera leggermente la crittografia.
HardBit 2.0 non specifica l’importo specifico di denaro che gli hacker desiderano ricevere in cambio della chiave di decrittazione. Le vittime hanno a disposizione 48 ore per contattare l’aggressore tramite un’applicazione di messaggistica peer-to-peer sicura.
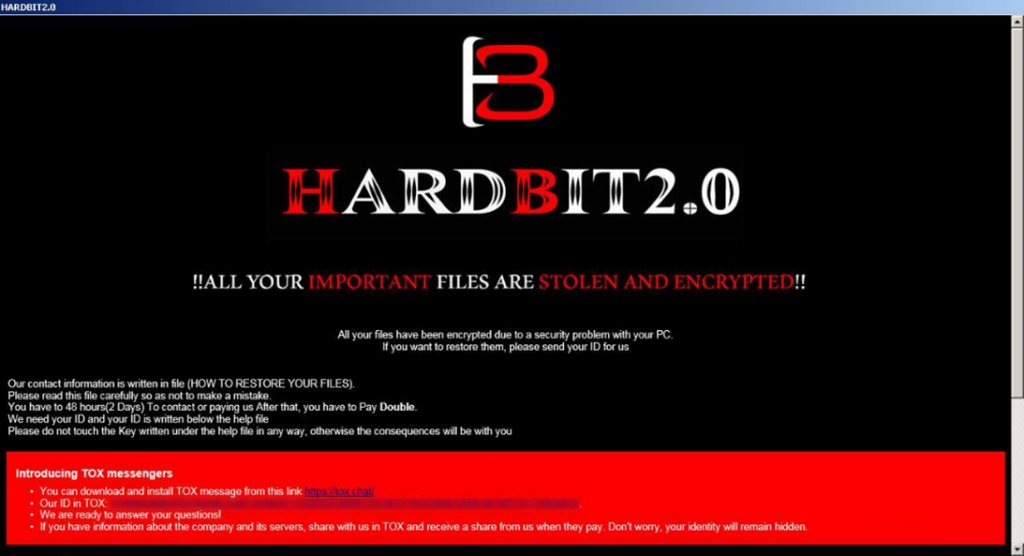
Nota di riscatto HardBit 2.0
Per quelle vittime che hanno una polizza cyber contro gli attacchi informatici, gli hacker hanno una serie di istruzioni più dettagliate e li incoraggiano a rivelare la somma assicurata attraverso una contrattazione di successo. Inoltre, i criminali informatici mettono le compagnie assicurative nella peggiore luce possibile, dicendo che gli assicuratori vogliono che le vittime non negozino mai con gli estorsori e non tengono conto degli interessi dei loro clienti.
“Per evitare tutto questo e ottenere i soldi dell’assicurazione, assicurati di comunicarci i termini della copertura assicurativa. Ciò avvantaggia sia voi che noi, ma non la compagnia assicurativa“, affermano gli operatori di HardBit nella nota di riscatto.
Gli hacker criminali affermano che adegueranno l’importo del riscatto in modo che le vittime dell’attacco non paghino nulla di tasca propria.
Secondo il contratto di assicurazione, è impossibile divulgare i dettagli dell’assicurazione ai malfattori, questo può portare alla perdita di ogni possibilità che l’assicuratore copra le perdite. Ecco perché HardBit insiste affinché questi dati vengano condivisi in modo anonimo.
Tuttavia, indipendentemente dalle assicurazioni degli estorsori, il loro obiettivo è ottenere denaro. I truffatori possono promettere qualsiasi cosa, ma non dovresti fidarti di loro. Rifiutarsi di pagare il riscatto e denunciare l’incidente alle forze dell’ordine sono gli unici modi infallibili per affrontare questo tipo di minaccia.


È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.