


Il 18 settembre 2024, un giorno dopo la massiccia detonazione dei cercapersone, le radio appartenenti ai membri di Hezbollah iniziarono a esplodere in Libano. Secondo quanto riportato dai media, gli apparecchi sarebbero stati acquistati dal movimento sciita Hezbollah circa cinque mesi fa, quasi contemporaneamente ai cercapersone.
Ricordiamo che il 17 settembre 2024 in Libano si è verificata una massiccia detonazione di cercapersone . Secondo gli ultimi dati, almeno 12 persone sono state uccise e circa 3.000 sono rimaste ferite a causa di queste esplosioni.

I cercapersone venivano usati da Hezbollah per scopi anti-intercettazione e per trovare indicazioni stradali ed erano presumibilmente l’ultimo modello, e Hezbollah ha ricevuto questo lotto di dispositivi negli ultimi mesi.
Si ritiene che Hezbollah abbia utilizzato il modello AR924 del produttore taiwanese Gold Apollo. Secondo il New York Times, un totale di 5.000 cercapersone Gold Apollo AR924 ordinati da Hezbollah sono stati intercettati lungo il percorso e modificati dai servizi segreti israeliani, che hanno piazzato esplosivi nei dispositivi.
Allo stesso tempo, la società Gold Apollo ha dichiarato che questi cercapersone sono stati prodotti dalla società BAC Consulting con sede a Budapest, e Gold Apollo le ha fornito solo una licenza e non ha partecipato in alcun modo alla loro produzione.
Ieri, 18 settembre 2024, si sono verificate nuove esplosioni in Libano. Questa volta le radio appartenenti a membri di Hezbollah sono esplose in massa.
Come riportato da Reuters , citando il Ministero della Sanità del Paese, una serie di nuove esplosioni ha ucciso almeno 20 persone e ne ha ferite altre 450. Secondo l’agenzia, almeno una delle esplosioni è avvenuta vicino al luogo dei funerali dei membri di Hezbollah uccisi il giorno prima.
Fonti della sicurezza hanno riferito ai media che Hezbollah ha acquisito le radio circa cinque mesi fa, più o meno nello stesso periodo dei cercapersone esplosi il giorno precedente.
A giudicare dalle foto e dai video che circolano online, le radio esplose sarebbero state prodotte dalla società giapponese Icom Inc. Inoltre, si trattava del modello IC-V82, la cui produzione cessò nel 2014.
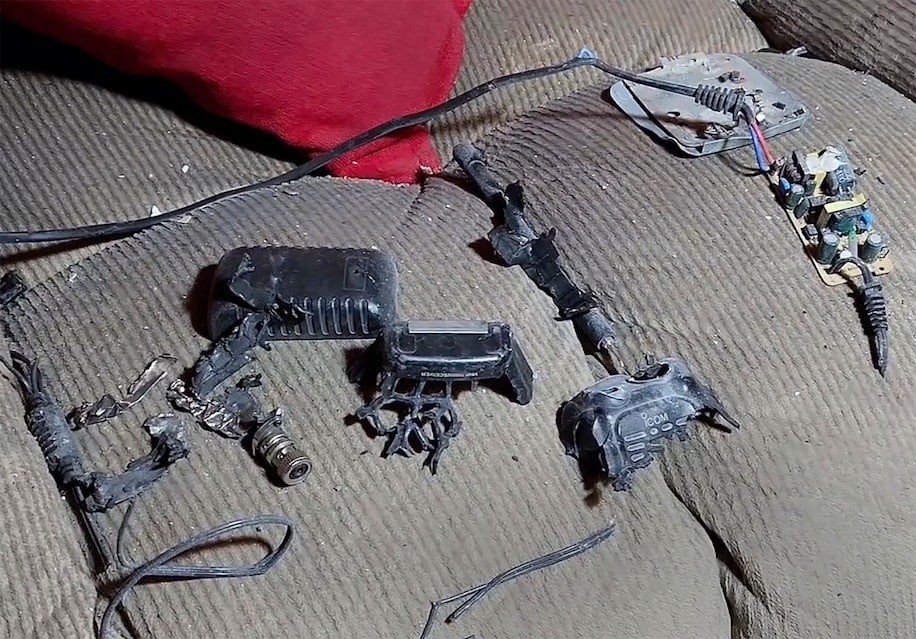
I rappresentanti dell’Icom hanno già dichiarato che stanno indagando sull’incidente. L’azienda ha sottolineato che non produce questi dispositivi dal 2014 e che le foto su Internet non mostrano i sigilli olografici che venivano solitamente utilizzati per contrassegnare i walkie-talkie autentici (per proteggerli dalle contraffazioni), quindi è impossibile confermare se questi sono infatti prodotti Icom.
Come abbiamo scritto, gli specialisti della sicurezza informatica hanno ritenuto che il surriscaldamento e l’incendio delle batterie agli ioni di litio dei cercapersone difficilmente avrebbero potuto causare conseguenze così distruttive e molto probabilmente sono stati introdotti esplosivi nei dispositivi. Probabilmente la stessa cosa è successa con i walkie-talkie.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].