


I sistemi di controllo industriale (ICS), fondamentali per il funzionamento di infrastrutture critiche come reti elettriche, idriche e di trasporto, sono sempre più vulnerabili agli attacchi informatici. In questo contesto, l’articolo HoneyPLC: un honeypot di nuova generazione per i sistemi di controllo industriale propone un honeypot avanzato e scalabile progettato per simulare PLC reali (controllori logici programmabili) e raccogliere in maniera automatica malware, in particolare codice dannoso scritto in ladder logic, migliorando sensibilmente lo stato dell’arte nella protezione degli ICS.
A differenza degli honeypot tradizionali, HoneyPLC si distingue per tre aspetti fondamentali: elevata interattività, ampia scalabilità e capacità di inganno. È in grado di emulare fedelmente protocolli di rete industriali, offrendo un’interazione simile a quella di un vero PLC.

Può inoltre simulare più modelli di PLC provenienti da marchi diversi, rendendolo molto più adattabile rispetto agli honeypot precedenti, che di solito supportano solo uno o due modelli. La sua struttura modulare consente anche di creare profili personalizzati per diversi dispositivi industriali.
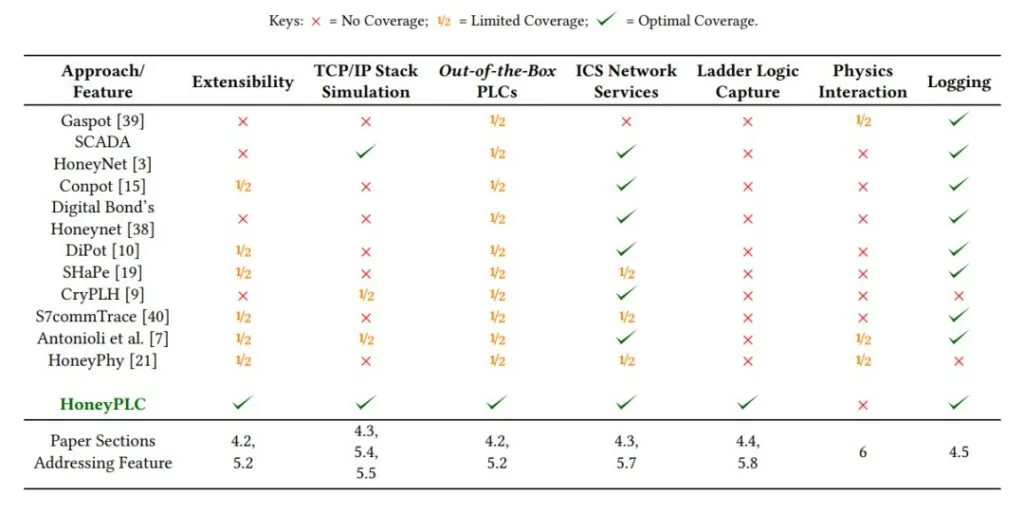
Uno degli aspetti più innovativi è la capacità di occultamento: HoneyPLC riesce a ingannare gli strumenti di ricognizione più comuni, come Nmap, fornendo risposte verosimili grazie alla generazione automatica di fingerprint e all’emulazione accurata dei protocolli. Inoltre, ogni interazione dell’attaccante viene tracciata e conservata nei log, con la possibilità di raccogliere in tempo reale i programmi in logica ladder iniettati nei blocchi di memoria, funzione che mancava nei precedenti honeypot ICS.
La valutazione sperimentale ha coinvolto cinque modelli di PLC reali (tra cui Siemens, Allen-Bradley e ABB) e ha dimostrato che HoneyPLC è in grado di replicare fedelmente il comportamento di ciascuno di essi. È riuscito anche a resistere alle scansioni di strumenti di ricognizione, simulando stack di rete coerenti con i dispositivi target. Inoltre, ha catturato efficacemente malware scritto in ladder logic, confermando la sua utilità come strumento di raccolta e analisi dei codici malevoli.
In conclusione, HoneyPLC rappresenta un importante passo avanti nella protezione dei sistemi industriali. Grazie alla sua capacità di scalare su più modelli di PLC, di simulare interazioni realistiche e di raccogliere malware in maniera automatizzata, costituisce un potente strumento per la ricerca sulla sicurezza degli ICS e per la creazione di contromisure sempre più efficaci contro le minacce informatiche rivolte al settore industriale.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.