


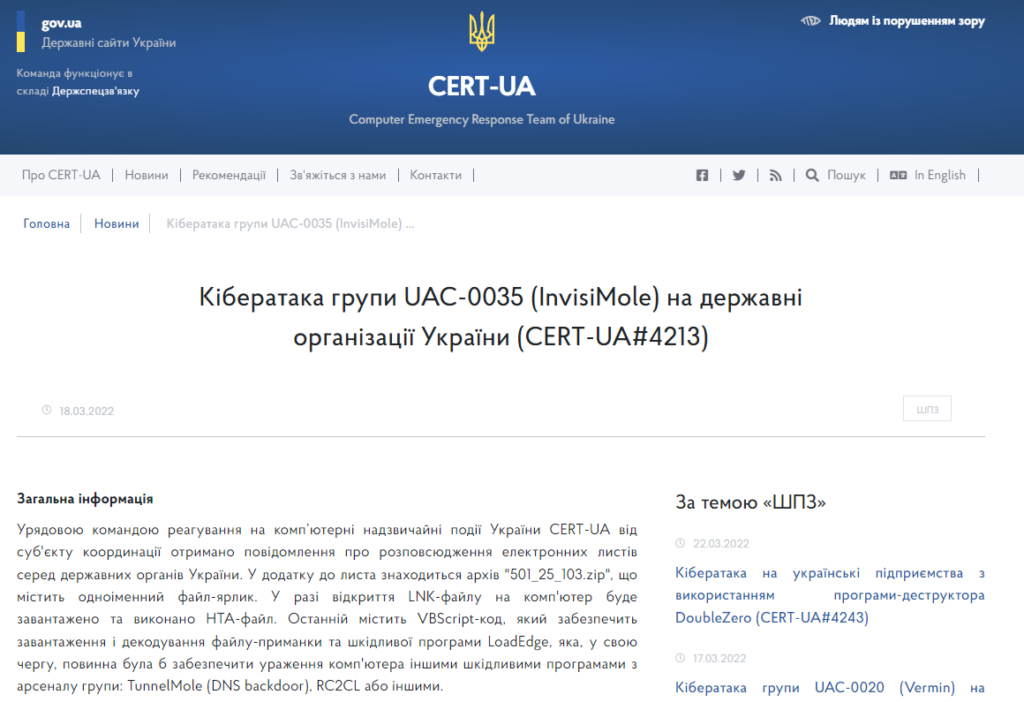
L’Ucraina Computer Emergency Response Team (CERT-UA) ha riferito di campagne di phishing in corso da parte del gruppo di criminali informatici InvisiMole (noto anche come UAC-0035) nei confronti delle organizzazioni ucraine.
Gli hacker stanno distribuendo la backdoor di LoadEdge alle vittime.

Secondo CERT-UA, le e-mail di phishing contengono un archivio 501_25_103.zip e un file di etichetta (LNK).
Quando viene aperto, il file dell’applicazione HTML (.hta) scarica ed esegue lo script VBScript per l’installazione di LoadEdge.
LoadEdge è una backdoor scritta nel linguaggio di programmazione C++. Il malware supporta fileEx, copyOverNw, diskops, disks, download, upload, getconf, setinterval, startr, killr, kill come comandi.
La funzionalità del programma include la raccolta di informazioni sui dischi, il caricamento e il download di file, l’esecuzione di operazioni sul file system e l’eliminazione dei dati.
Una volta che la backdoor ha stabilito una connessione con il server di comando e controllo InvisiMole, altri payload iniziano a essere installati ed eseguiti, inclusi TunnelMole e i moduli backdoor per la raccolta di informazioni RC2FM e RC2CL.
La persistenza è fornita dal file HTA creando una voce nel ramo Esegui del registro di Windows.
InvisiMole è stato scoperto dai ricercatori ESET nel 2018. Gli aggressori sono attivi almeno dal 2013 e sono stati collegati ad attacchi a grandi organizzazioni dell’Europa orientale coinvolte in attività militari e missioni diplomatiche.
Nel 2020, i ricercatori di sicurezza informatica hanno collegato InvisiMole ad APT Gamaredon (noto anche come Armageddon, Primitive Bear e ACTINIUM).
Il gruppo Gamaredon, presumibilmente risulta legato alla Russia, organizza attacchi di phishing contro imprese e organizzazioni ucraine dall’ottobre 2021.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]