


Come avevamo riportato su RHC qualche tempo fa, un attacco informatico di tipo ransomware a fine agosto ha colpito il Gestore dei servizi energetici – GSE S.p.A. italiano, che per giorni ha dovuto fare i conti con problematiche diffuse sui suoi sistemi.
In data 2 settembre 2022, la GSE ha prontamente emesso un comunicato verso gli interessati riportando all’interno del comunicato quanto segue:

E' stato accertato che gli autori dell’attacco hanno colpito:

1) Rete;
2) Client;
3) Infrastruttura degli applicativi;
4) File server;
5) Sistemi di posta elettronica.

Il GSE ha, quindi, provveduto tempestivamente a isolare le proprie infrastrutture, disattivando tutti i servizi telematici, le postazioni di lavoro e la posta elettronica. Sono in corso, da parte di fornitori particolarmente qualificati a livello internazionale, tutte le attività di analisi e le verifiche del caso per
il ripristino della piena operatività dei servizi informativi quanto prima possibile.
A colpire la GSE è stata la cybergang ALPHV/BlakCat, che abbiamo già incontrato con l’attacco informatico all’Università di PISA, anche se dopo circa una settimana, il post pubblicato sul data leak site (DLS) della cybergang era scomparso misteriosamente.
Molti si sono chiesti se fosse stato pagato il riscatto da parte della GSE e che fine avessero fatto i dati in possesso dei criminali informatici.
Dopo una analisi condotta dal team di Cyber Intelligence di ThinkOpen, è stato riscontrato che tali dati sono stati pubblicati in vari archivi per un totale di 28GB contenenti alcune informazioni della GSE.
Di seguito riportiamo alcuni stralci contenuti all’interno dei documenti che risultano riconducibili alla GSE.
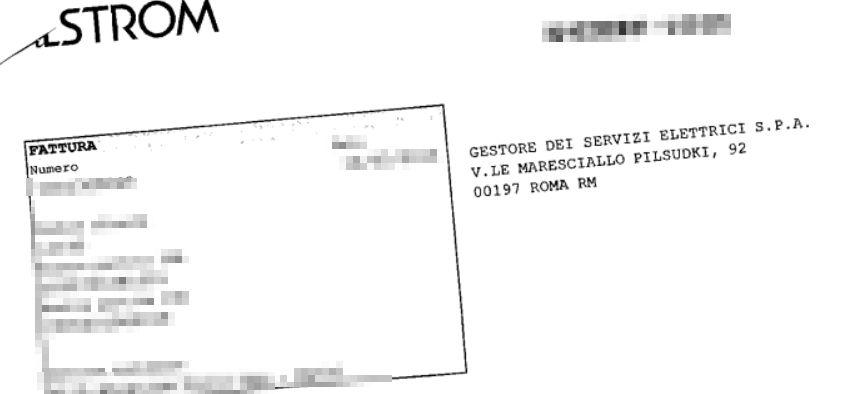
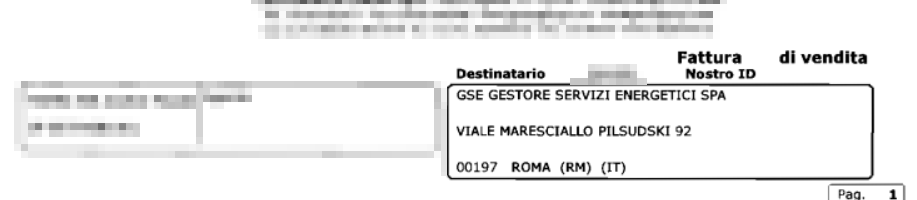
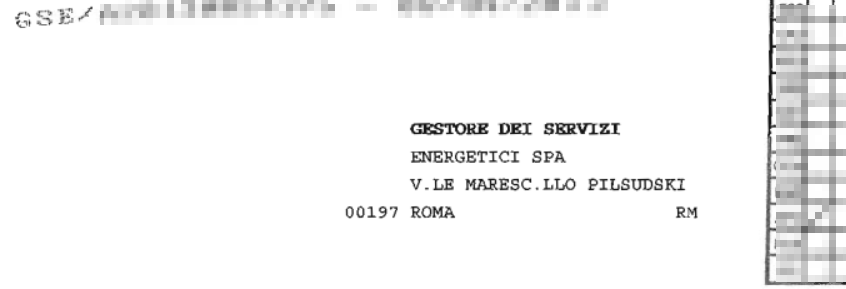
Red Hot Cyber ha quindi immediatamente allertato le autorità fornendo il puntamento diretto agli archivi sulla rete onion, in modo da comprendere con precisione i reali impatti derivanti la fuoriuscita dei dati che fino ad oggi risultava sconosciuta.
Tali dati sembrano essere riconducibili all’incidente di settembre e questo sta a dimostrare, come sempre abbiamo riportato, che ogni informazione pubblicata nel web è persa per sempre e riutilizzabile in altre 1000 occasioni.
Per questo occorre sempre adottare le migliori pratiche di sicurezza in quanto, una volta che una pubblicazione dei dati investe una azienda, i problemi relativi a tale fuoriuscita possono minare nel profondo una organizzazione oltre a durare per diversi anni a seguire.
risulta persa su internet, è persa per sempre.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]