


Diversi popolari box TV Android attualmente in vendita su Amazon contengono malware pronti all’uso che possono eseguire una serie di attività dannose. Questo è stato segnalato da ricercatori di sicurezza indipendenti.
I box TV Android consentono agli utenti di guardare vari contenuti in streaming da piattaforme popolari, nonché di installare software di terze parti che consente loro di accedere a montagne di contenuti gratuiti. Tali console sono relativamente economiche e sono molto popolari.

Le società cinesi AllWinner e RockChip potrebbero non essere note al grande pubblico, ma i loro prodotti hanno valutazioni elevate e migliaia di recensioni positive su Amazon e AliExpress.
Tuttavia, i ricercatori hanno scoperto che questi particolari set-top box sono spesso venduti con malware preinstallato in grado di collegarli a una botnet, una rete di dispositivi infetti che possono essere utilizzati per estrarre criptovalute, rubare dati o organizzare attacchi DDoS su altri dispositivi, siti e server.
Il ricercatore di sicurezza Daniel Milisich ha acquistato un AllWinner T95 per uso personale e ha scoperto rapidamente che il firmware del dispositivo era infetto da malware. Milisich ha scoperto che il set-top box subito dopo l’accensione ha contattato i server C2 e ha ricevuto istruzioni su cosa fare.
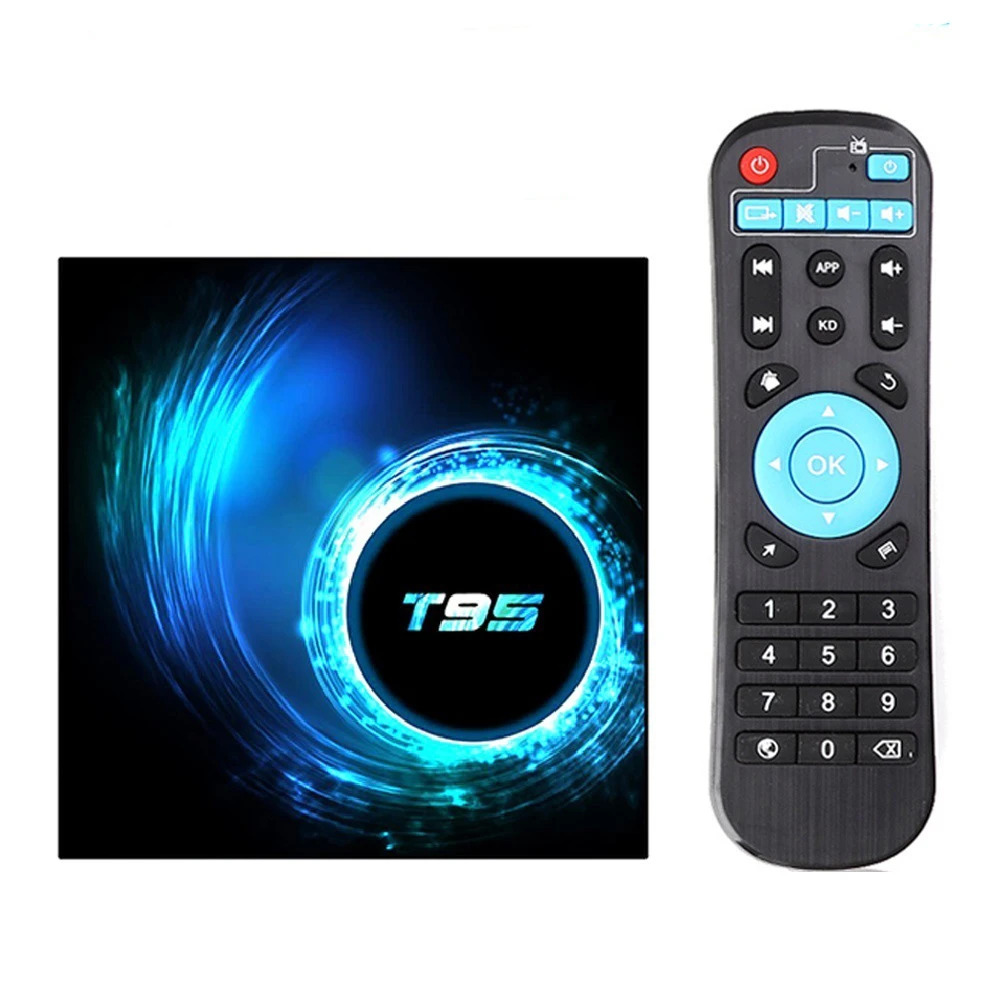
Un’indagine pubblicata da Milisic su GitHub ha rivelato che il modello di set-top box T95 che ha acquistato faceva parte di una grande botnet di migliaia di altri set-top box infetti nelle case e negli uffici di lavoro in tutto il mondo.
Il ricercatore ha affermato che il compito principale del malware incorporato è un clickbot. Cioè, codice che genera entrate pubblicitarie facendo clic con discrezione sugli annunci in background. “Ma a causa del modo in cui il malware è progettato, i suoi autori possono inviare qualsiasi codice”, ha affermato Milisic.
Bill Budington, un ricercatore di sicurezza presso EFF, ha confermato in modo indipendente le scoperte di Milisic dopo aver acquistato anche un dispositivo infetto da Amazon. Diversi altri modelli AllWinner e RockChip contengono anche malware preinstallato, tra cui AllWinner T95Max, RockChip X12 Plus e RockChip X88 Pro 10.
È divertente che questi particolari modelli di set-top box siano estremamente comuni, poiché vengono venduti in enormi quantità su Amazon e AliExpress. Non è chiaro chi sia il responsabile dell’installazione del malware, il produttore o un venditore specifico su Amazon, ma l’ordinazione di set-top box simili per uso personale va fatta con molta cura.
E se l’acquisto è già avvenuto, vale la pena controllare il dispositivo alla ricerca di virus con un software speciale e rimuoverlo, se possibile. Milisic è stato in grado di contattare una società Internet che ospitava server dannosi per controllare la botnet e presto li ha chiusi. Tuttavia, il ricercatore ha avvertito che la botnet potrebbe tornare in qualsiasi momento con una nuova infrastruttura.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].