


Gli specialisti di Palo Alto Networks hanno riferito che nell’estate di quest’anno, il gruppo di hacker di lingua russa Gamaredon (alias Actinium, Armageddon, Iron Tilden, Primitive Bear, Shuckworm, Trident Ursa e Winterflounder) ha attaccato una raffineria di petrolio senza nome in un paese del Blocco NATO.
Secondo i ricercatori, il citato attacco è avvenuto il 30 agosto 2022, ma non ha avuto successo.

In generale, recentemente il gruppo ha attaccato principalmente organizzazioni ucraine (e meno spesso organizzazioni nei paesi della NATO), con l’obiettivo di raccogliere dati riservati.
“Gamaredon rimane uno degli APT più onnipresenti, invadenti, costantemente attivi e mirati focalizzati sull’Ucraina”
Scrivono gli esperti, osservando che gli hacker sono principalmente impegnati nella raccolta di informazioni e nella creazione dell’accesso a reti compromesse. – Il raggruppamento rimane un APT flessibile e adattabile, che non utilizza tecniche eccessivamente complesse nelle sue operazioni.
Nella maggior parte dei casi, gli hacker si affidano a strumenti e script disponibili pubblicamente (insieme a un numero significativo di offuscatori), nonché a tentativi di phishing di routine, per completare con successo le loro operazioni.
L’attività del gruppo di monitoraggio ha rivelato oltre 500 nuovi domini, 200 campioni di malware e numerosi cambiamenti nelle tattiche negli ultimi 10 mesi in risposta a compiti e priorità in continua evoluzione ed espansione.
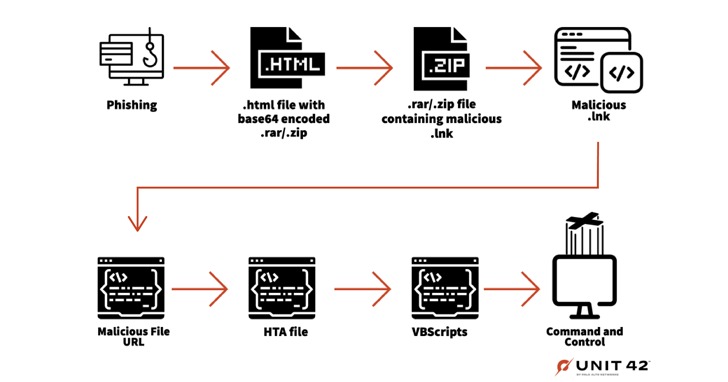
Secondo un rapporto di Palo Alto Networks, Gamaredon fa ancora molto affidamento sullo spear phishing e infetta le macchine delle sue vittime con infostealer.
Per queste attività, gli hacker utilizzano molto spesso email con file esca scritti in ucraino, ma recentemente sono stati scoperti anche campioni con esche in lingua inglese.
Ad esempio, tra i file utilizzati in un attacco senza successo a una raffineria di petrolio di una società anonima c’erano allegati i file con il nome di MilitaryassistanceofUkraine.htm e Necessary_military_assistance.rar.
I ricercatori ritengono che ciò indica che gli hacker sono ora più interessati a raccogliere dati e ad accedere alle reti degli alleati dell’Ucraina nei paesi della NATO.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.