


Recentemente, il noto Threat Actor, identificato con il nickname 888, ha affermato di aver violato i sistemi di IBM e di aver sottratto dati personali appartenenti ai dipendenti dell’azienda. La fuga di notizie, datata ottobre 2024, avrebbe portato alla compromissione di circa 17.500 righe di dati.
Al momento, non possiamo confermare la veridicità della notizia, poiché l’organizzazione non ha ancora rilasciato alcun comunicato stampa ufficiale sul proprio sito web riguardo l’incidente. Pertanto, questo articolo deve essere considerato come ‘fonte di intelligence’.
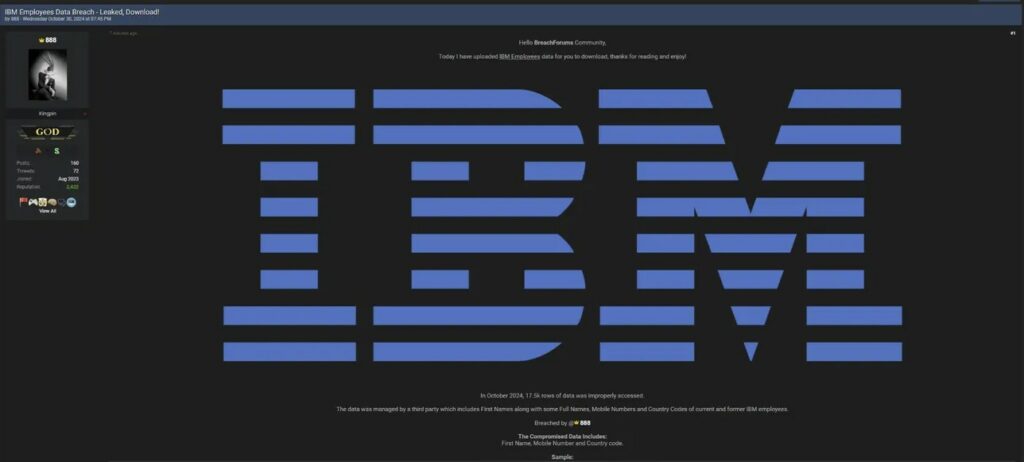

Secondo quanto dichiarato da 888, la violazione avrebbe portato alla compromissione dei dati di circa 17.500 individui. Le informazioni esfiltrate, dovrebbero contenere: nomi, numeri di cellulare e codici internazionali di area, prevalentemente associati a dipendenti con prefisso internazionale “+91”, suggerendo che l’incidente abbia principalmente colpito il personale IBM in India. Sebbene l’entità dell’attacco sembri concentrata su una specifica area geografica, non si esclude la possibilità che il furto possa estendersi ad altre regioni, amplificando così il potenziale impatto di questo presunto attacco.
La fuga di dati, divulgata attraverso il noto sito BreachForums, accuserebbe IBM e i suoi partner di una seria vulnerabilità nella sicurezza, alimentando profonde preoccupazioni sulla protezione dei dati personali.
Attualmente, non siamo in grado di confermare con precisione l’accuratezza delle informazioni riportate, poiché non è stato rilasciato alcun comunicato stampa ufficiale sul sito web riguardante l’incidente.
L’incidente riportato sottolinea ancora una volta la vulnerabilità delle grandi aziende e l’importanza della protezione dei dati sensibili gestiti da terze parti, in particolar modo in un contesto aziendale con reti distribuite e globali. Questo presunto attacco rappresenta un ulteriore segnale per le imprese: la Cybersecurity non è solo una difesa informatica, ma una vera e propria strategia aziendale, critica per mantenere la fiducia dei clienti e garantire la privacy dei dipendenti.
Come nostra consuetudine, lasciamo sempre spazio ad una dichiarazione da parte dell’azienda qualora voglia darci degli aggiornamenti sulla vicenda. Saremo lieti di pubblicare tali informazioni con uno specifico articolo dando risalto alla questione.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono utilizzare la mail crittografata del whistleblower.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.