


Gli hacker del gruppo Lapsus$ hanno rubato 180 GB di dati interni da Ingka Group, il principale affiliato di IKEA. Tra i dati trafugati ci sono codice sorgente, diagrammi di architettura globale e progetti relativi a AI e MLOps. La fuga di dati potrebbe facilitare futuri attacchi agli sistemi interni e alle catene di fornitura dell'azienda.
IKEA sta verificando le affermazioni del gruppo di hacker Lapsus$, il quale ha riportato nel proprio Data Leak Sites (DLS) di aver ottenuto 180 GB di dati interni da Ingka Group, il più grande affiliato del marchio IKEA. L’azienda gestisce centinaia di negozi IKEA e canali digitali in 32 paesi, e la fuga di notizie non confermata è diventata rapidamente un evento di notevole importanza per il settore della cybersecurity.
Gli aggressori hanno pubblicato un annuncio sul loro sito web e annunciato la vendita di una serie di dati. Presumibilmente non stiamo parlando di record di clienti, ma di repository interni di codice sorgente, diagrammi di architettura globale di e-commerce, sistemi logistici, infrastrutture cloud e progetti relativi a AI e MLOps.
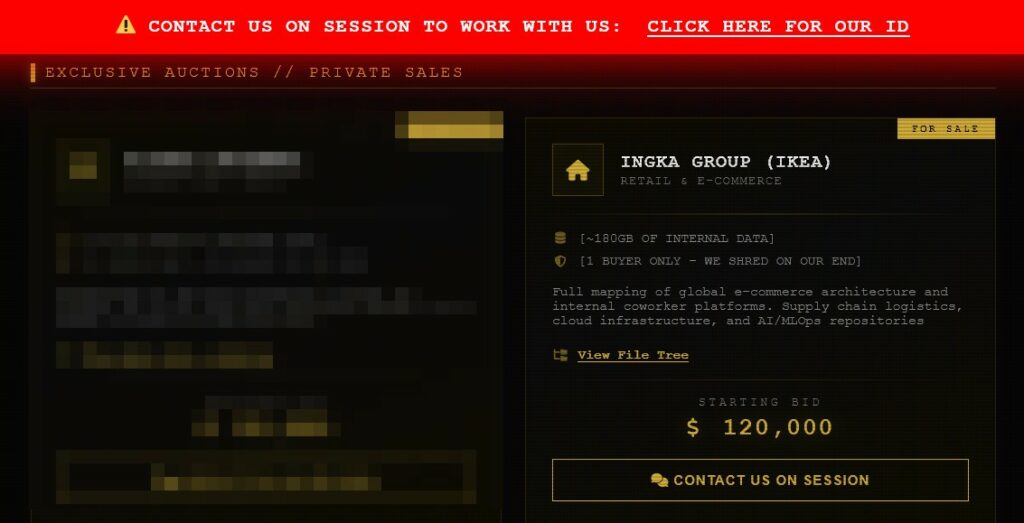

IKEA non ha ancora confermato l’hacking. Un loro portavoce ha affermato che IKEA è a conoscenza delle affermazioni di Lapsus$ e sta esaminando le informazioni disponibili. L’azienda non ha rivelato ulteriori dettagli che non saranno noti fino al completamento della revisione.
Nel campione pubblicato, gli specialisti di Cybernews hanno trovato circa 6.300 directory. Secondo gli autori del rapporto, il file mostra solo la struttura delle directory, senza il contenuto. Pertanto, al momento è impossibile dire con certezza se i repository contengano codice sorgente, file di configurazione, credenziali, documentazione interna o informazioni sui clienti.
Anche in assenza di dati personali, una tale fuga di dati potrebbe essere pericolosa. Il Codice sorgente e i diagrammi tecnici aiutano a capire come sono strutturate le applicazioni interne, quali tecnologie utilizza l’azienda e dove potrebbero essere localizzati i punti deboli. Per gli aggressori, tali materiali si trasformano in una mappa dell’infrastruttura, che facilita la preparazione di nuovi mirati.
Lapsus$, è un gruppo che guadagna denaro dall’estorsione senza la classica crittografia dei file. Invece di bloccare i sistemi, gli aggressori rubano dati e minacciano di pubblicarli. Il metodo principale del gruppo è considerato l’ingegneria sociale.
Lapsus$ è già stato collegato ad attacchi di rilievo verso aziende come Microsoft, Uber, Nvidia, Samsung, Okta e Rockstar Games. Nel 2026, il gruppo affermò anche di aver violato Adidas, AstraZeneca e Vodafone. A metà del 2025, Lapsus$ si è fusa con Scattered Spider e ShinyHunters in un’alleanza più ampia nota come Scattered Lapsus$ Hunters.
I dettagli principali rimangono ancora non confermati. il samples mostrano solo i nomi delle cartelle ma non i file stessi. Se il volume di dati dichiarato dai criminali informatici di Lapsus$ e la composizione degli archivi verranno confermati, IKEA dovrà affrontare un incidente informatico importante.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.