


Le Ransomware Gang colpiscono anche le squadre del cuore. Il Bologna FC, uno dei club storici della Serie A, è stata rivendicata come vittima di un attacco ransomware condotto dal gruppo RansomHub.
Questo attacco evidenzia come i cybercriminali non risparmino neanche il mondo dello sport, utilizzando l’esfiltrazione di dati sensibili come leva per estorcere denaro. Secondo quanto riportato nel sito underground di RansomHub, sarebbero stati sottratti 200 GB di dati riservati, inclusi documenti aziendali, strategie di mercato e informazioni personali di tifosi, calciatori e staff.

Al momento, non possiamo confermare la veridicità della notizia, poiché l’organizzazione non ha ancora rilasciato alcun comunicato stampa ufficiale sul proprio sito web riguardo l’incidente. Pertanto, questo articolo deve essere considerato come ‘fonte di intelligence’.
RansomHub opera con il modello di Ransomware-as-a-Service (RaaS), una struttura che consente agli affiliati di lanciare attacchi utilizzando strumenti forniti dal gruppo centrale. Questo sistema non si limita al blocco dei dati tramite crittografia, ma punta sull’esfiltrazione delle informazioni e sulla successiva minaccia di pubblicarle per aumentare la pressione sulle vittime.
Nel caso del Bologna FC, il gruppo avrebbe dichiarato che il club non dispone di misure di sicurezza adeguate, utilizzando il GDPR come ulteriore strumento di coercizione. Le sanzioni previste dal regolamento europeo per la mancata protezione dei dati possono raggiungere i 10 milioni di euro o il 2% del fatturato, un fattore che potrebbe spingere le vittime a considerare il pagamento del riscatto.
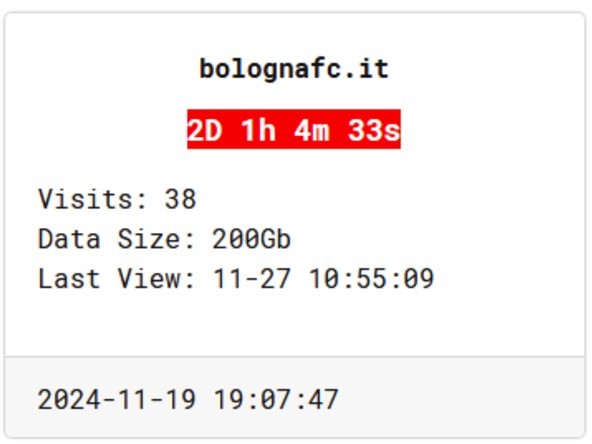
RansomHub afferma di aver trafugato una vasta quantità di informazioni, inclusi:
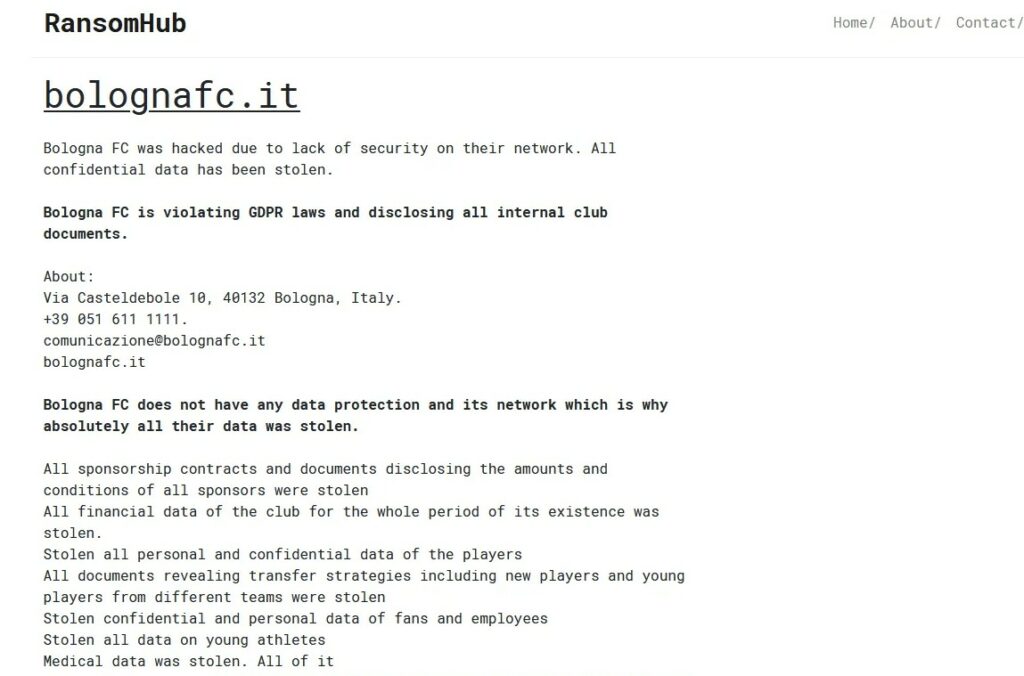
Alcuni screenshot di questi documenti sarebbero stati già pubblicati nel dark web, dimostrando l’autenticità del furto e intensificando la pressione sul Bologna FC.
Se confermato, l’attacco al Bologna FC rappresenta un segnale d’allarme per tutte le organizzazioni, sportive e non. La combinazione di tecnologie avanzate e tattiche di pressione sta trasformando i ransomware in una delle minacce più insidiose del nostro tempo. Con un attacco simile, il mondo dello sport non può più ignorare la crescente minaccia cyber. È cruciale adottare strategie di sicurezza che comprendano monitoraggi costanti, l’implementazione di tecnologie avanzate e una cultura della cybersecurity condivisa tra tutte le figure aziendali. Solo così sarà possibile evitare che il prossimo club a essere colpito possa vedere i propri dati, e la propria reputazione, messi in pericolo.
Come nostra consuetudine, lasciamo sempre spazio ad una dichiarazione da parte dell’azienda qualora voglia darci degli aggiornamenti sulla vicenda. Saremo lieti di pubblicare tali informazioni con uno specifico articolo dando risalto alla questione.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono utilizzare la mail crittografata del whistleblower.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].