


Poche ore fa, all’interno del famoso forum underground Breach Forums, un post da parte dell’utente “sentap” ha riportato la potenziale violazione dei dati dal Comune di Grosseto. Il criminale informatico ha scritto nel post che ha “estratto un pacchetto dati nuovo ed esclusivo dal sito web ufficiale comune.grosseto.it (Comune di Grosseto, Italia)” e che tale “pacchetto” della dimensione di 13GB contiene dati sensibili.
Disclaimer: Questo rapporto include screenshot e/o testo tratti da fonti pubblicamente accessibili. Le informazioni fornite hanno esclusivamente finalità di intelligence sulle minacce e di sensibilizzazione sui rischi di cybersecurity. Red Hot Cyber condanna qualsiasi accesso non autorizzato, diffusione impropria o utilizzo illecito di tali dati. Al momento, non è possibile verificare in modo indipendente l’autenticità delle informazioni riportate, poiché l’organizzazione coinvolta non ha ancora rilasciato un comunicato ufficiale sul proprio sito web. Di conseguenza, questo articolo deve essere considerato esclusivamente a scopo informativo e di intelligence.

Ho estratto un pacchetto dati nuovo ed esclusivo dal sito web ufficiale comune.grosseto.it (Comune di Grosseto, Italia) e sono pronto a condividerlo con voi. Questo pacchetto da 13 GB contiene dati sensibili che possono essere utilizzati per vari scopi (ricerca, analisi o qualsiasi altra cosa desideriate).

Dettagli dei dati:
Dimensioni: 13 GB
Contenuto:
Documenti urbanistici (Urbanistica) e catasto terreni
Segnalazioni di incendi (Catasto dei Boschi e Pascoli Percorsi dal Fuoco)
Dati GIS, comprese mappe vettoriali e cartografia di base
Informazioni sulla classificazione degli edifici (classi di utilizzo e restrizioni ambientali)
Documenti legali e ambientali (es. VAS e DEPERIMETRAZIONE_VINCOLI)
Richiesta:

se questi dati ti piacciono, condividi la tua opinione o il tuo feedback nel thread. Se hai bisogno di altri dati di questo tipo, mandami un messaggio privato e li organizzerò per te!
Buon divertimento!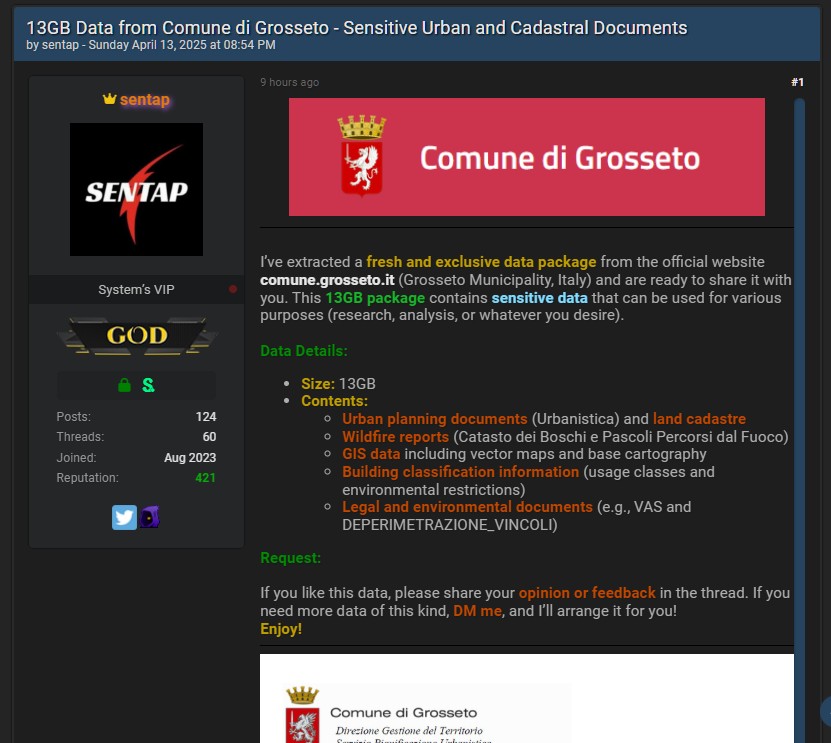
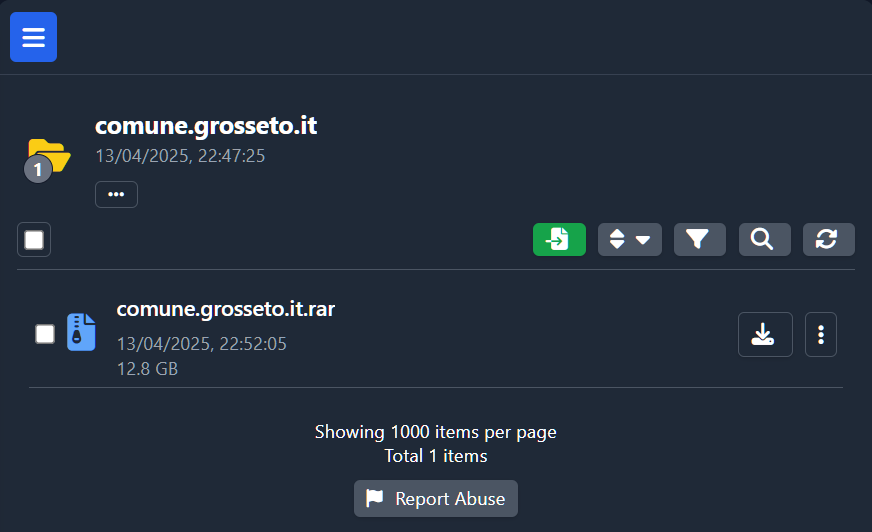
Il criminale informatico, noto per la sua discreta reputazione all’interno dei forum underground, ha condiviso come campioni alcuni documenti che, a una prima analisi, sembrerebbero di natura pubblica e contenere informazioni facilmente reperibili online.
Inoltre, i file risultano scaricabili gratuitamente, suggerendo una possibile attività di web scraping sul sito e, di conseguenza, un basso valore di monetizzazione delle informazioni sottratte. Sarà ora necessario attendere le analisi del Comune di Grosseto per determinare se si sia verificata una reale compromissione dei dati.
Come nostra consuetudine, lasciamo sempre spazio ad una dichiarazione da parte dell’azienda qualora voglia darci degli aggiornamenti sulla vicenda. Saremo lieti di pubblicare tali informazioni con uno specifico articolo dando risalto alla questione.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono utilizzare la mail crittografata del whistleblower.

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.