


Una vulnerabilità scoperta di recente su F5 BIG-IP, la CVE-2022-1388, viene già sfruttata in attacchi che mirano a distruggere il file system del dispositivo e rendere inutilizzabile il server.
Il problema consente agli aggressori non autenticati con accesso alla rete di eseguire comandi di sistema arbitrari, azioni su file e disabilitare i servizi in BIG-IP.

Il bug è stato valutato 9,8 su 10 sulla scala di valutazione della vulnerabilità CVSS e permette ad un utente malintenzionato di assumere il pieno controllo del sistema vulnerabile. La vulnerabilità interessa il componente REST di iControl e consente di fatto ad un hacker di inviare richieste nascoste per aggirare l’autenticazione REST di iControl in BIG-IP.
Subito dopo la comparsa delle prime informazioni su questo problema, i ricercatori hanno iniziato a postare exploit su Twitter e su GitHub e gli aggressori non si sono trattenuti, iniziando a utilizzare la vulnerabilità negli attacchi. Mentre la maggior parte degli attacchi si è conclusa con l’installazione di shell web, il furto di chiavi SSH e informazioni di sistema, gli esperti di SANS Internet Storm Center ora avvertono di aver scoperto scenari di sfruttamento molto più spiacevoli per la CVE-2022-1388.
Le macchine honeypot dei ricercatori hanno rilevato due attacchi provenienti dall’indirizzo IP 177.54.127[.]111, eseguendo il comando rm -rf /* sul dispositivo di destinazione. Questo comando tenta di cancellare tutti i file sul file system del dispositivo BIG-IP Linux quando viene eseguito.
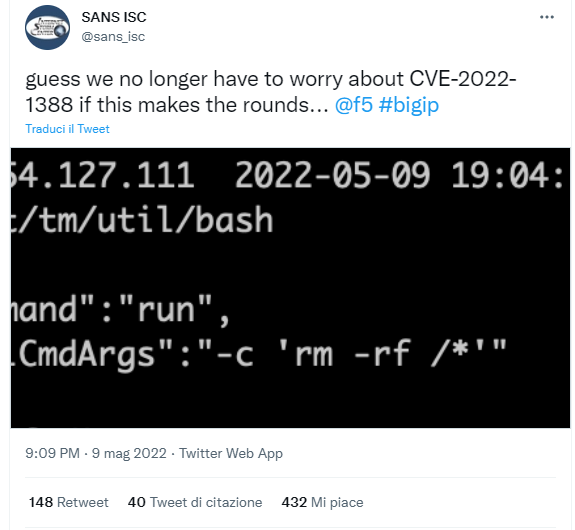
Poiché l’exploit fornisce agli aggressori i privilegi di root, il comando rm -rf /* può rimuovere quasi tutti i file, inclusi i file di configurazione necessari per il corretto funzionamento del dispositivo.
Attacchi simili sono stati notati dal noto esperto di sicurezza delle informazioni Kevin Beaumont, che scrive su Twitter che molti dispositivi che aveva precedentemente monitorato tramite Shodan ora non rispondono e sono stati apparentemente “cancellati”.
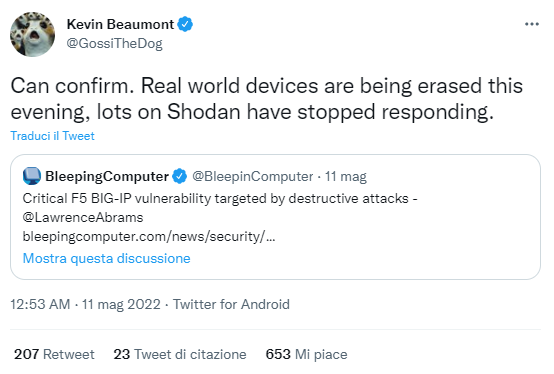
Come notato da Bleeping Computer, fortunatamente, tali attacchi distruttivi sono ancora molto rari, perché la maggior parte degli aggressori vuole trarre vantaggio dai dispositivi di hacking e non è troppo interessata a causare danni.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.