


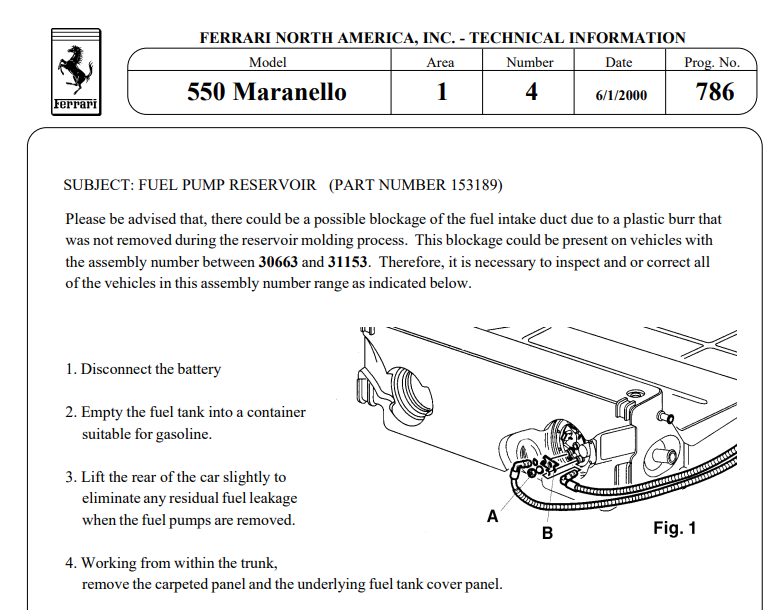
Ad ottobre del 2022, Red Hot Cyber scoprì che nelle underground il gruppo di criminali informatici di RansomEXX aveva pubblicato un post relativo ad una violazione dei dati della Ferrari.
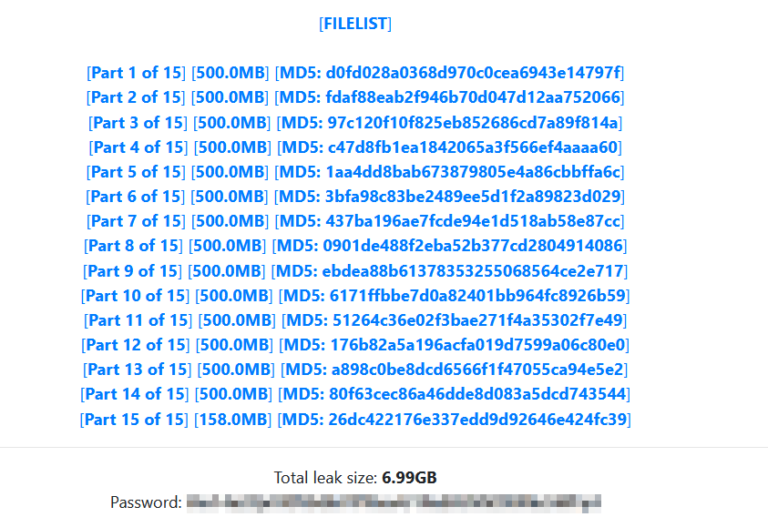
Da quanto riportava la cybergang nel post, erano stati sottratti 7GB di informazioni afferenti a documenti interni, datasheet, manuali di riparazione e altro ancora. Venivano pubblicati 15 file in formato archivio da 500MB.

Dopo la pubblicazione dell’articolo, la Ferrari scrive a Red Hot Cyber riportando che “Ferrari è consapevole del fatto che alcuni media hanno segnalato la possibile perdita di informazioni da parte di Ferrari e la presenza di alcuni documenti online. Ferrari non ha alcuna evidenza di una violazione dei propri sistemi o di ransomware e informa che non c’è stata alcuna interruzione del proprio business e dell’operatività. L’Azienda sta lavorando per identificare la fonte dell’evento e metterà in atto tutte le azioni necessarie“.
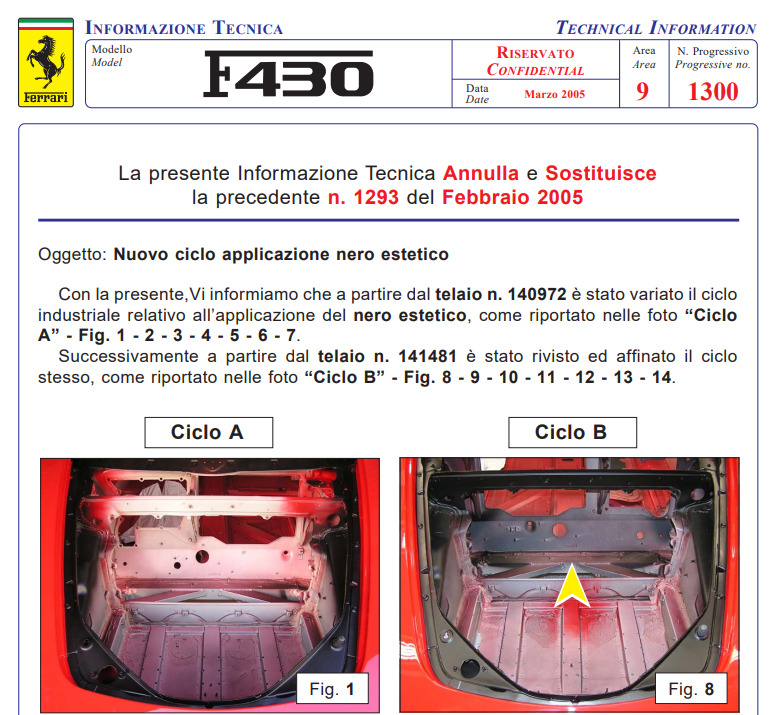
In sintesi, non era stata violata la Ferrari ma probabilmente qualche azienda di terze parti che conteneva all’interno delle proprie infrastrutture IT una serie di informazioni della Ferrari. All’interno di tali dati erano presenti molti manuali di riparazione ed informazioni di tipo “confidenziale”.
Qualche giorno fa è apparso su un noto forum di criminali informatici un post che mette a disposizione ben 9GB di dati della Ferrari riportando alcuni samples. Tali dati vengono messi in vendita per 8 crediti che si attestano sul valore di 2,1 euro per questo specifico forum underground.
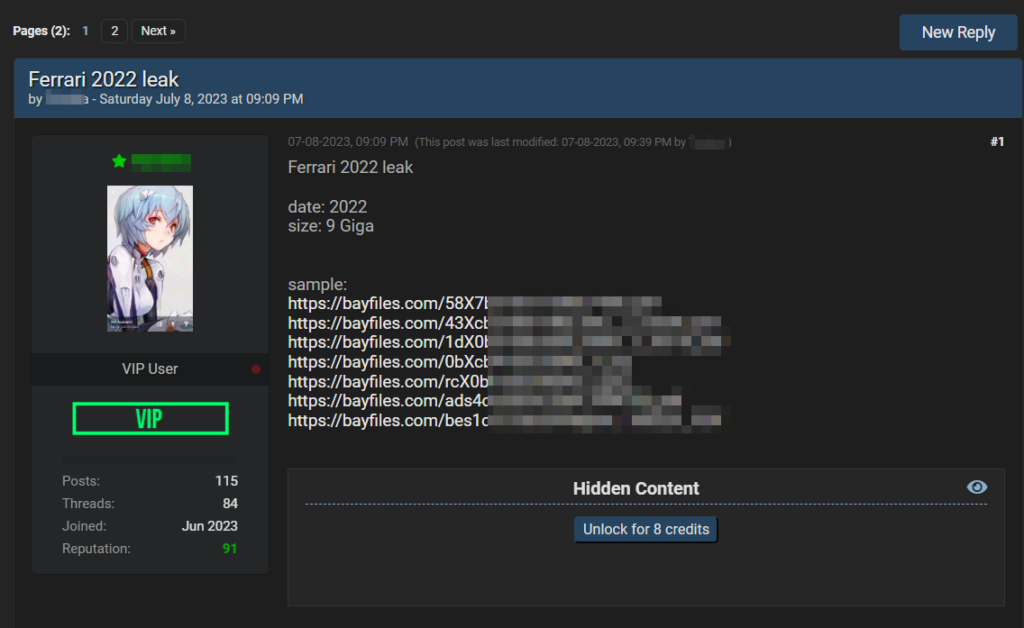
La cosa che subito salta all’occhio che si tratta di 9GB e non di 7GB come la pubblicazione della cybergang RansomEXX. Scaricando alcuni samples messi a disposizione in effetti sembrerebbe che il taglio delle informazioni risulti simile alla perdita dei dati di RansomEXX.
Ma questi 2GB in più si tratta di dati aggiuntivi o banalmente è un errore da parte del criminale informatico che ha pubblicato il post?
Dobbiamo ricordare che intorno a Marzo del 2022, la cybergang Everest pubblicò un annuncio dove mise in vendita i dati della Speroni. All’interno del post riportava che si trattava di dati afferenti a grandi fornitori di Auto italiane. I dati erano afferenti a disegni CAD e altre informazioni sensibili afferenti alle: “prime 4 società di questo tipo in tutto il mondo. Speroni collabora con marchi e aziende come Lamborghini, Ferrari, Gruppo Fiat, VAG, Brembo… Include accesso a PC, FTP, 900 GB”
Si parlava di 890GB di dati esfiltrati relativi a queste aziende tra le quali la Ferrari. Possibile che abbiano messo assieme queste due violazioni creando un pacchetto di dati unicamente della Ferrari?
Come nostra consuetudine, lasciamo spazio ad una dichiarazione da parte di Ferrari qualora voglia darci degli aggiornamenti su questa vicenda e saremo lieti di pubblicarla con uno specifico articolo dando risalto alla questione.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono accedere utilizzare la mail crittografata del whistleblower.

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.