


I ricercatori di Trend Micro hanno scoperto l’attività del gruppo Earth Freybug, che, secondo gli analisti, fa parte del famoso gruppo di hacking cinese APT41 (alias Winnti, Axiom, Brass Typhoon, Bronze Atlas, HOODOO, Wicked Panda). Il nuovo malware UNAPIMON consente ai processi dannosi di funzionare senza essere rilevati e viene utilizzato per attacchi di spionaggio informatico.
APT41 (e Earth Freybug come parte di esso) è uno dei più antichi gruppi di hacking cinesi, attivo dal 2012. Il gruppo ha precedentemente attaccato un’ampia gamma di organizzazioni, tra cui governi, fornitori di hardware, sviluppatori di software, think tank, fornitori di servizi di telecomunicazioni e istituzioni educative.

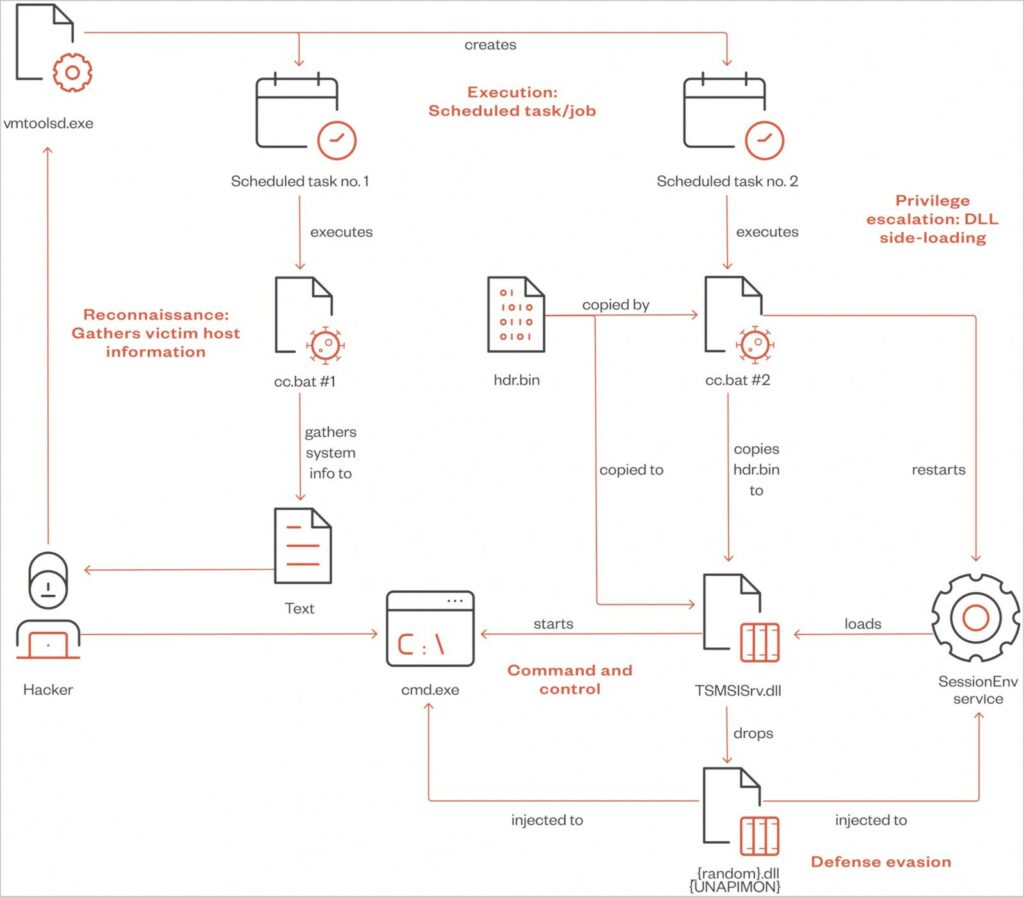
Gli attacchi Earth Freybug studiati dagli esperti iniziano con l’introduzione di un processo dannoso in un processo legittimo di VMware Tools (vmtoolsd.exe), che esegue un’attività pianificata remota per avviare un file batch che raccoglie informazioni sul sistema (comprese le impostazioni di rete).
Quindi il secondo file batch (cc.bat), utilizzando la tecnica di sideloading DLL (TSMSISrv.dll) con la partecipazione del servizio SessionEnv, carica UNAPIMON in memoria e lo inserisce nel processo cmd.exe.
UNAPIMON stesso è un malware scritto in C++, fornito come DLL (_{random}.dll), che utilizza Microsoft Detours per agganciare la funzione API CreateProcessW, consentendole di sganciare le funzioni API critiche nei processi figli.
Poiché molte soluzioni di sicurezza utilizzano l’aggancio delle API per tenere traccia delle attività dannose, UNAPIMON consente di sganciare le API per evitare il rilevamento.
Trend Micro spiega che la maggior parte dei malware utilizza hook per intercettare chiamate, ottenere dati sensibili e modificare il comportamento del software. Cioè, i metodi utilizzati da UNAPIMON sono molto insoliti.
“La caratteristica unica e notevole di questo malware è la sua semplicità e originalità”, conclude Trend Micro. “L’utilizzo di tecnologie esistenti come Microsoft Detours dimostra che qualsiasi libreria semplice e pronta all’uso può essere utilizzata per scopi dannosi se utilizzata in modo creativo.” Ciò dimostra anche l’abilità e la creatività degli autori del malware.
“Negli scenari tipici, è il malware a eseguire l’hacking. Ma in questo caso è il contrario”.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.