


Shai-Hulud è un worm che ha compromesso oltre 1.000 pacchetti npm JavaScript, sfruttando account sviluppatori violati per diffondersi automaticamente. Il malware ruba token GitHub, AWS, Kubernetes, Docker e segreti aziendali, trasformando la supply chain open source in un nuovo vettore di attacco globale.
L’installazione di una libreria JavaScript familiare potrebbe consentire agli aggressori di accedere all’infrastruttura cloud, ai repository e ai servizi interni dell’azienda.
Il worm Shai-Hulud è penetrato nei popolari pacchetti npm, che insieme vengono scaricati più di 2 miliardi di volte al mese, e ha poi iniziato a diffondersi attraverso le credenziali degli sviluppatori rubate. Il numero di componenti infetti è impressionante e, secondo recenti stime di ricercatori, ha superato il migliaio.

L’attacco è iniziato il 4 agosto dopo che l’account GitHub dello sviluppatore Jared Ray, che supporta la libreria keyv e diversi popolari strumenti di caching, è stato violato.
Gli aggressori hanno aggiunto file dannosi direttamente al ramo principale dei progetti, dopodiché hanno rilasciato nuove versioni tramite il meccanismo standard GitHub Actions. Di conseguenza, gli assembly infetti hanno ricevuto firme npm valide e informazioni sull’origine del pacchetto, quindi sembravano aggiornamenti legittimi.
Keyv, flat-cache, file-entry-cache, cacheable, cache-manager e altre librerie, che spesso sono collegate alle applicazioni non direttamente, ma attraverso catene di dipendenze, sono state attaccate.
Soltanto i primi pacchetti infetti hanno ricevuto centinaia di milioni di download alla settimana. I ricercatori hanno anche scoperto versioni dannose di componenti associati a Deliveroo, OneReach, Picsart, Qlik e altre società. Le cifre di download totali non equivalgono al numero di dispositivi infetti, poiché un progetto può scaricare diverse librerie correlate.
Ogni versione infetta conteneva file setup.mjs e Math_Symbol.js, oltre a un comando di preinstallazione in package.json. Durante l’esecuzione di npm install, il codice dannoso veniva eseguito automaticamente prima del completamento dell’installazione. Il bootloader ha scaricato silenziosamente il runtime di Bun e quindi ha avviato il file principale offuscato, di circa 728 KB.
Il malware cercava token npm e GitHub, chiavi AWS, segreti Kubernetes, credenziali Docker, HashiCorp Vault, token Slack e Stripe. Lo scanner ha inoltre controllato file .env, configurazioni VPN, database KeePass, stati Terraform, impostazioni dell’ambiente di sviluppo, chiavi private SSH e stringhe di connessione al database.
Sui computer macOS e Linux, il programma utilizzava circa 200 modelli di ricerca e leggeva fino a 64 file alla volta.
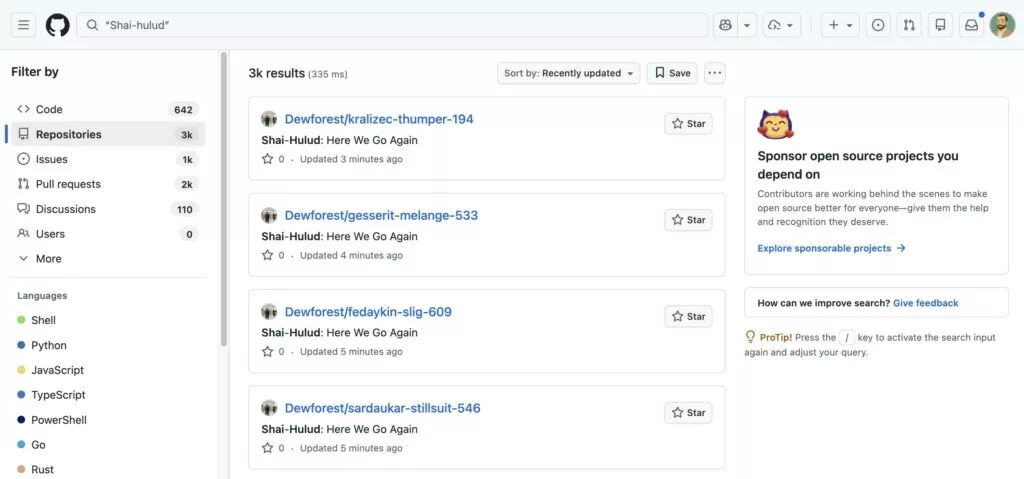
Le informazioni raccolte sono state crittografate e inviate ai repository GitHub pubblici con la descrizione “Shai-Hulud: Here We Go Again“. I ricercatori hanno trovato circa 1.300 di questi repository. Quando il caricamento su GitHub non è riuscito, il malware ha avuto accesso al dominio npm-cache.com, registrato a maggio 2026. I token rubati hanno permesso al worm di pubblicare versioni infette di pacchetti per conto di nuovi sviluppatori.
In questo modo, l’attacco si è spostato da un progetto all’altro senza hackerare manualmente ciascun account. Gli esperti di Endor Labs ritengono che in molti casi i criminali abbiano ricevuto token di pubblicazione da server di build su cui avevano precedentemente installato una dipendenza infetta.
Si consiglia agli sviluppatori di controllare i file di blocco, i registri CI/CD e tutte le dipendenze, incluse devDependencies. I team che hanno installato le versioni interessate dopo l’inizio dell’attacco devono sostituire npm e token GitHub, chiavi cloud, segreti CI e credenziali Vault. Per ridurre il rischio, gli esperti consigliano di aggiungere versioni sicure delle librerie, utilizzare le sostituzioni in npm, Yarn o pnpm ed eseguire l’installazione sui sistemi di build con l’opzione –ignore-scripts quando gli script di installazione non sono necessari.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]