


Aggiornamenti falsi di Windows 10 vengono utilizzati per distribuire il ransomware Magniber in una massiccia campagna iniziata all’inizio di questo mese.
Negli ultimi giorni, BleepingComputer ha ricevuto un’ondata di richieste di aiuto in merito a un’infezione ransomware destinata agli utenti di tutto il mondo.

Durante la ricerca sulla campagna, è stato scoperto un che gli utenti sono stati colpiti da Magniber ransomware dopo aver installato quello che si ritiene essere un aggiornamento cumulativo o di sicurezza di Windows 10.
Questi aggiornamenti sono distribuiti con vari nomi, con Win10.0_System_Upgrade_Software.msi e Security_Upgrade_Software_Win10.0.msi i più comuni.
Altri download fingono di essere aggiornamenti cumulativi di Windows 10, utilizzando falsi articoli della knowledge base.
Sulla base degli invii a VirusTotal, questa campagna sembra essere iniziata l’8 aprile 2022 e da allora ha visto un’enorme distribuzione in tutto il mondo.
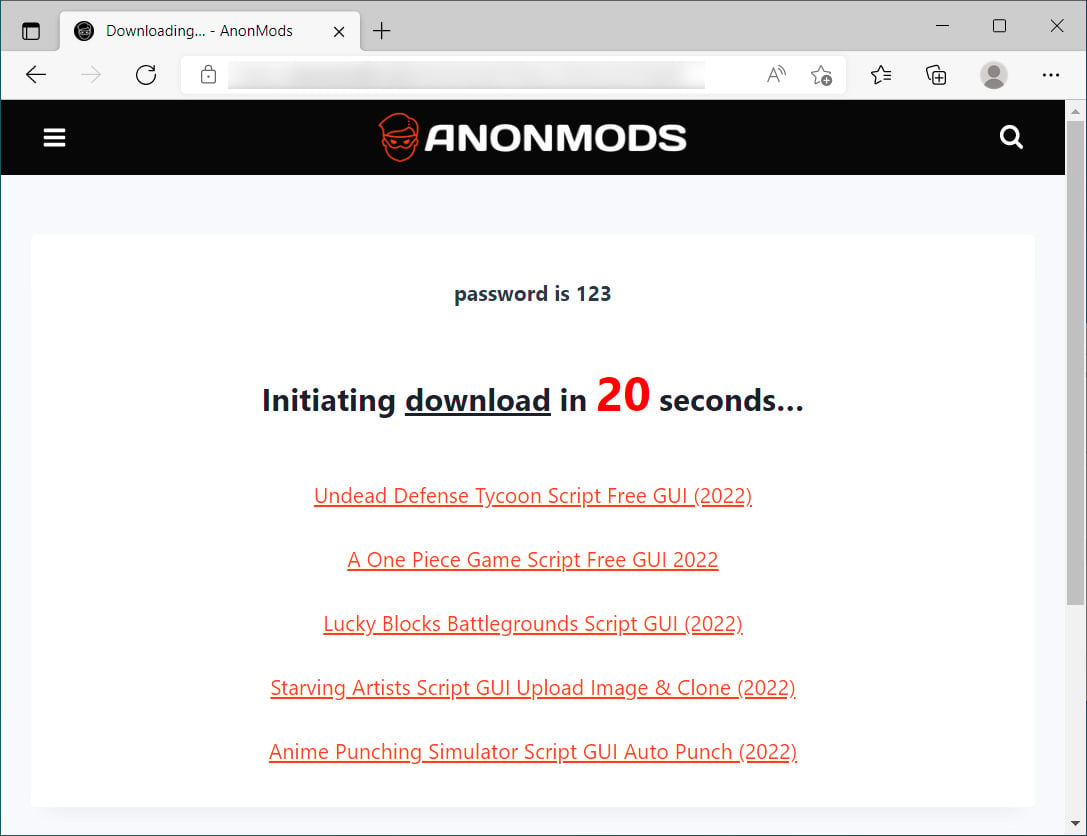
Anche se non è chiaro al 100% come vengono promossi i falsi aggiornamenti di Windows 10, i download vengono distribuiti da siti falsi warez e crack.
Una volta installato, il ransomware eliminerà le copie del volume shadow e quindi crittograferà i file.
Durante la crittografia dei file, il ransomware aggiungerà un’estensione casuale di 8 caratteri, come mostrato di seguito.
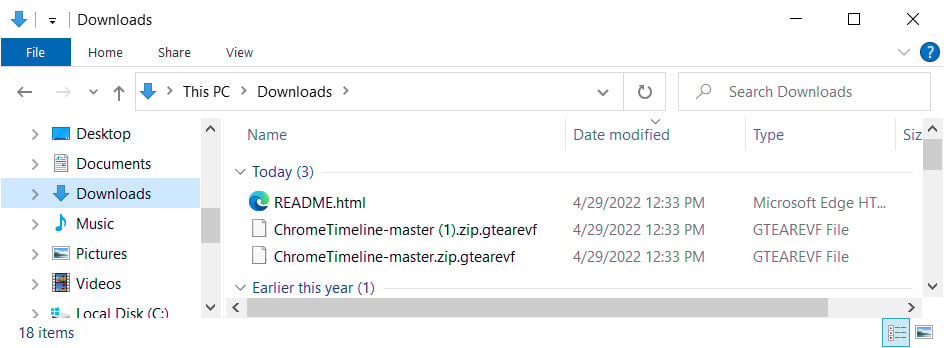
Il ransomware crea anche note di riscatto denominate README.html in ogni cartella che contiene le istruzioni su come accedere al sito di pagamento Magniber Tor per pagare un riscatto.
Magniber è considerato sicuro, nel senso che non contiene punti deboli che possono essere sfruttati per recuperare file gratuitamente senza pagare il riscatto.
Sfortunatamente, questa campagna si rivolge principalmente a studenti e consumatori piuttosto che alle vittime delle imprese, rendendo la richiesta di riscatto troppo costosa per molti.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]