


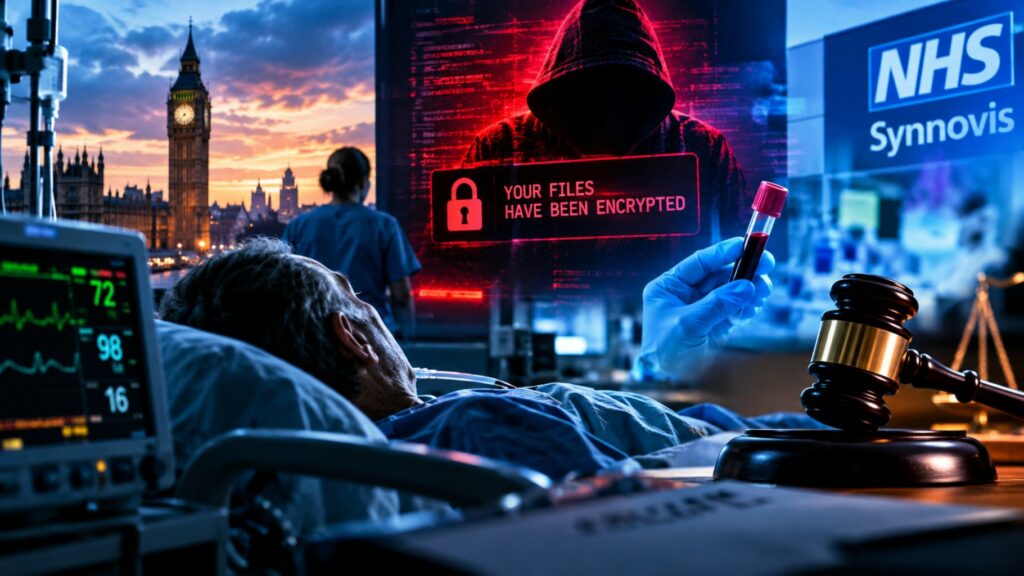
Un attacco informatico nel Regno Unito, a giugno 2024 colpì Synnovis, un servizio di laboratorio che forniva servizi a strutture del Servizio Sanitario Nazionale britannico (NHS). La polizia britannica sta indagando sulla morte di un paziente all'ospedale King's College, collegata ai disservizi causati dall'attacco. La BBC ha riportato che la polizia tedesca ha arrestato un sospettato di 28 anni, membro del gruppo Qilin, in Giappone a maggio 2026.
L’attacco informatico che ha causato la morte di un paziente in un ospedale londinese potrebbe avere inaspettate ripercussioni penali. La polizia britannica sta indagando sulla possibilità di considerare la morte come omicidio colposo, mentre gli inquirenti tedeschi stanno esaminando il possibile collegamento tra un presunto partecipante al progetto Qilin e l’attacco informatico al servizio di laboratorio Synnovis, avvenuto nel giugno 2024.
Il 16 ottobre, la BBC ha rivelato che gli investigatori tedeschi avevano incluso l’incidente di Synnovis nelle loro indagini sul sospettato ventottenne e sui suoi possibili complici. Tuttavia, l’uomo è stato arrestato in relazione a un caso separato e non sono ancora state formulate accuse per gli attacchi agli ospedali londinesi. Anche la polizia britannica non ha annunciato alcuna indagine penale sulla morte del paziente.

Il sospettato è stato arrestato in Giappone nel maggio 2026 durante un viaggio turistico ed è stato estradato in Germania il 2 ottobre. Il suo arresto era stato precedentemente segnalato in relazione all’attacco informatico ai danni di un’azienda di logistica tedesca avvenuto nel settembre 2024. Secondo gli inquirenti, i responsabili avrebbero criptato i dati dell’azienda ed estorto circa 160.000 dollari in criptovaluta. La gamma di episodi oggetto di indagine si è ora ampliata.
L’attacco informatico a Synnovis è avvenuto il 3 giugno 2024. L’azienda forniva servizi ai laboratori di diversi ospedali del Servizio Sanitario Nazionale (NHS). A seguito dell’attacco ransomware, la capacità di elaborare campioni di sangue è stata gravemente ridotta, le trasfusioni sono state interrotte e le strutture mediche hanno dovuto rimandare interventi chirurgici e dirottare i pazienti in emergenza. Le interruzioni si sono protratte per settimane.
L’NHS ha confermato che l’attacco informatico ha causato il ritardo di oltre 11.000 appuntamenti ambulatoriali e procedure mediche di routine. Gli hacker hanno anche rubato dati medici e minacciato di diffonderli se Synnovis non avesse pagato un riscatto. L’azienda si è rifiutata, dopodiché Qilin ha pubblicato i dati rubati sul dark web. Le conseguenze sono andate ben oltre i normali tempi di inattività dei sistemi informatici.
Nel giugno 2025, il King’s College Hospital ha confermato il decesso improvviso di un paziente durante l’interruzione del servizio. Un’indagine interna ha individuato diversi fattori che hanno contribuito all’esito, tra cui una lunga attesa per i risultati degli esami del sangue a causa di un malfunzionamento del sistema Synnovis. I funzionari sanitari hanno riconosciuto un nesso tra il ritardo e il decesso, ma non hanno affermato che l’attacco informatico ne fosse l’unica causa.
Qilin opera secondo il modello ransomware-as-a-service (RaaS). Gli organizzatori creano malware e infrastrutture, mentre i loro affiliati violano le reti, crittografano i file e chiedono un riscatto. Le forze dell’ordine tedesche ritengono che l’uomo arrestato fosse un membro chiave del gruppo. Si stima che dal 2024 i membri di Qilin abbiano attaccato circa 4.000 organizzazioni ed estorto oltre 140 milioni di dollari in riscatti.
La questione della responsabilità per la morte del paziente rimane aperta. Nel 2020, in seguito all’attentato a un ospedale di Düsseldorf, la polizia ha indagato su un possibile omicidio colposo, ma ha archiviato il caso non essendo riuscita a dimostrare il nesso di causalità. Nell’incidente di Londra, l’ospedale ha riconosciuto l’impatto del ritardo nei test, ma per avviare un procedimento penale sarà necessario stabilire il ruolo dei singoli individui coinvolti nella violazione delle norme.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]