


Come abbiamo riportato qualche giorno fa, il sito dei carabinieri è stato preso di mira dagli hacktivisti filorussi di NoName057(16).
Il primo attacco è avvenuto in data 22 febbraio scorso, ma dei successivi follow-up DDoS, da parte del collettivo di hacktivisti lo hanno visto raggiungibile a singhiozzo.

La cronistoria degli attacchi è la seguente:
Tra le date del 22 e il 6 marzo, è comparso il geolocking per mitigare l’attacco.
Il geolocking può essere utilizzato come una misura di protezione contro gli attacchi DDoS (Distributed Denial of Service) mirati ad un singolo paese o regione geografica.
In pratica, il geolocking consente di bloccare l’accesso alle risorse di rete da determinati paesi o regioni geografiche, in modo da impedire agli attaccanti di utilizzare le risorse di rete presenti in quelle aree per lanciare un attacco DDoS. Questo perché, spesso, gli attacchi DDoS sono eseguiti utilizzando una rete di computer infettati situati in diversi paesi del mondo, che vengono utilizzati per inviare una grande quantità di traffico di rete ad un obiettivo specifico, con l’obiettivo di sovraccaricare e bloccare la sua capacità di elaborazione.
Utilizzando il geolocking, le organizzazioni possono impedire che i computer situati in determinati paesi o regioni geografiche possano accedere alle loro risorse di rete, limitando così la portata degli attacchi DDoS e proteggendo la loro infrastruttura di rete da eventuali interruzioni del servizio.
Anche questa mattina, effettuando delle verifiche, il sito dell’arma dei carabinieri risulta raggiungibile a singhiozzo, e comunque raggiungibile solo dall’Italia.
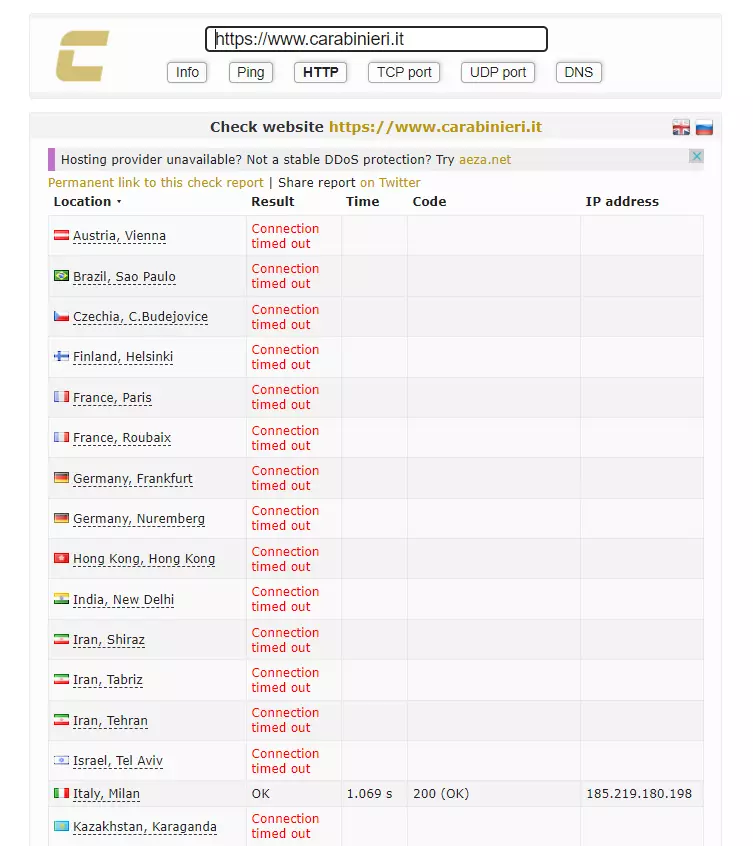
Crediamo che anche se si tratti di attacchi di Distributed Denial of Service (DDoS), gli esperti dell’arma dei carabinieri stiano attendendo l’implementazione di una protezione perimetrale adeguata che possa in qualche modo proteggere le loro infrastrutture da attacchi di questa natura.
Si tratta quindi di implementare una soluzione CDN o cloud o un Web Application Firewall (WAF) che permetta di troncare le richieste malformate verso il sito web dell’arma. Ma sappiamo anche che la burocrazia italiana del processo di acquisto della PA, relativamente a software ed hardware è lenta e cavillosa.
Pertanto, se così si tratta, la deriva è non rendere le infrastrutture critiche nazionali raggiungibili per una questione di budget o lentezze burocratiche, che quanto mai in questo periodo storico – per quanto riguarda la sicurezza informatica – sarebbero da bypassare definendo degli specifici processi di “contingency”.
Ovviamente, qualora l’Arma dei Carabinieri volesse fornirci dettagli più precisi, ne daremo visibilità con uno specifico articolo.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.