


Dopo la messa in vendita degli account degli ufficiali dei carabinieri per 80 dollari, come abbiamo riportato questa mattina, il sito dei carabinieri subisce un attacco DDoS.
Si tratta sempre degli hacktivisti filorussi di NoName057 che proprio ieri ha preso di mira con un breve attacco DDoS le infrastrutture del Ministero della Difesa.

Gli hacktivisti filorussi riportano all’interno del messaggio Telegram quanto segue:
🔻L'Italia fornirà all'Ucraina il sesto pacchetto di assistenza militare, che includerà tre tipi di sistemi di difesa aerea.

Come ha detto il primo ministro italiano Giorgia Meloni durante una conferenza stampa a Kiev, si parla dei sistemi anticarro SAMP-T, Skyguard e Spike.

Oggi continueremo il nostro affascinante viaggio attraverso l'Italia russofoba🇮🇹

🔥Il sito dei Carabinieri Italiani (una delle formazioni militari subordinate al Ministero della Difesa) è stato attaccato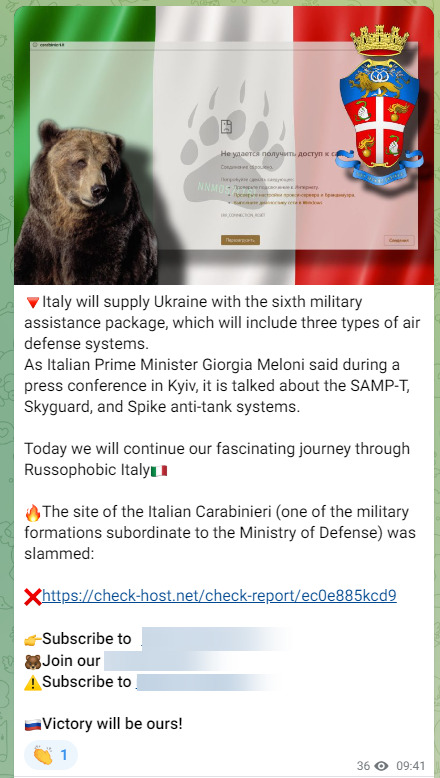
E come di consueto viene riportato il CheckHost del sito dei Carabinieri, per dimostrare che al momento del post, l’attacco ha avuto successo e ha messo in disservizio l’infrastruttura web.
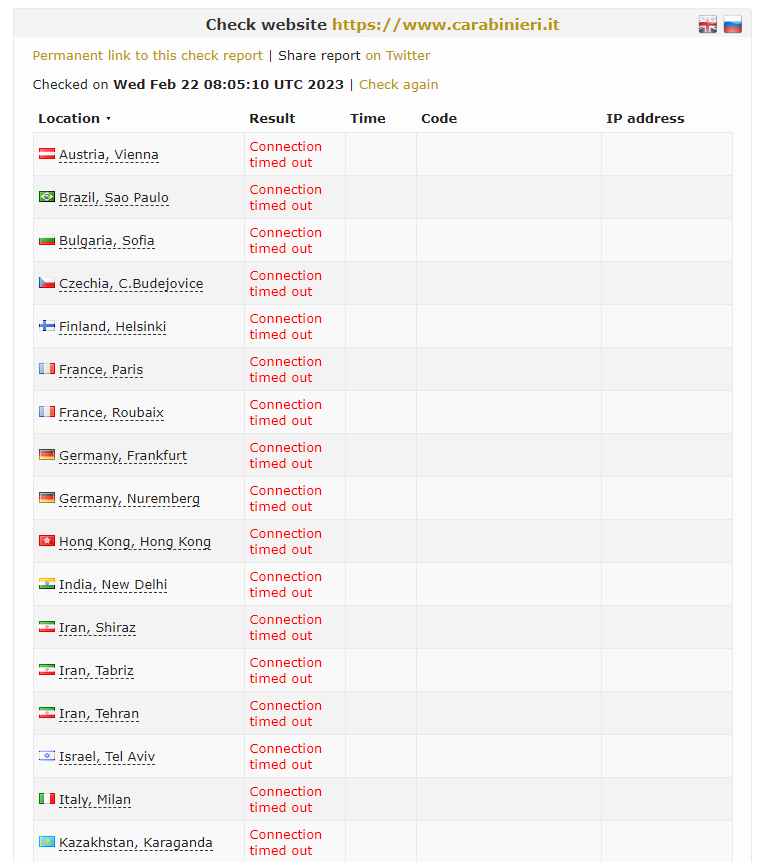
Al momento nel quale scriviamo l’articolo, alle 09:50 del 22/02/2023, in effetti il sito non risulta raggiungibile inondato da una serie di richieste che lo hanno fatto collassare.
Un attacco DDoS (Distributed Denial of Service) è un tipo di attacco informatico in cui un grande numero di computer o dispositivi connessi a Internet (noti come botnet) inviano una grande quantità di traffico in una rete o su un sito web specifico, allo scopo di renderlo inaccessibile o di abbassarne le prestazioni.
Il risultato di un attacco DDoS è che il server o il sito web bersaglio diventa sovraccarico di richieste, in modo da non essere in grado di elaborare tutte le richieste valide, causando un rallentamento del servizio o addirittura il blocco completo dell’accesso. Ciò può causare interruzioni nei servizi online e nei siti web, causando danni finanziari, reputazionali o di altro tipo per le organizzazioni colpite.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]