


Non c’è nessuno che si salvi contro i criminali informatici e loro non risparmiano nessuno.
Questa volta a farne le spese è il Ministro degli Esteri uscente Luigi Di Maio che ha dovuto far mettere il sito offline dopo essere stato colpito dal cybercrime.

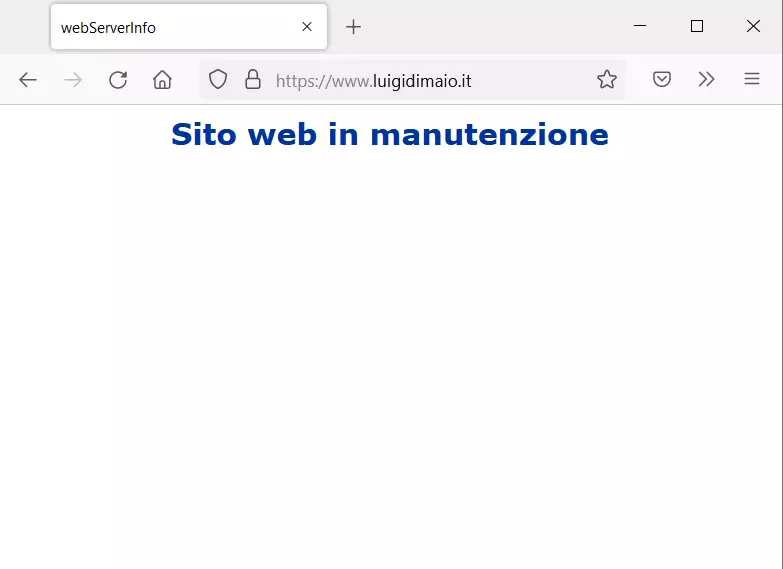
Infatti, digitando il dominio personale www.luigidimaio.it, la pagina riporta il messaggio “sito in manutenzione”.
Il primo ad accorgersene è stato Matteo Flora che ha postato un Tweet riportando che anche il testo modificato dagli hacker era stato indicizzato dal motore di ricerca Google. Questo potrebbe star a significare che gli hacker stavano dentro da tempo e hanno lavorato indisturbati.
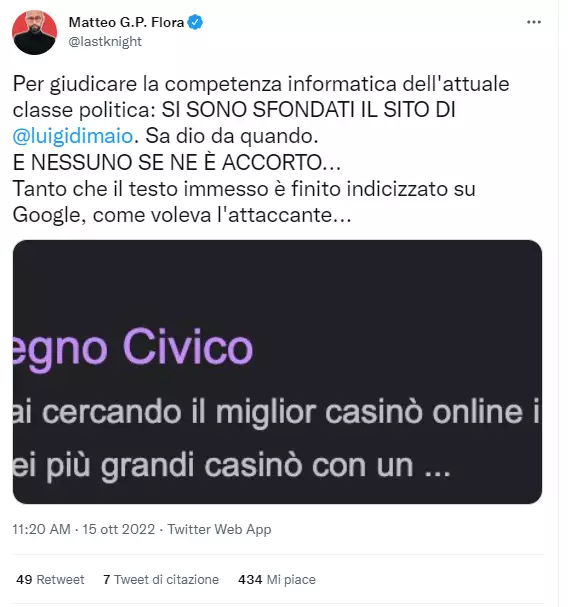
Infatti andando a guardare l’indice di google, viene riportato alla ricerca “Luigi Di Maio”, la seguente stringa che però ora risulta non più visibile:
“Gratowin casino Italia. Se stai cercando il miglior casinò online in Italia, buona fortuna con te Il nostro casinò online è uno dei più grandi casinò con un…”.
Non è la prima volta che la classe politica italiana fa degli scivoloni sulla sicurezza informatica. Ricorderemo che qualche mese fa anche Maurizio Gasparri venne ripreso con un tablet con in bella mostra una password su un pezzetto di scotch.
Successivamente venne detto da Gasparri che si trattava non del suo dispositivo personale ma di un dispositivo prestato dalla regia, ma il danno era fatto.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Qualora ci siano persone informate sui fatti che volessero fornire informazioni sulla vicenda od effettuare una dichiarazione, possono accedere alla sezione contatti, oppure in forma anonima utilizzando la mail crittografata del whistleblower.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]