


L’Italia è il primo paese in Europa ad essere vittima del ransomware. Questo ci stupisce ancora?
Purtroppo la situazione non è affatto delle migliori soprattutto per quanto riguarda la “consapevolezza al rischio informatico”. Non vogliamo proprio comprendere che la sicurezza informatica parte dall’utente finale, ovvero l’elemento più debole della catena.

Si l’elemento debole, ma in Italia questo elemento è “debolissimo”.
Siamo ancora lontani dall’adottare comportamenti che possano metterci al riparo dai rischi informatici, anzi, facciamo di tutto per poter sfoggiare la nostra “inconsapevolezza informatica”, dando modo ai criminali informatici di farsi grasse risate e agire in modo incontrollato sulle nostre identità digitali, fino ad arrivare ai sistemi delle organizzazioni pubbliche e private.
Quando arriverà l’effetto “cintura di sicurezza” o “casco integrale”?
In questi due casi il “percorso” è stato lungo, ma sembra che per quanto riguarda la “consapevolezza al rischio informatico”, non si riesca a rendere le persone più consapevoli e quindi dare una reale sterzata al problema.
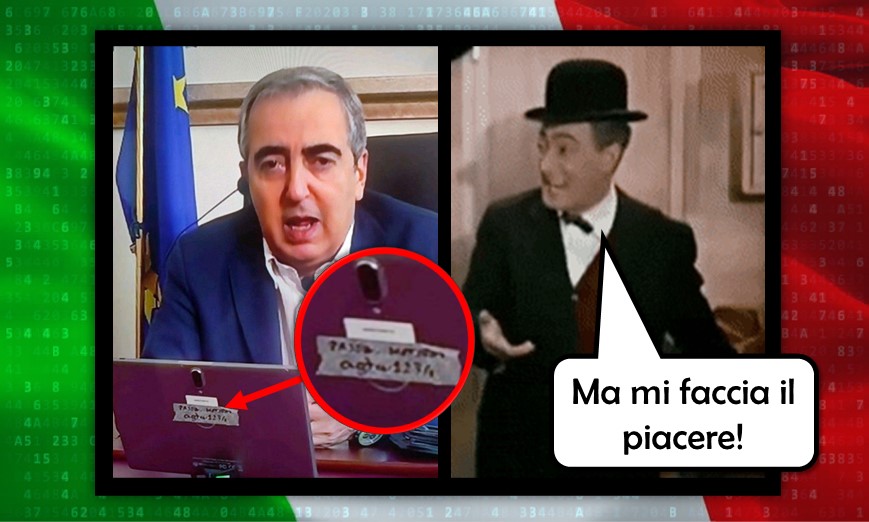
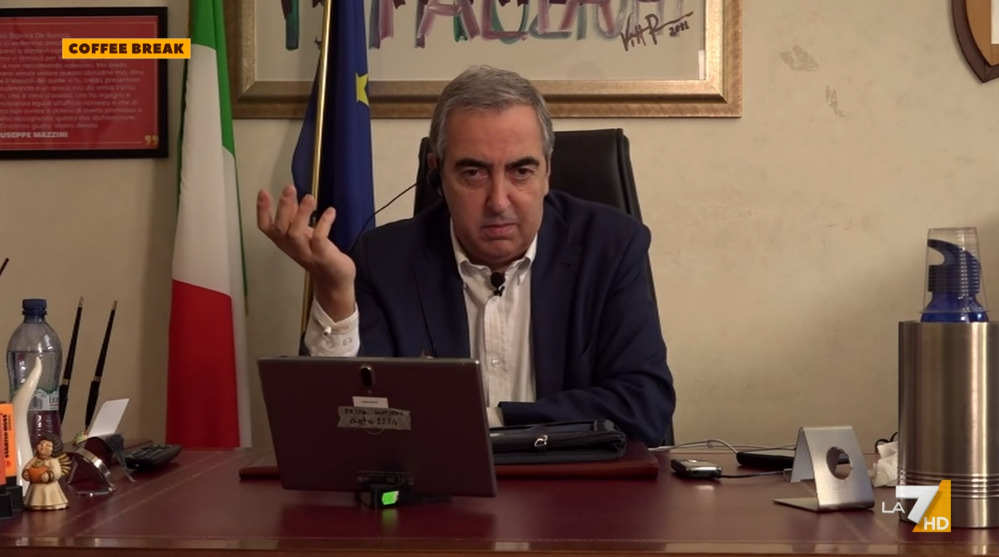
Il caso dell’immagine di copertina, è relativa ad un intervento di Maurizio Gasparri sulla crisi di governo rilascia a LA7, dove sul suo tablet viene messa in bella mostra la password di accesso (e probabilmente l’utenza, ma l’immagine è molto sgranata da non poterla rilevare), la quale è stata scritta su uno scotch di carta, presumibilmente del tablet in suo utilizzo.
Maurizio Gasparri è solo un esempio, sia ben chiaro.
Nonostante le minacce siano in verticale espansione e il ransomware dilaga all’interno della nostra penisola, mentre le PMI e l’ACN faticano a colmare le lacune a livello di processi e di tecnologie, nonostante il PNRR, nonostante l’acquisto di nuovi apparati miracolosi, nonostante il risk management, il patching, la threat intelligence, il SOC, i Vulnerability Assessment e i Penetration test… ancora non riusciamo a comprendere che occorre far aumentare l’attenzione da parte degli utenti per ridurre drasticamente l’incidenza del rischio informatico sui nostri asset informatici e sulle nostre vite.
Qua non si tratta di nessuna tecnologica miracolosa munita di fantascientifiche intelligenze artificiali.
Qua si tratta di iniziare a lavorare seriamente sulle persone.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]