


A pochi giorni dalla recente diffusione della violazione che ha presumibilmente coinvolto SAP, il noto Threat Actor 888, ha reso pubblica una nuova presunta violazione che questa volta ha interessato un’altra importante società multinazionale del settore informatico, ORACLE.
La fuga di notizie sembrerebbe portare alla compromissione di circa 4,002 righe di informazioni personali dei dipendenti.

Al momento, non possiamo confermare la veridicità della notizia, poiché l’organizzazione non ha ancora rilasciato alcun comunicato stampa ufficiale sul proprio sito web riguardo l’incidente. Pertanto, questo articolo deve essere considerato come ‘fonte di intelligence’.
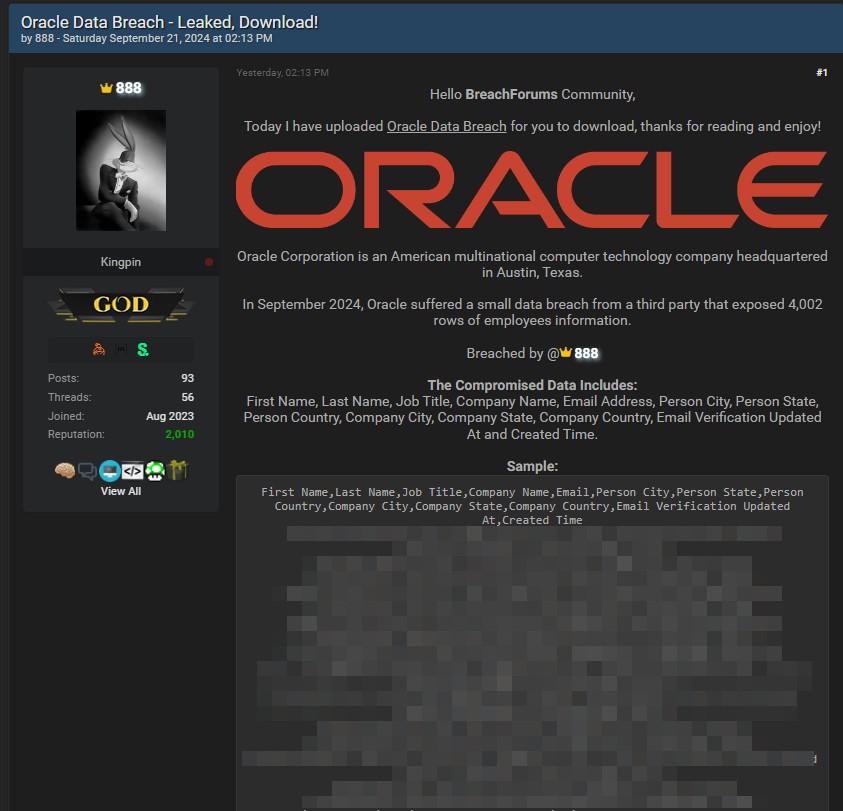
Secondo quanto riportato nel post, la violazione dei dati sarebbe avvenuta nel settembre 2024 e includerebbe circa 4,002 righe di informazioni personali dei dipendenti della nota azienda. La pubblicazione è avvenuta il giorno 21 Settembre 2024 sul noto sito BreachForums, con il Threat Actor 888 che ha reso disponibili i dati al pubblico.
I dati compromessi dovrebbero includere:
Attualmente, non siamo in grado di confermare con precisione l’accuratezza delle informazioni riportate, poiché non è stato rilasciato alcun comunicato stampa ufficiale sul sito web riguardante l’incidente.
L’attaco a ORACLE, rivendicato dal Threat Actor 888 è un chiaro segnale di allarme per tutte le aziende che sono obbligate a porre molta attenzione e adottare misure proattive per proteggere i propri dati. Nel frattempo, gli utenti interessati dovrebbero monitorare attentamente le loro informazioni personali e adottare misure precauzionali per proteggersi da potenziali minacce come furti di identità o attacchi di phishing.
Come nostra consuetudine, lasciamo sempre spazio ad una dichiarazione da parte dell’azienda qualora voglia darci degli aggiornamenti sulla vicenda. Saremo lieti di pubblicare tali informazioni con uno specifico articolo dando risalto alla questione.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, nel caso in cui ci fossero novità sostanziali. Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono utilizzare la mail crittografata del whistleblower.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]