


Il servizio alert di ING Direct ha apparentemente svuotato il conto di tanti clienti della nota banca, causando problemi non di poco conto.

Sembrerebbe che non si tratti di un attacco informatico, ma di un malfunzionamento al software della nota banca.
Le testimonianze di molti utenti sui social network riportano un credito negativo di centinaia di migliaia o milioni di euro.
L’anomalia è concreta e al momento un cui scriviamo, non è possibile escludere a priori nessuna origine, ma sembrerebbe un bug software di chi ha attivato il servizio “alert sicurezza”. Sembrerebbe che le persone che non hanno attivo tale bug non abbiano riscontrato tale problema.
Le varie telefonate fatte al call center dell’azienda da parte delle persone colpite, hanno confermato che si tratterebbe di una anomalia al sistema informatico.
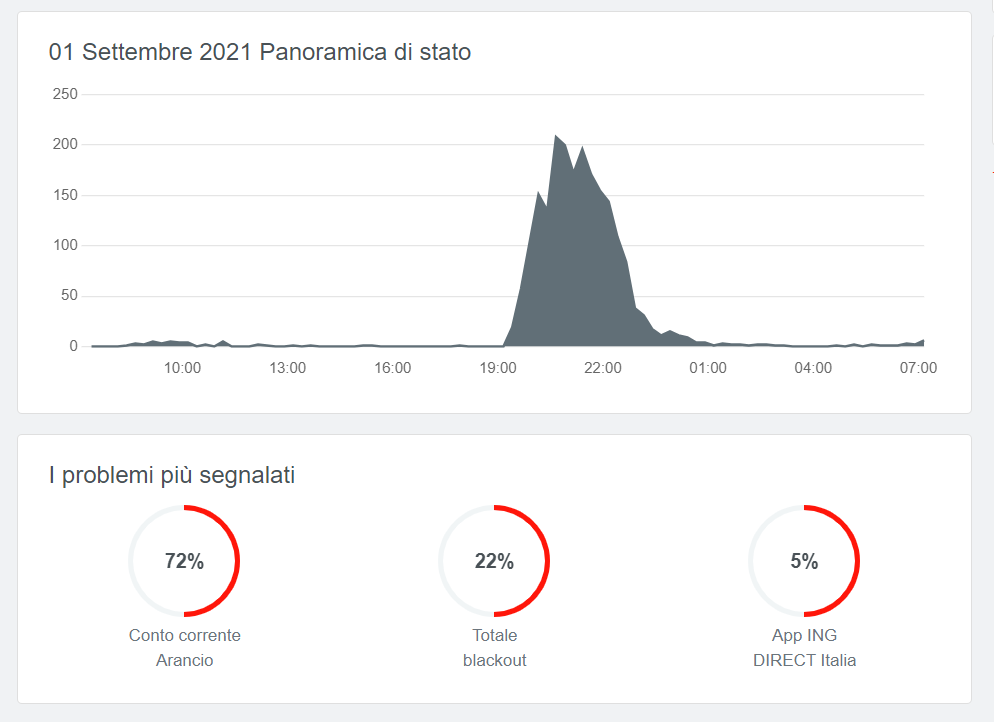
Diverse segnalazioni degli utenti sono pervenute a downdetector riportando che ING Direct ha avuto problemi dalle 7:24 PM CEST del primo di settembre.
Al momento non abbiamo ulteriori informazioni sull’argomento, ma stiamo attendiamo che a breve arrivi una comunicazione da parte dell’azienda che riferisca l’accaduto e tranquillizzi soprattutto i suoi utenti.
Da questa mattina, ING Italia ha iniziato a commentare i tweet delle persone che si sono lamentate includendo direttamente l’account dell’azienda @INGItalia su Twitter, che prontamente sta rispondendo ad ogni suo cliente.
Il messaggio riporta : “ci scusiamo per l’errore tecnico! Siamo a lavoro per risolvere nel più breve tempo possibile, grazie!”
ING Direct (riporta Repubblica) ha riportato il 2 settembre quanto segue:
“Confermiamo che alcuni clienti ieri sera hanno visualizzato sul proprio conto corrente un addebito eccessivo del servizio di sms alert che potrebbe avere causato loro alcuni disagi. Si è trattato di un errore tecnico e non di un attacco da parte di hacker. L’anomalia è stata risolta dai nostri tecnici in breve tempo e in tarda serata la situazione è totalmente rientrata. Tutti i clienti coinvolti stanno ricevendo da Ing una comunicazione con le opportune scuse”.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]