


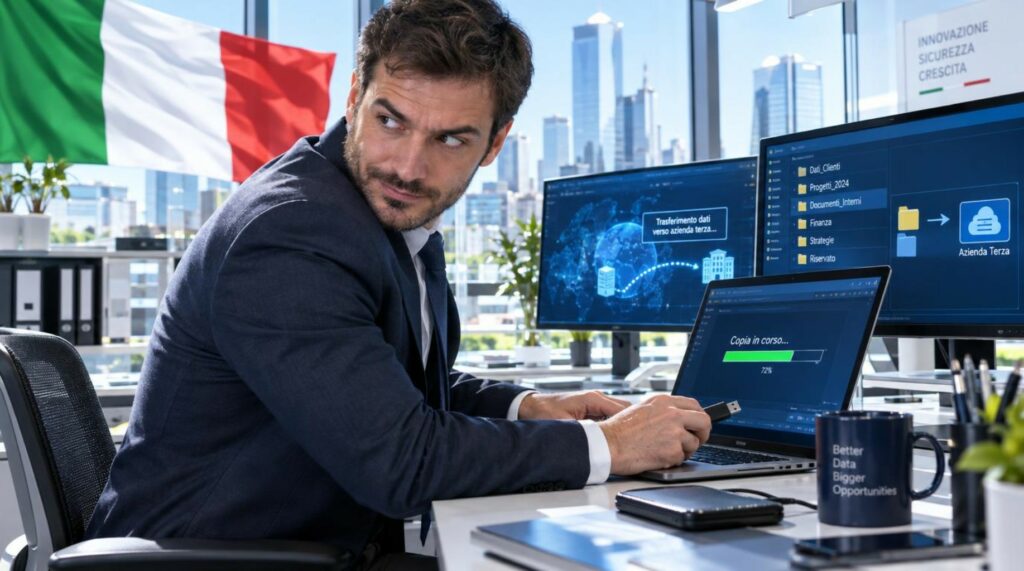
Gli insider threat rappresentano un rischio concreto per le aziende: un dipendente può sfruttare permessi legittimi per sottrarre informazioni riservate senza violare il perimetro informatico. Businesslog ha aiutato una grande azienda italiana a individuare un dipendente che trasferiva quotidianamente dati preziosi verso un'impresa concorrente.
Le aziende investono milioni nella sicurezza informatica per proteggere le proprie reti, fermare gli hacker e prevenire attacchi esterni. Ma cosa succede quando la minaccia non proviene da Internet, ma da una persona che già lavora all’interno dell’organizzazione e ha accesso completo ai dati aziendali?
Stiamo parlando di minacce interne, che sorgono quando un dipendente o un’altra persona fidata usa la sua autorità per danneggiare l’organizzazione intenzionalmente. Per fare ciò, non è necessario essere un amministratore di sistema o ricoprire una posizione di leadership. A volte è sufficiente l’accesso alle informazioni necessarie per svolgere le normali mansioni lavorative.

Il problema è noto da tempo agli specialisti della sicurezza informatica. Secondo il Verizon Data Breach Investigations Report 2025, nella regione EMEA, il 29% delle violazioni dei dati indagate erano legate ad attori interni. In questa categoria rientrano sia le azioni intenzionali dei dipendenti che gli errori involontari.
La storia della sicurezza informatica conosce molti casi simili. Nel 2014 Andrew Skelton, dipendente della catena di negozi britannica Morrisons, ha copiato e pubblicato su Internet i dati personali e le informazioni salariali di quasi 100mila colleghi. Successivamente è stato giudicato colpevole e condannato a otto anni di prigione.
Un altro esempio famoso è Edward Snowden, un ex membro della comunità dell’intelligence statunitense che nel 2013 ha fatto trapelare documenti riservati sui programmi di sorveglianza di massa. Queste storie differiscono significativamente per circostanze e motivazioni, ma dimostrano un problema comune: l’accesso a informazioni riservate può diventare uno strumento per la loro divulgazione non autorizzata.
Il sistema di sicurezza non dovrebbe solo bloccare gli estranei, ma anche identificare le situazioni in cui l’accesso legittimo viene utilizzato per scopi estranei ai doveri ufficiali.
Questo è esattamente il problema che una delle più grandi aziende italiane ha dovuto affrontare. Secondo l’azienda Enterprise che produce il software Businesslog, gli specialisti hanno identificato un dipendente che divulgava quotidianamente preziose informazioni aziendali a un’organizzazione terza in concorrenza con il suo datore di lavoro.
Secondo quanto riferito, l’individuo non ricopriva una posizione strategica chiave. Tuttavia, ha utilizzato il suo computer di lavoro e i diritti di accesso legali concessigli per svolgere attività volte a esfiltrare informazioni preziose all’esterno dell’azienda.
Il pericolo particolare è che tale attività non assomigli necessariamente a un classico attacco informatico esterno. Il dipendente disponeva già di tutti gli strumenti e le autorizzazioni del caso per completare alcune delle proprie attività lavorative. Il problema era come li usava.
Questo caso dimostra perché la sicurezza aziendale non può limitarsi a firewall, antivirus e protezione perimetrale esterna. È inoltre necessario analizzare l’utilizzo degli account interni, identificare comportamenti anomali e rilevare movimenti ingiustificati di dati riservati.
Dopo tutto, un utente malintenzionato esterno deve prima penetrare nel sistema. Il dipendente disonesto è già dentro. E a volte è la fiducia dell’azienda a diventare il suo principale vantaggio, come sta avvenendo dall’altra parte del mondo con le assunzioni di dipendenti al soldo della Corea Del Nord. A fine settembre 2026, il team Counter Adversary Operations di CrowdStrike ha collaborato con il Federal Bureau of Investigation (FBI) degli Stati Uniti per smantellare diverse laptop farm operative sul territorio americano, gestite da FAMOUS CHOLLIMA, avversario riconducibile alla Corea del Nord. L’obiettivo era consentire ai propri infiltrati di ottenere impieghi presso aziende statunitensi attraverso identità false o rubate, nascondendo la loro reale posizione geografica.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]